

MAGAZINE 17 - 2026
INHOUD
Eindredactie Willem Bosgra
5
Opslag wordt schaars en duur: pas op voor vervalste SSD's en geheugenkaarten
26
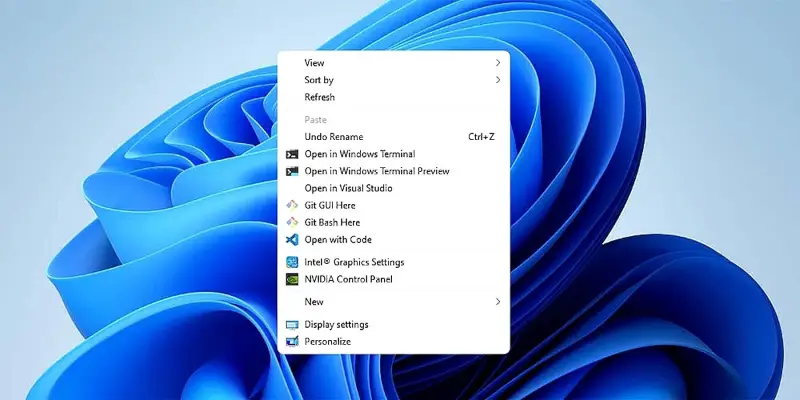
Klik hier omMicrosoft maakt Windows 11-contextmenu sneller en aanpasbaar een tekst te typen.
11

Google vervangt Assistant vanaf 4 september door Gemini op Android en Wear OS
33
Winhance: tijd om jouw rommel op te ruimen
20
Zijn passkeys de oplossing voor onveilige wachtwoorden?
43
Criminelen spoofen helpdesknummer bij telefonische phishing op bedrijven
[compete inhoud onder aan de pagina]
01
GigaWiper: malware die niet alleen bespioneert, maar je pc vernietigt
Een nieuwe Windows-malware zorgt voor onrust onder cybersecurity-experts. GigaWiper combineert spionage, remote access en verschillende vernietigingsmechanismen in één krachtig pakket. Microsoft ontdekte de malware tijdens onderzoek naar aanvallen die al sinds oktober 2025 werden waargenomen.
Van spionage naar totale vernietiging
GigaWiper is geen gewone wiper die simpelweg bestanden verwijdert. De malware functioneert als een uitgebreide backdoor waarmee aanvallers op afstand controle over een besmet systeem kunnen krijgen. Zo kan de malware onder meer screenshots maken, schermactiviteiten vastleggen, systeeminformatie verzamelen en processen en Windows-services beheren. Ook remote bediening van het systeem behoort tot de mogelijkheden.
Het meest angstaanjagende onderdeel is echter de vernietigingsfunctie. GigaWiper beschikt over meerdere manieren om gegevens onherstelbaar te vernietigen. Zo kan het rechtstreeks gegevens op schijven overschrijven en partitie-informatie verwijderen. Daarnaast bevat het een ransomware-achtige functie die bestanden versleutelt, maar de gebruikte sleutel vervolgens niet bewaart. Betalen voor ontsleuteling heeft daardoor geen zin: de gegevens zijn simpelweg verloren.
Vermomd als OneDrive
GigaWiper probeert bovendien niet direct op te vallen. Onderzoekers hebben vastgesteld dat de malware zich onder meer kan voordoen als een geplande OneDrive Update-taak. Dat maakt detectie lastiger en geeft aanvallers de mogelijkheid om langere tijd aanwezig te blijven.
Vooral organisaties lopen risico
Vooralsnog lijkt GigaWiper vooral bedoeld voor gerichte aanvallen op organisaties. De malware moet bovendien eerst toegang krijgen tot een systeem voordat de destructieve functies kunnen worden ingezet. Dat betekent dat goede beveiliging aan de voorkant essentieel blijft.
Voor bedrijven zijn netwerksegmentatie, sterke authenticatie, actuele beveiligingssoftware en vooral offline of onveranderbare back-ups belangrijke verdedigingsmaatregelen. Want bij malware als GigaWiper is een back-up niet alleen handig bij herstel: het kan het verschil betekenen tussen een incident en een complete digitale ramp.
02
Logbestanden, telefoonnummers en IP-adressen cruciaal voor politieonderzoek
Voor politie en opsporingsdiensten zijn digitale sporen inmiddels onmisbaar bij het onderzoeken van cybercrime en andere vormen van criminaliteit. Uit onderzoek van Europol onder opsporings- en politiediensten blijkt dat vooral logbestanden, telefoonnummers en IP-adressen tot de belangrijkste gegevens behoren bij politieonderzoeken.
Logbestanden kunnen bijvoorbeeld laten zien wanneer een account is gebruikt, vanaf welk apparaat een verbinding werd gemaakt en welke activiteiten hebben plaatsgevonden. Een IP-adres kan vervolgens helpen om een internetverbinding of netwerk te koppelen aan een bepaald moment en een specifieke locatie. Ook telefoonnummers spelen een belangrijke rol, bijvoorbeeld bij het leggen van verbanden tussen verdachten, slachtoffers en andere betrokkenen.
Opvallend is dat locatiegegevens, adresgegevens en betaalgegevens volgens het onderzoek aanzienlijk minder vaak als essentieel worden beschouwd. Dat betekent overigens niet dat deze informatie onbelangrijk is. In bepaalde onderzoeken kunnen bijvoorbeeld transacties of locatiegegevens juist doorslaggevend zijn om de activiteiten van een verdachte te reconstrueren.
Digitale puzzelstukjes
Een politieonderzoek bestaat steeds vaker uit het combineren van grote hoeveelheden digitale informatie. Eén IP-adres zegt bijvoorbeeld weinig over de identiteit van een gebruiker. In combinatie met een tijdstip, loggegevens, een telefoonnummer en informatie van een internetprovider kan echter een veel duidelijker beeld ontstaan.
Daarbij vormt de beschikbaarheid van gegevens een steeds groter probleem. Gegevens worden niet onbeperkt bewaard en verschillende landen hanteren verschillende regels voor het opslaan en opvragen van digitale informatie. Bovendien gebruiken criminelen steeds vaker VPN-diensten, versleutelde communicatie en andere technieken om hun digitale sporen te verhullen.
Privacy versus opsporing
Het belang van digitale gegevens brengt tegelijkertijd een belangrijke discussie met zich mee. Hoe meer informatie opsporingsdiensten kunnen verzamelen, hoe groter ook de impact op de privacy van burgers. Het opvragen en gebruiken van gegevens moet daarom zorgvuldig gebeuren en binnen de wettelijke kaders plaatsvinden.
Het Europol-onderzoek onderstreept vooral hoe belangrijk digitale sporen zijn geworden. Waar rechercheurs vroeger vooral vertrouwden op getuigenverklaringen, documenten en fysieke sporen, vormen IP-adressen, telefoonnummers en digitale logboeken tegenwoordig vaak de digitale vingerafdruk van een onderzoek.
03

WhatsApp zet AI in tegen fraude: Scam Alert controleert berichten op het toestel
WhatsApp komt met een nieuwe manier om gebruikers te beschermen tegen online fraude. De chatdienst heeft Scam Alert geïntroduceerd, een AI-model dat berichten kan analyseren op mogelijke frauduleuze inhoud. Opvallend daarbij is dat de analyse volledig op het apparaat van de gebruiker plaatsvindt. Volgens WhatsApp verlaten de inhoud van berichten en andere daarvoor benodigde gegevens het toestel daardoor niet.
Scam Alert is bedoeld om gebruikers te waarschuwen voor berichten die kenmerken van een scam vertonen. Denk bijvoorbeeld aan berichten waarin iemand wordt aangespoord om snel geld over te maken, persoonlijke gegevens te delen of op een verdachte link te klikken. Het systeem gebruikt kunstmatige intelligentie om dergelijke signalen op het apparaat te herkennen.
Opt-in
De functie staat niet automatisch aan. Gebruikers moeten Scam Alert zelf inschakelen. Daarmee kiest WhatsApp nadrukkelijk voor een opt-inmodel. Dat is belangrijk omdat het analyseren van berichtinhoud gevoelig kan liggen, zelfs wanneer die analyse lokaal wordt uitgevoerd.
WhatsApp benadrukt dat de AI lokaal op de smartphone draait. Dat moet voorkomen dat de inhoud van privégesprekken naar externe servers wordt gestuurd voor analyse. Daarmee probeert het bedrijf de combinatie van fraudebestrijding en privacy te behouden.
Gebruiker blijft verantwoordelijk
Scam Alert is echter geen garantie dat iedere fraudepoging wordt herkend. AI kan signalen missen of een legitiem bericht ten onrechte als verdacht beschouwen. WhatsApp vraagt gebruikers daarom om een gedetecteerde scam vervolgens zelf te rapporteren. Het systeem fungeert dus vooral als extra waarschuwingslaag en niet als automatische blokkade.
De introductie laat zien dat AI steeds vaker rechtstreeks op smartphones wordt ingezet voor beveiliging. Dat heeft als voordeel dat gevoelige gegevens lokaal kunnen worden verwerkt, terwijl gebruikers toch gebruik kunnen maken van geavanceerde AI-analyse.
Voor WhatsApp-gebruikers betekent Scam Alert vooral een extra hulpmiddel tegen phishing en andere vormen van digitale fraude. De belangrijkste bescherming blijft echter oplettendheid: ook met AI-waarschuwingen is het verstandig om verdachte links, betalingsverzoeken en onverwachte berichten kritisch te controleren.
04
De herroepingsknop: hoe staat het ervoor in Nederland?
Sinds 19 juni 2026 moeten webwinkels in de hele Europese Unie een duidelijke herroepingsknop op hun website aanbieden. Consumenten kunnen daarmee een online aankoop binnen de wettelijke bedenktijd van 14 dagen met een paar klikken annuleren, zonder eerst te mailen of te bellen. De verplichting komt voort uit EU-richtlijn 2023/2673 en is in Nederland verwerkt in artikel 6:230oa van het Burgerlijk Wetboek.
Wat moet de knop kunnen?
De knop moet goed zichtbaar en makkelijk vindbaar zijn, met een ondubbelzinnige tekst zoals "bestelling annuleren" of "hier de overeenkomst ontbinden". Na een klik vult de klant alleen de strikt noodzakelijke gegevens in — naam, ordernummer en e-mailadres — en volgt direct een ontvangstbevestiging met tijdstip. Een verplicht account aanmaken mag niet. De functie geldt niet alleen voor fysieke producten, maar ook voor abonnementen en digitale diensten, en moet gedurende de hele bedenktijd beschikbaar blijven. Het bestaande wettelijke modelformulier blijft daarnaast gewoon bruikbaar.
Handhaving door de ACM
De Autoriteit Consument & Markt houdt toezicht en kan boetes opleggen. Ontbreekt de knop, is hij lastig te vinden of werkt hij niet naar behoren, dan wordt de webwinkel geacht de klant onvoldoende te hebben geïnformeerd — met als gevolg dat de bedenktijd automatisch oploopt tot maximaal twaalf maanden en 14 dagen. Meldingen van consumenten vormen voor de ACM een belangrijke basis voor onderzoek.
Praktijk: nog volop werk aan de winkel
Ondanks de wettelijke deadline blijkt de knop bij veel Nederlandse webshops nog nauwelijks goed ingevoerd. Zowel de ACM als de Consumentenbond geeft de sector voorlopig wat ruimte om orde op zaken te stellen, maar houdt de vinger aan de pols. De toezichthouder beschikt op dit moment nog niet over harde cijfers over de naleving, maar benadrukt dat bedrijven die niet voldoen wel degelijk juridisch risico lopen.
Voor consumenten is de boodschap simpel: check bij een volgende online aankoop of de herroepingsknop aanwezig en werkend is. Ontbreekt hij, dan is de bedenktijd feitelijk fors langer dan de gebruikelijke twee weken.
05
Is de Snapdragon X2 werkelijk zo snel als zijn hype?
Qualcomm's Snapdragon X2 Elite (en de nog krachtigere Extreme-variant) wordt sinds de lancering neergezet als een chip die Apple, Intel en AMD flink onder druk zet. De eerste onafhankelijke tests laten inderdaad indrukwekkende cijfers zien, maar het volledige plaatje is genuanceerder.
Wat de cijfers laten zien
Op de multicore-test van Geekbench 6 haalde de X2 Elite Extreme scores rond de 23.500 punten, ruim boven vergelijkbare chips van Intel. Ook de losse rekeneenheid voor AI-taken (NPU) presteert sterk, met 80 TOPS aan rekenkracht die in sommige tests ruim boven concurrerende Intel-chips uitkomt. Voor alledaagse taken zoals webbrowsen, kantoorwerk en multitasken op de 18-core modellen levert dat een merkbaar vlotte ervaring op, gecombineerd met een batterijduur die tot de langste in zijn klasse behoort.
Waar de hype tegenvalt
De grafische prestaties zijn een ander verhaal. Waar de CPU en NPU indrukwekkend scoren, blijft de ingebouwde GPU in meerdere onafhankelijke tests achter bij chips van Apple en Intel, vooral in games. Wie een laptop met Snapdragon X2 vooral voor gamen overweegt, komt bedrogen uit: verbeterd ten opzichte van de vorige generatie, maar nog altijd niet de reden om deze chip te kiezen. Daarnaast blijft compatibiliteit een aandachtspunt: niet elke Windows-applicatie is nog geoptimaliseerd voor de ARM-architectuur, wat af en toe tot mindere prestaties leidt dan de benchmarks beloven.
Conclusie:
De hype rond de Snapdragon X2 is voor een groot deel terecht: op CPU-snelheid, AI-verwerking en batterijduur behoort hij tot de sterkste chips in dunne en lichte laptops van 2026. Maar wie zwaar leunt op games of specifieke Windows-software zonder native ARM-ondersteuning, moet de verwachtingen wat bijstellen. De X2 is een uitstekende alleskunner voor kantoorwerk, niet de nieuwe universele kampioen.
06
Video, echt of nep? Doe de 3-vingertest
Steeds vaker weet je bij een video-oproep niet zeker of je met een echt persoon praat of met een AI-gegenereerde nepversie: een deepfake. Real-time deepfakes worden ingezet bij oplichting, CEO-fraude en identiteitsdiefstal. Een simpele truc ging het afgelopen jaar viral: de 3-vingertest.
Hoe werkt de test?
Vraag de persoon aan de andere kant om drie vingers voor het gezicht te houden en de hand langzaam over het gezicht te bewegen. Bij een echt mens gebeurt er niets bijzonders. Bij een deepfake ontstaat er zogeheten occlusie: de hand bedekt tijdelijk delen van het gezicht, terwijl veel systemen gezicht en handen als aparte lagen renderen. Bekend is een viral clip van scam-baiter Jim Browning, die zo een oplichter ontmaskerde die zich via een deepfake voordeed als iemand anders. De vingers vervormden en het gezicht schoot even uit model, waarmee de fraude direct zichtbaar werd.
Werkt de truc nog steeds?
Niet meer gegarandeerd. Deskundigen van beveiligingsbedrijven als Reality Defender en OpenOrigins waarschuwen dat de nieuwste real-time deepfakemodellen dit euvel inmiddels grotendeels hebben opgelost: handbewegingen en overlappingen worden steeds vloeiender weergegeven. Blind vertrouwen op deze ene test kan daardoor juist een vals gevoel van veiligheid geven.
Aanvullende signalen
Vraag iemand het hoofd volledig opzij te draaien, zwaai snel met een hand langs een lamp om de schaduwval te testen, of stel een onverwachte, persoonlijke vraag. Let daarnaast op vertraging in de reactie, mondbewegingen die niet helemaal matchen met het geluid, en een stem die net iets te vlak of robotisch klinkt.
De beste bescherming
Geen enkele visuele truc is waterdicht. Bel bij twijfel terug op een bekend, geverifieerd nummer, gebruik een vooraf afgesproken codewoord binnen je organisatie, of controleer het verzoek via een ander kanaal. Zeker bij verzoeken om geld of gevoelige informatie blijft externe verificatie de enige echt betrouwbare stap.
07
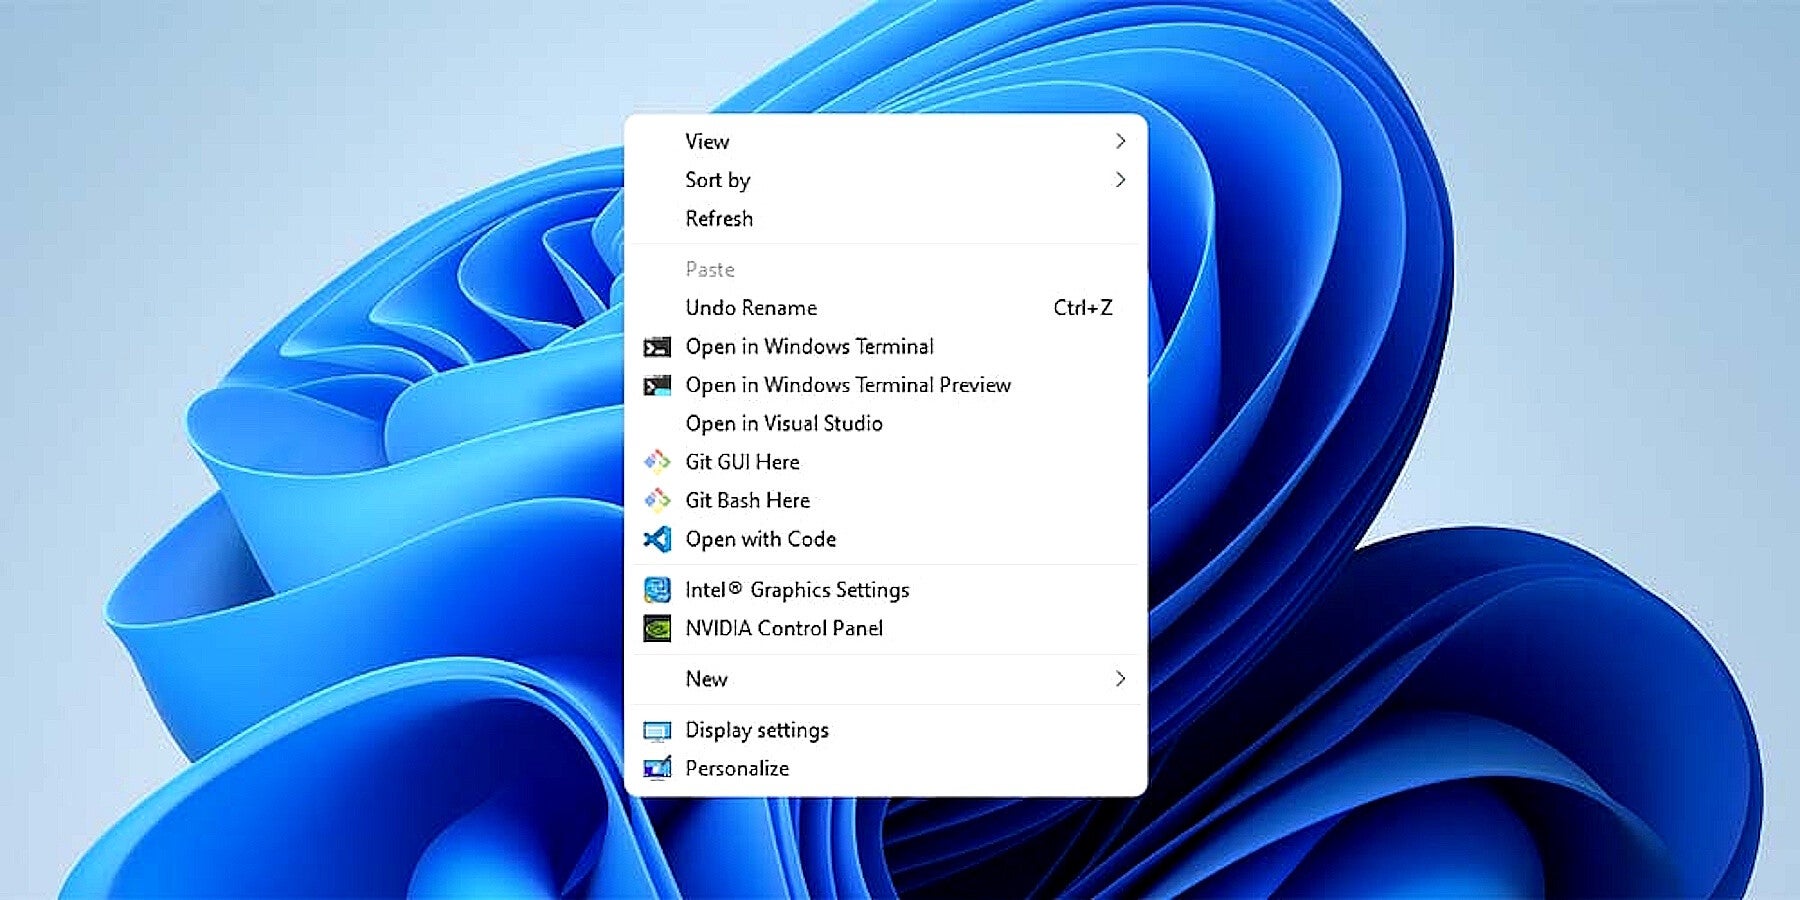
Microsoft maakt Windows 11-contextmenu sneller en aanpasbaar
Microsoft werkt aan een grondige vernieuwing van het rechterklikmenu in Windows 11. Het contextmenu moet sneller openen, overzichtelijker worden en volledig naar eigen wens aan te passen zijn.
Van irritatie naar oplossing
Het huidige contextmenu is de laatste jaren flink gegroeid. Zowel Microsoft zelf als externe apps voegen er functies aan toe, waardoor het menu inmiddels uit meerdere pagina's kan bestaan. Het gevolg: gebruikers moeten soms enkele seconden wachten voordat alle opties zijn geladen.
Marcus Ash, Design and Research Lead voor Windows bij Microsoft, bevestigde via X dat het bedrijf hier werk van maakt. Volgens hem ligt de focus op drie punten: het menu moet sneller worden, standaard eenvoudiger ogen en zich aanpassen aan de functies die gebruikers het meest gebruiken.
Zelf bepalen wat je ziet
Naast snelheidswinst krijgen gebruikers meer controle. Ze kunnen straks zelf kiezen welke apps en acties in het menu verschijnen, de volgorde aanpassen en ongebruikte opties verbergen. Onderaan het menu komt een nieuwe knop met de naam "Customize", waarmee deze instellingen direct bereikbaar zijn.
Dat betekent dat gebruikers niet langer via de Register-editor hoeven te sleutelen om het menu naar hun hand te zetten. Ook laadt het nieuwe menu niet meer standaard alle extensies tegelijk, wat de trage opstart moet verhelpen.
Onderdeel van breder offensief
De vernieuwing maakt deel uit van Microsofts K2-initiatief, waarmee het bedrijf inzet op betere prestaties en betrouwbaarheid van Windows 11. Een eerste versie van het nieuwe contextmenu is inmiddels privé getoond tijdens een Windows Insider Meetup in Londen en oogde daarbij al "zo goed als gereed", aldus Windows Central.
Wanneer de functie precies wordt uitgerold, is nog niet officieel bekend, al klinkt de verwachting dat dit nog dit jaar kan gebeuren. Zoals gebruikelijk krijgen Windows Insiders vermoedelijk als eerste toegang tot de nieuwe versie, voordat deze breder beschikbaar komt.
08

AI-fraude bij verzekeraars neemt snel toe: 'Wekelijks nieuwe gevallen'
Verzekeraars in Nederland zien een snelle toename van fraude met kunstmatige intelligentie. Fraudeurs gebruiken deepfakes, bewerkte schadefoto's en nagemaakte documenten om uitkeringen te krijgen. Dat verhoogt de kosten en vertraagt de afhandeling, zowel in Nederland als elders in Europa.
Van gekraste auto's tot verzonnen brandschade
Onderzoeksbureau CED Forensic zegt inmiddels wekelijks gevallen tegen te komen van klanten die met AI facturen wijzigen, schade laten lijken groter dan die is, of complete schadebeelden verzinnen. Een bekend voorbeeld betrof een Louis Vuitton-tas met een opgegeven waarde van 1.200 euro, waarbij de metadata van de foto verried dat het beeld met AI was bewerkt. Ook auto's met digitaal toegevoegde krassen en overtuigend nagebootste brandschade aan woningen komen steeds vaker voor. Achmea, Allianz en Nationale-Nederlanden bevestigen de toename, al ontbreken landelijke cijfers per aanbieder.
Duizenden ontdekte gevallen per jaar
Cijfers van het Verbond van Verzekeraars laten zien dat er vorig jaar 9.070 fraudegevallen werden ontdekt, omgerekend zo'n 25 per dag en ongeveer duizend meer dan het jaar ervoor. Door die ontdekkingen zou in totaal 95,6 miljoen euro zijn bespaard. Onderzoekers letten daarbij op kleine afwijkingen zoals lettertype, uitlijning, lichtval en bestandsgegevens, en vragen vaker om het originele bestand of een foto rechtstreeks vanuit de verzekeringsapp.
Hogere premies en strengere regels
Onontdekte fraude komt uiteindelijk terecht in de premies van alle verzekerden, terwijl uitgebreider onderzoek de afhandeling van claims vertraagt. Tegelijk zetten verzekeraars zelf ook AI in om patronen te herkennen en verdachte dossiers sneller te signaleren, wat het tot een aanhoudend kat-en-muisspel maakt. Daarbovenop gaat de Europese AI-verordening extra eisen stellen aan de manier waarop verzekeraars en toezichthouders AI-systemen voor fraudedetectie en claimbeoordeling mogen inzetten, met meer nadruk op transparantie en menselijke controle.
09

"Studeren en leren" nu wereldwijd standaard in ChatGPT, plus nieuwe onderwijs-plugins
OpenAI's studeermodus voor ChatGPT — hier bekend als 'Studeren en leren' — bestaat inmiddels ruim een jaar, maar is de afgelopen maanden flink uitgebreid. Sinds april 2026 is de functie wereldwijd beschikbaar op alle ChatGPT-abonnementen, inclusief het gratis niveau, en werkt ze met elk model dat binnen ChatGPT beschikbaar is, op iOS, Android en web. Dat is een duidelijke opschaling ten opzichte van de lancering in juli 2025, toen de modus alleen voor ingelogde Free-, Plus-, Pro- en Team-gebruikers gold.
In studeermodus stelt ChatGPT geen kant-en-klare antwoorden voor, maar begeleidt het gebruikers stap voor stap via Socratische vragen, hints en kennischecks — afgestemd op wat iemand al weet. Het idee blijft ongewijzigd sinds de start: leren gaat om begrijpen, niet om snel een antwoord afvinken.
Begin augustus 2026 kondigde OpenAI daar bovenop drie nieuwe onderwijs-plugins aan, beschikbaar via ChatGPT Work en Codex binnen beheerde omgevingen zoals ChatGPT Edu en ChatGPT for Teachers. De College Student-plugin helpt studenten hun eigen cursusmateriaal om te zetten in studiegidsen, quizzen, flashcards en interactieve uitleg, met een begeleidende tutor die aansluit bij het onderwerp.
Voor docenten zijn er aparte plugins: de College Educator-plugin ondersteunt bij het opstellen van syllabi, opdrachten en toetsmateriaal, terwijl de K-12 Educator-plugin lesplannen en klasmateriaal helpt ontwikkelen dat is afgestemd op verschillende niveaus.
Instellingen behouden de controle: scholen en universiteiten bepalen zelf welke tools en machtigingen beschikbaar zijn binnen hun beheerde werkruimte. OpenAI benadrukt dat gebruikers en instellingen verantwoordelijk blijven voor het beoordelen van AI-output. Het bedrijf meldt dat wekelijks meer dan 200 miljoen mensen tussen de 18 en 24 jaar ChatGPT gebruiken — een belangrijke reden waarom onderwijs een steeds groter aandachtspunt wordt binnen het productaanbod.
10
Waarom datingapp Breeze tegen de stroom in groeit
Terwijl de grote datingapps gebruikers verliezen aan swipe-moeheid, ghosting en abonnementsmoeheid, groeit er eentje hard door: Breeze. De Nederlandse app is inmiddels de derde datingapp van Nederland, na Tinder en Bumble, en organiseerde al meer dan 300.000 dates in 34 steden in Europa. Sinds kort zelfs in New York. Het geheim? Alles wat andere apps heilig vinden, sloopt Breeze.
Geen chat. Dat is regel één.
Bij Breeze match je, je geeft je beschikbaarheid door in een datepicker, en de app plant automatisch een eerste date op een vaste partnerlocatie – een bar of koffietent die Breeze geselecteerd heeft. Pas kort voor de date gaat de chat 24 uur open voor praktische zaken. Geen wekenlang appen, geen "hey haha" dat doodbloedt. Een match is een afspraak.
Het is bedacht in 2020 door zeven studenten van de TU Delft, die zelf klaar waren met eindeloos swipen. Hun inzicht was product-technisch, niet romantisch: de meeste datingapps verdienen aan tijd in de app. Breeze verdient aan tijd buiten de app. Ze bieden kwaliteit boven kwantiteit – je krijgt maar een handvol zorgvuldig gematchte profielen per dag – en geen advertenties.
En dat past precies in een nieuwe trend die analisten "bossy apps" noemen: apps die juist beperkingen opleggen. Geen ongelimiteerde likes, geen algoritme dat je verslaafd houdt, maar een strak keurslijf dat je dwingt tot een echte ontmoeting. In een markt waar gebruikers opbranden van oppervlakkigheid, voelt die beperking als verlichting.
Natuurlijk is het niet zonder kritiek. Breeze gebruikt AI voor matching en moest al eerder ingrijpen toen bleek dat het algoritme vooroordelen kon versterken. Transparantie daarover werd een extra feature.
Breeze bewijst een oude tech-les: soms win je niet door meer functies toe te voegen, maar door ze radicaal weg te laten.
11
AI en nieuwe hackergeneratie vergroten cyberdreiging voor Nederland
De digitale dreiging voor Nederland verandert in hoog tempo. Dat blijkt uit het tweejaarlijkse Cybercrimebeeld Nederland (CCBN) 2026 van politie en Openbaar Ministerie, dat op 3 september werd gepresenteerd. De conclusie is helder: cybercrime is grenzeloos, en zowel statelijke actoren als een nieuwe generatie jonge criminelen maken steeds vaker gebruik van kunstmatige intelligentie om aanvallen sneller en op grotere schaal uit te voeren.
2,5 miljoen Nederlandse slachtoffers
De cijfers liegen er niet om: in 2025 werden naar schatting 2,5 miljoen Nederlanders slachtoffer van cybercrime en/of een online vorm van oplichting, fraude, bedreiging of intimidatie. Omdat criminelen vanuit elk land ter wereld Nederlandse burgers, bedrijven en organisaties kunnen raken, benadrukken politie en OM de noodzaak van een brede, internationale aanpak waarin publieke en private partijen samenwerken.
Hybride criminaliteit en criminele toeleveringsketens
Een opvallende trend is dat verschillende dadertypes steeds vaker door elkaar heen lopen. Statelijke actoren zoeken vaker samenwerking met hacktivisten en cybercriminelen, wat leidt tot wat het rapport "hybride vormen van criminaliteit" noemt. Zo werden in 2025 in Den Haag twee zeventienjarigen aangehouden op verdenking van het in kaart brengen van wifi-netwerken van overheidsinstanties, vermoedelijk ten behoeve van een pro-Russische hackersgroep. Ook ontstaan er steeds vaker "criminele toeleveringsketens": daders, technische hulpmiddelen en criminele diensten worden gecombineerd tot een flexibele aanvalsketen. Technische kennis is bovendien steeds vaker gewoon te koop, waardoor ook minder ervaren daders complexe aanvallen kunnen uitvoeren.
AI als katalysator
Kunstmatige intelligentie wordt in het rapport expliciet omschreven als "katalysator van cybercrime". AI maakt het mogelijk om phishingberichten en oplichtingspogingen overtuigender en persoonlijker te maken, terwijl gestolen data uit eerdere hacks wordt gecombineerd met nieuw buitgemaakte gegevens. Landelijk officier van justitie Cybercrime Christa de Pagter waarschuwt dat criminelen zich zo bijvoorbeeld voordoen als een bank of cryptoplatform, en slachtoffers met social engineering en kunstmatige urgentie onder druk zetten om direct te handelen.
Jonge, westerse hackers
Nieuw is de opkomst van groepen jonge, westerse cybercriminelen die zich specialiseren in data- en cryptodiefstal. Deze jongeren maken deel uit van dynamische online netwerken zoals het zogenoemde "Hacker Com", waarin kennis, diensten en gestolen gegevens worden uitgewisseld. Hun drijfveren zijn vooral financieel gewin en sociale status binnen die netwerken.
Politie en OM benadrukken dat alleen een gezamenlijke, grensoverschrijdende aanpak deze snel evoluerende dreiging het hoofd kan bieden.
12

Wat is Gemini Spark? Google's AI-agent die wérkt terwijl jij slaapt
We kennen allemaal de digitale takenlijst die nooit af is: die overvolle inbox, rekeningen in Gmail, afspraken die je vergeet in je agenda te zetten.
Google wil daar nu definitief een einde aan maken met Gemini Spark.
Spark, aangekondigd op Google I/O in mei 2026, is niet zomaar een chatbot. Het is Googles eerste echte 24/7 personal AI-agent. Waar Gemini tot nu toe vooral reageerde op je vragen, wordt Spark een actieve partner die zelf taken uitvoert.
Het geheim? Spark draait niet op je telefoon of laptop, maar op eigen virtual machines in de secure cloud-infrastructuur van Google. Resultaat: hij werkt rustig door, zelfs als je laptop dicht is of je telefoon vergrendeld is. Hij monitort op de achtergrond je inbox, ziet belangrijke updates en voert multi-step workflows uit over je hele Google Workspace.
En dat gaat ver. Spark is gebouwd op Gemini 3.6 Flash en een agentic harness uit Google Antigravity en is diep geïntegreerd met Gmail, Docs, Sheets en Slides met zero setup. Je kunt hem opdrachten geven als: "Voeg elke nieuwe vluchtbevestiging uit mijn mail automatisch toe aan mijn Bali-reis Sheet", of "Scan elke 1e van de maand mijn facturen in Gmail en waarschuw me voor abonnementen die duurder worden".
Andere voorbeelden: RSVP's voor een bruiloft bundelen, je schrijfstijl leren uit je laatste 50 mails en omzetten in een 'ghostwriter'-skill, of zelfs inloggen op externe sites om een padelbaan te reserveren.
Google benadrukt de controle: jij kiest of Spark aan staat, met welke apps hij verbindt en hij vraagt eerst toestemming voor high-stakes acties zoals mails versturen of geld uitgeven.
Na een testfase voor trusted testers rolt Spark nu uit. Eerst voor Google AI Ultra-abonnees in de VS (99,99 dollar per maand) en nu ook voor AI Pro-gebruikers in India.
De boodschap van Google is duidelijk: AI verschuift van reactief antwoordapparaat naar proactieve collega die je digitale leven regelt. De vraag is niet meer wat AI wéét, maar wat het voor je dóet.
13

OpenAI legt complex Russisch beïnvloedingsnetwerk bloot
OpenAI heeft een nieuwe Russische beïnvloedingsoperatie ontdekt waarbij ChatGPT werd ingezet als hulpmiddel voor propaganda en desinformatie. Het bedrijf blokkeerde een cluster van ChatGPT-accounts die volgens OpenAI zeer waarschijnlijk vanuit Rusland werden beheerd. De operatie richtte zich onder meer op het promoten van het zogenoemde International Burke Institute (IBI), een organisatie die zich online presenteerde als een onafhankelijke denktank in Israël.
De aanpak was opvallend geraffineerd. De operators gebruikten ChatGPT om berichten voor sociale media te genereren. Hoewel de opdrachten vaak in het Russisch werden gegeven, waren veel uiteindelijke berichten Engelstalig. De gebruikers vroegen ChatGPT bovendien expliciet om Russische taalsporen te vermijden. Via VPN's probeerden zij hun geografische herkomst te verbergen. De berichten verschenen onder meer op X, Facebook, LinkedIn, Telegram en Substack.
Het IBI vormde een belangrijk onderdeel van de operatie. De website presenteerde zich als een gerenommeerde internationale expertorganisatie, maar OpenAI ontdekte dat 34 van 36 onderzochte artikelen waren gekopieerd van andere websites en soms aan de verkeerde auteurs waren toegeschreven. Ook bevatte de site een zogenoemde Sovereignty Index, waarmee Rusland relatief positief werd beoordeeld en westerse landen regelmatig kritisch werden neergezet.
Opvallend is dat AI hier niet de volledige desinformatie produceerde. ChatGPT was vooral een hulpmiddel binnen een veel grotere operatie. De technologie maakte het mogelijk om snel grote hoeveelheden overtuigend ogende berichten te produceren, te vertalen en aan te passen aan verschillende doelgroepen.
De directe impact lijkt vooralsnog beperkt. Veel berichten bereikten slechts kleine aantallen gebruikers. Toch ziet OpenAI vooral de opgebouwde infrastructuur als zorgwekkend. Een professioneel ogende denktank, sociale-media-accounts en een eigen index kunnen gezamenlijk een geloofwaardig informatie-ecosysteem creëren dat later verder kan worden opgeschaald.
De zaak laat daarmee een nieuwe kant van AI-misbruik zien: niet alleen nepberichten worden sneller geproduceerd, maar complete organisaties en informatiebronnen kunnen overtuigender worden nagebootst. Kritisch blijven kijken naar de bron van online informatie wordt daardoor belangrijker dan ooit.
14

Audio deepfakes zijn nu de toonaangevende AI-imitatie-oplichterij
Waar deepfake-video nog altijd rekenkracht en tijd kost, volstaan voor een overtuigende stemkloon inmiddels een paar seconden audio. Die lage drempel maakt audio deepfakes op dit moment de meest gebruikte vorm van AI-gestuurde identiteitsfraude, en het aantal gevallen groeit explosief.
Drie seconden is genoeg
Onderzoek van McAfee laat zien dat drie seconden stemopname al voldoende is om een kloon met 85 procent nauwkeurigheid te genereren. Fraudeurs halen die audiofragmenten doorgaans van sociale media, voicemailberichten of podcasts — bronnen die de meeste mensen zelf nooit als risico zouden zien. Volgens McAfee heeft inmiddels een kwart van de volwassenen te maken gehad met een AI-stemoplichting, en vishing-aanvallen met gekloonde stemmen namen in het eerste kwartaal van 2025 met meer dan 1600 procent toe.
Van "nepneef" tot nep-CFO
Het bekendste scenario is de familie-noodgeval-oplichterij, ooit bekend als de "kleinkindtruc": een zogenaamd familielid belt in paniek en vraagt met spoed om geld. Waar deze scam vroeger vaak doorprikt werd door een onnatuurlijke of generieke stem, klinkt de gekloonde versie nu griezelig echt, inclusief emotie zoals angst of tranen. Ook bedrijven zijn doelwit: criminelen bootsen leidinggevenden na om medewerkers te bewegen tot spoedoverboekingen, vaak gecombineerd met tijdsdruk en een ongebruikelijk communicatiekanaal.
Wat wel nog werkt als tegenwicht
Volledig perfect zijn de klonen nog niet. Een getraind oor hoort soms een te gelijkmatig spreekritme, zonder de haperingen en ademhaling van natuurlijke spraak, of een onnatuurlijk stille achtergrond bij een zogenaamd bellend familielid onderweg. De beste bescherming blijft echter niet luisteren, maar verifiëren: leg vooraf een codewoord vast met naasten, en bel bij twijfel altijd zelf terug via een bekend, apart nummer — nooit via het nummer waarmee gebeld werd. Bedrijven doen er goed aan om financiële transacties nooit op basis van een telefoontje of video-oproep alleen te autoriseren, maar altijd via een tweede, vooraf vastgesteld kanaal te bevestigen.
15

AI vindt wat onderzoekers al jaren over het hoofd zagen: hoop voor lobulaire borstkanker
Jarenlang gold het als een doodlopende weg. Invasief lobulair carcinoom, goed voor zo'n 15% van alle borstkankerdiagnoses in de VS, werd als slechte kandidaat voor immunotherapie beschouwd. Daarom werd het stelselmatig uitgesloten van trials. Tot een AI vroeg: waarom eigenlijk?
Onderzoekers van het Allen Institute for AI (Ai2) in Seattle hebben met hun systeem AutoDiscovery bewijs gevonden dat deze veelvoorkomende vorm juist wél een sterk immuunsignaal draagt — en dus mogelijk kan reageren op immunotherapie.
AutoDiscovery werkt anders dan de meeste AI-tools. In plaats van te wachten op een vraag van een wetenschapper, begint het met de dataset en genereert het zelf hypothesen, gerangschikt op hoe erg ze bestaande aannames uitdagen. Het team liet het systeem los op The Cancer Genome Atlas, een federale dataset met meer dan 30 kankersoorten.
Het systeem vlagde lobulaire borstkanker als opvallend. Waar onderzoekers, overweldigd door de schaal van moderne data, de afwijking al jaren hadden gemist, zag de AI een patroon van T-cellen rondom tumorweefsel.
Het Paul G. Allen Research Center van het Providence Swedish Cancer Institute bevestigde de vondst in een tweede patiëntendataset en valideerde het in het lab met immunofluorescente beelden van tumormonsters.
"De uitdaging is niet langer data verzamelen, maar begrijpen wat die data ons te vertellen heeft," zegt Dr. Kelly Paulson, hoofd van het Center for Immuno-Oncology.
De onderzoekers benadrukken: dit bewijst niet dat immunotherapie werkt voor deze patiënten, maar het maakt de vraag eindelijk onderzoekswaardig. Precies daarom breiden Ai2 en Swedish hun samenwerking nu uit en wordt AutoDiscovery ingezet op andere kankertypes.
Het is AI zoals het bedoeld is: niet gebouwd vóór wetenschappers, maar mét hen.


16

AI-foto's op Vinted gevonden: NOS waarschuwt voor misleiding
Op tweedehandsplatform Vinted duiken steeds vaker advertenties op met foto's die door kunstmatige intelligentie zijn gemaakt of bewerkt. Uit een rondgang van de NOS blijkt dat dit geen incident meer is: de redactie stuitte binnen een uur op tientallen advertenties met AI-beelden.
Waar ligt de grens?
Niet elk gebruik van AI is problematisch. Het wegpoetsen van een rommelige achtergrond maakt een advertentie overzichtelijker zonder de koper te misleiden. Anders wordt het wanneer de kleur, pasvorm of staat van een product wordt aangepast, of wanneer verkopers AI-gegenereerde fotomodellen gebruiken die het kledingstuk "dragen" terwijl ze in werkelijkheid niet bestaan. Kopers krijgen dan een vertekend beeld van hoe het artikel er echt uitziet.
Vinted zelf laat weten dat AI als hulpmiddel is toegestaan, zolang de foto een nauwkeurige weergave van het item blijft. Gebreken en beschadigingen moeten volgens de voorwaarden van het platform zichtbaar zijn op de foto's. Bewust misleiden met AI-beelden is niet toegestaan, maar het platform geeft geen cijfers over hoeveel meldingen het hierover binnenkrijgt.
Ook kopers misbruiken AI
De misleiding werkt niet alleen één kant op. Er zijn gevallen bekend van kopers die na ontvangst van een product een foto insturen waarop plotseling schade te zien is, terwijl die er bij verzending niet was. Verkopers die hiermee te maken kregen, raden aan om het inpakproces te filmen als bewijsmateriaal.
Wat kopers kunnen doen
Let bij twijfel op details zoals onnatuurlijke handen, vreemde patronen in ritsen en logo's, of licht dat niet overeenkomt met de rest van de foto's. Vraag de verkoper om meerdere echte foto's, gemaakt bij normaal daglicht, met labels en eventuele gebreken goed in beeld. Betaal altijd via Vinted zelf, zodat kopersbescherming van toepassing blijft, en open bij twijfel tijdig een geschil in de app.
17
Instagram-copyrightsysteem misbruikt: scammers gijzelen accounts van contentmakers
Het copyrightsysteem van Meta wordt ingezet als wapen door scammers op Instagram, om accounts van contentmakers te gijzelen. Volgens onderzoek van de BBC misbruiken fraudeurs een mechanisme dat juist bedoeld is om rechthebbenden te beschermen.
Hoe de scam werkt
De oplichters speuren actieve Instagram-pagina's op en dienen valse claims in dat de eigenaar hun content zonder toestemming gebruikt. Zo'n melding kan de pagina automatisch laten opschorten, vaak nog voordat iemand de claim handmatig heeft beoordeeld. Zodra het account offline is, nemen de scammers via Telegram contact op en eisen ze geld, meestal in cryptovaluta, om de claim in te trekken.
Weken wachten op Meta
Het probleem zit hem in de trage beroepsprocedure van Meta, die soms weken duurt. Zolang een account geblokkeerd is, kan de eigenaar niet posten en dus geen inkomsten uit advertenties of sponsoring genereren. Herhaalde claims kunnen bovendien leiden tot permanente verwijdering of het verlies van monetisatie, wat de druk om te betalen extra groot maakt.
Bedragen van 50 tot 900 dollar
Een maker met 1,5 miljoen volgers besloot 50 dollar in crypto te betalen om zijn account terug te krijgen, simpelweg omdat dat sneller ging dan wachten op Meta. Andere slachtoffers kregen te maken met eisen tot 900 dollar. Beveiligingsexperts waarschuwen wel: betalen biedt geen garantie, sommige makers werden kort daarna opnieuw benaderd.
Wat contentmakers kunnen doen
Experts raden aan om verdachte claims te documenteren, uitsluitend de officiële beroepskanalen van Instagram te gebruiken en nooit met afpersers te onderhandelen. Minstens zo belangrijk is het beveiligen van de e-mailaccounts en apparaten achter een creator-business, want die vormen vaak de achterdeur naar het account zelf.
Meta laat weten de gemelde gevallen te hebben onderzocht, getroffen content te hebben hersteld en extra beschermingsmaatregelen te hebben ingevoerd. Of dat het lek definitief dicht, moet nog blijken.
18

Liefde vinden via de hobby: waarom Gen Z de dating-app links laat liggen
Over dertig jaar vertelt een twintiger van nu misschien aan zijn kleinkinderen dat hij zijn partner niet vond via een swipe, maar tijdens een hardlooptrainingetje op zaterdagochtend of in een leesclub. Het klinkt ouderwets, maar het is precies de trend die zich nu onder Gen Z aftekent: de liefde 'gewoon' in het echt zoeken, tijdens een activiteit waar de hobby centraal staat — niet het profiel.
Cijfers onderstrepen de omslag. Een onderzoek van gezondheidsmerk Hims uit 2025 laat zien dat 77 procent van de Gen Z-respondenten hun partner in persoon ontmoette, niet via een app. Tegelijk toont data van analysebureau AppsFlyer dat een groot deel van alle dating-apps die in 2024 werden gedownload, binnen een maand alweer werd verwijderd — een teken van groeiende appmoeheid. Een Forbes-peiling vond dat meer dan driekwart van Gen Z zich uitgeput voelt door het eindeloze swipen, met weinig echte connectie als resultaat.
De hobby wint terrein als alternatief. Evenementenplatform Eventbrite zag het aantal singles-gerichte trivia-avonden in een jaar tijd meer dan verviervoudigen, en ook mahjong-avonden, plantenruilbeurzen en pilates-socials trekken steeds meer bezoekers. Leesclubs blijken een opvallend sterke motor: uit Amerikaans onderzoek van Talker Research bleek dat bijna een kwart van de boekenclubleden ooit een romantische klik had binnen de groep, en bijna de helft geeft aan liever iemand te ontmoeten via een boekenclub dan via een datingapp.
De verklaring is simpel: een gedeelde hobby biedt context die een profielfoto nooit kan geven. Je ziet iemand niet geënsceneerd, maar zoals die daadwerkelijk is — tijdens het rennen, lezen of breien. De dating-app verdwijnt daarmee niet helemaal, maar verschuift van hoofdmiddel naar hulpmiddel: een manier om te ontdekken wie er in de buurt met dezelfde hobby bezig is, waarna het echte werk offline gebeurt.
19
Onderzoek: schermtijd kost peuters bijna 200 gesprekken per dag
Een Australisch onderzoek naar schermgebruik bij peuters laat zien hoe ingrijpend beeldschermen de taalontwikkeling kunnen beïnvloeden. Op driejarige leeftijd blijken kinderen die veel achter een scherm doorbrengen dagelijks zo'n 194 gesprekjes met een volwassene mis te lopen, naast ruim duizend woorden en honderden eigen vocalisaties.
Twee jaar lang gevolgd met een minirecorder
Onderzoekers volgden tussen 2018 en 2021 220 Australische gezinnen gedurende twee en een half jaar. Op de leeftijd van 12, 18, 24, 30 en 36 maanden droegen de kinderen een dag lang een klein vestje met daarin een digitale taalprocessor, die zestien uur aan omgevingsgeluid opnam. Een algoritme analyseerde vervolgens de opnames op woorden van volwassenen, klanken van het kind zelf en het aantal conversatiewisselingen tussen ouder en kind.
Elke minuut schermtijd telt
De resultaten zijn opvallend concreet: voor elke extra minuut schermtijd hoorden kinderen gemiddeld zeven woorden minder van een volwassene, maakten ze vijf vocalisaties minder, en liepen ze één ouder-kindinteractie mis. De gemiddelde schermtijd van de deelnemende kinderen liep op van 88 minuten per dag op 12 maanden tot 172 minuten op 36 maanden — ruim boven het advies van de Wereldgezondheidsorganisatie van maximaal een uur voor kinderen van deze leeftijd.
Waarom dit ertoe doet
Gesprekjes tussen ouder en kind vormen een cruciale bouwsteen voor taalontwikkeling: kinderen leren taal vooral door directe, wederkerige interactie, niet door passief geluid op te vangen. Onderzoekers benadrukken dat het niet gaat om een totaalverbod op schermen, maar om bewust omgaan met de balans. Samen kijken en het gesprek erover aangaan blijkt de schade aanzienlijk te beperken, terwijl een scherm dat de hele dag op de achtergrond aanstaat het meeste taalverlies veroorzaakt.
20
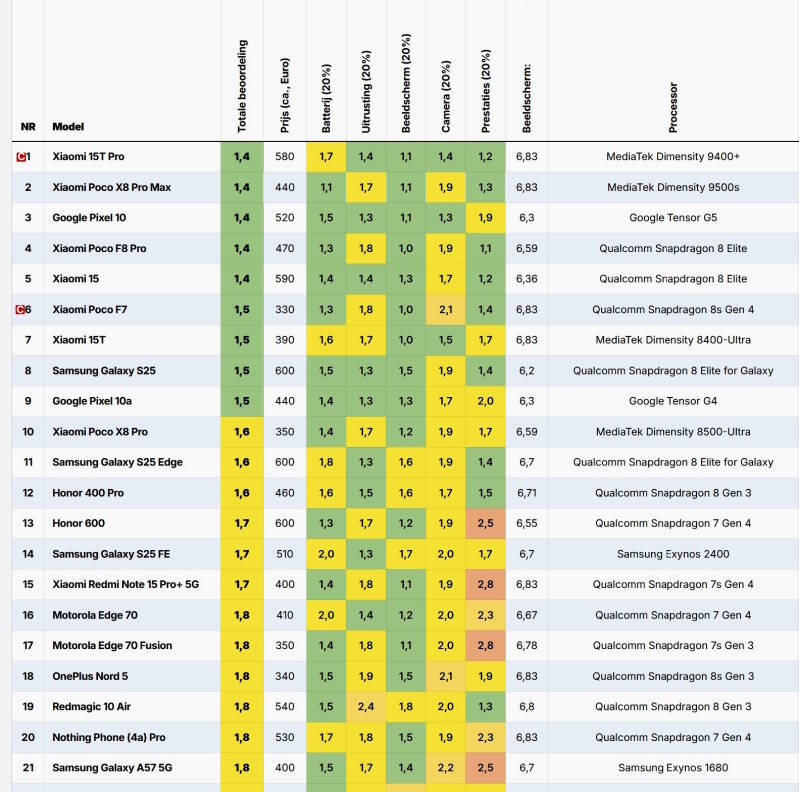
SMARTPHONE OVERZICHT
21
Hoe anoniem is incognito? ONZICHTBAAR VOOR JE PARTNER, NIET VOOR INTERNET
Je kent het icoontje wel: die zonnebril met hoedje. Je klikt op "Nieuw incognitovenster", voelt je even een hacker en denkt: niemand ziet dit. Fout. Incognito is niet anoniem. Het is een lokale schoonmaakdienst, geen onzichtbaarheidsmantel.
Wat incognito WÉL doet:
Incognito zegt tegen je eigen browser: onthoud even niks. Het slaat geen browsegeschiedenis, cookies, ingevulde formulieren of site-data op nadat je het venster sluit. Handig als je partner je laptop gebruikt en je een cadeau zoekt. Of als je even snel op iemand anders zijn laptop wilt inloggen zonder zijn Gmail te kapen.
Dat is het. Echt.
Wat incognito NIET doet:
Het verbergt je niet voor je provider, werkgever of het WiFi-netwerk. Je ISP, de IT-afdeling en de beheerder van dat vakantiepark-WiFi zien gewoon dat je verbinding maakt met pornhub.com of met de concurrent. Ze zien niet per se wat je doet op de site als het HTTPS is, maar wel dat je er bent. DNS-verzoeken worden vaak gewoon gelogd.
Het verbergt je niet voor Google, Meta en de websites zelf. Log je in incognito in op Facebook? Dan weet Facebook nog steeds wie je bent. En via fingerprinting - je schermresolutie, browserversie, fonts, IP-adres - ben je vaak alsnog uniek traceerbaar, ook zonder cookie.
Het maakt je niet onvindbaar voor je partner. Jullie router houdt logs bij. Als je partner een beetje technisch is, staat daar alles in. En heb je een gedeeld Google-account, Family Link of iCloud? Dan kan je zoekgedrag via synced activity alsnog opduiken.
Het beschermt je niet tegen malware of trackers terwijl je surft. Incognito blokkeert niet meer dan je normale adblocker.
Wil je écht anoniemer? Dan heb je een VPN nodig voor je IP-adres, een andere browser zoals Tor of Brave voor fingerprinting, en je moet uitgelogd blijven uit alles.
Incognito is dus perfect voor één ding: sporen wissen op dat apparaat. Voor de rest van het internet ben je net zo zichtbaar als altijd, alleen met een zonnebrilletje op.
22

Review Session – het anonieme alternatief voor WhatsApp en Telegram?
WhatsApp is handig, Telegram is snel, maar allebei vragen ze je telefoonnummer en draaien ze op centrale servers. Session doet het radicaal anders. Session is een fork van Signal en gebruikt dus sterke end-to-end encryptie, maar gooit alles wat naar jou te herleiden is eruit. Geen telefoonnummer, geen e-mail. Bij het opstarten krijg je een willekeurige Session ID – een lange code die je deelt via QR. Alleen daarmee kunnen mensen je contacteren. Je herstelzin is je wachtwoord.
De echte truc zit onder de motorkap. Waar Signal en WhatsApp via centrale servers werken, gebruikt Session een gedecentraliseerd onion-netwerk. Berichten worden in meerdere encryptielagen verpakt en via duizenden Service Nodes – onderdeel van het Oxen-netwerk – verstuurd. Geen enkele node weet tegelijk wie de afzender is én wie de ontvanger is. Je IP-adres wordt standaard afgeschermd en er wordt geen metadata gelogd. Sinds eind 2024 zit het bedrijf bovendien in Zwitserland.
In gebruik voelt Session verrassend normaal. Er zijn apps voor Android, iOS, Windows, macOS en Linux, met groepen tot 100 personen, bijlagen, spraakberichten en sinds kort ook voice- en video-calls. De code is 100% open source en onafhankelijk geaudit door Quarkslab.
Maar anonimiteit heeft een prijs. Omdat je geen contacten kunt syncen, is de start lastig: je moet actief ID's uitwisselen. Perfect Forward Secrecy is in de huidige versie verwijderd en 2FA ontbreekt. En zonder je vrienden is de beste messenger nutteloos – Session blijft een niche.
Conclusie: Als je privacy belangrijker vindt dan gemak, is Session momenteel de meest anonieme messenger die er is. Geen nummer, geen metadata, geen centrale server om te hacken. Voor journalisten, activists of iedereen die Meta en Telegram beu is, is het een aanrader. Voor de dagelijkse groepsapp met familie is WhatsApp voorlopig nog even handiger.
23
Eerste antwoord van juridische AI vaak nog niet bruikbaar
Nieuw onderzoek onder Nederlandse juristen bevestigt wat veel gebruikers al vermoedden: het eerste antwoord van een AI-chatbot is lang niet altijd meteen te gebruiken. Onderzoeksplatform Legal Benchmarks vroeg 115 juridische professionals uit negentien organisaties naar hun ervaringen met generatieve AI, van algemene chatbots zoals ChatGPT tot gespecialiseerde juridische assistenten. Slechts iets meer dan een derde krijgt na één prompt doorgaans direct een bruikbaar antwoord.
Kloof tussen correct en bruikbaar
Het onderzoek maakt deel uit van DELTA, een benchmark waaraan onder meer twaalf advocatenkantoren meewerken. DELTA meet niet alleen of een AI-antwoord juridisch klopt, maar ook of het getuigt van "legal taste": het vermogen om te bepalen wat relevant is en een antwoord te geven waar een jurist ook echt iets mee kan. Daarbij wordt gekeken naar drie punten: de juridische inhoud, de gebruikte bronnen en de vorm, zoals structuur en nuancering.
Niet elke fout weegt even zwaar
Opvallend is dat juristen fouten verschillend beoordelen. Verzonnen of onjuiste wetgeving en bronverwijzingen worden door de meerderheid gezien als een ernstig probleem. Het missen van relevante argumenten of bronnen wordt iets minder streng beoordeeld, al blijft ook dat voor veel respondenten een duidelijk minpunt.
AI al wijdverbreid, vertrouwen nog niet
Ondanks de kritiek gebruikt een grote meerderheid van de ondervraagden AI inmiddels wekelijks tot dagelijks voor juridisch onderzoek. Dat onderstreept het spanningsveld: de technologie is niet meer weg te denken uit de praktijk, maar menselijke controle blijft voorlopig onmisbaar. Voor gebruikers buiten de juridische sector is de les breder toepasbaar: een vlot geformuleerd AI-antwoord is niet hetzelfde als een controleerbaar, volledig antwoord.
24
Nederland is koploper in AI op het werk, maar vertrouwt het niet
Nederlandse organisaties gebruiken vaker kunstmatige intelligentie dan bijna elk ander land in Europa. Toch leggen we de uitkomsten van diezelfde AI ook het vaakst naast ons neer. Dat blijkt uit nieuw Europees onderzoek.
Uit het rapport ‘Unlocking the Netherlands’ AI Potential’, in opdracht van Amazon, blijkt dat 61% van de Nederlandse bedrijven AI gebruikt. Het Europese gemiddelde ligt op 54%. Het CBS komt tot dezelfde conclusie: bijna zes op de tien grote bedrijven gebruikten vorig jaar AI. Vooral op kantoor is het normaal geworden. Denk aan dagelijkse tools zoals ChatGPT van OpenAI, Microsoft Copilot in Outlook en Teams, en Gemini van Google in Docs en Gmail. Medewerkers gebruiken ze om e-mails te schrijven, notulen te maken, data samen te vatten of klantvragen te beantwoorden. Uit onderzoek van platform Trustoo blijkt dat 61% van de Nederlandse dienstverleners AI zelfs dagelijks of meerdere keren per week gebruikt.
Maar gebruiken is niet hetzelfde als vertrouwen.
In veel teams gaat het zo: de AI geeft een voorstel, bijvoorbeeld een planning, een antwoord voor een klant of een analyse van cijfers. De medewerker leest het, twijfelt en doet het toch op de oude manier. Precies daarin is Nederland Europees kampioen: nergens wordt een AI-advies zo vaak genegeerd.
Waarom? Er zijn drie redenen.
1. De AI maakt fouten. Iedereen kent wel een voorbeeld van een verzonnen bron in ChatGPT of een foute formule in Copilot. Eén fout is genoeg om het vertrouwen te verliezen.
2. Niemand weet wat er mag. In veel bedrijven is er geen duidelijke afspraak. Mag je klantdata in Gemini plakken? Moet je het controleren? Zonder regels kiezen mensen voor de veilige weg: zelf doen.
3. Het is vooral IT dat AI pusht. Uit Europees onderzoek van TOPdesk onder 6.000 IT-managers blijkt dat in Nederland de IT-afdeling de drijvende kracht is achter AI (52%). De directie is veel minder betrokken. AI komt dus van bovenaf, zonder goede uitleg op de werkvloer.
De oplossing is niet minder AI, maar slimmer gebruik. Leer teams wanneer je AI wél kunt vertrouwen en wanneer je zelf moet checken. Maak simpele regels. En laat AI niet beslissen, maar helpen. Want nu hebben we de snelste adoptie van Europa, maar ook de minste opbrengst.
25
Microsoft Defender: Is gratis genoeg, of betaal je voor schijnzekerheid?
Jarenlang was het advies simpel: installeer meteen een andere virusscanner. Die tijd is voorbij. Microsoft Defender, standaard in Windows 10 en 11, is volwassen geworden en scoort in onafhankelijke tests van AV-TEST en AV-Comparatives structureel boven de 99% detectie bij zowel zero-day malware als bekende dreigingen. Voor de meeste thuisgebruikers is de vraag dus niet meer of Defender werkt, maar wanneer je meer nodig hebt.
Wat krijg je? Defender biedt real-time bescherming, cloud-gebaseerde analyse, firewall, ransomware-bescherming via Controlled Folder Access, en integratie met SmartScreen tegen phishing. Omdat het diep in de kernel zit, is het licht, stabiel en zonder irritante upsell-pop-ups. In combinatie met gezond verstand en een up-to-date Windows is dat voor 80% van de gebruikers voldoende. Waar betaalde pakketten als Bitdefender, ESET of Norton het verschil maken, is niet zozeer de virusdetectie, maar de laag eromheen.
Wanneer wél overstappen naar een betaalpakket:
1. Je wilt meer dan antivirus. Betaalde suites bundelen zaken als onbeperkte VPN, wachtwoordmanager, ouderlijk toezicht, identiteitsbewaking en bescherming tegen webcam-hijacking. Defender heeft dit niet of slechts in basisvorm.
2. Je bent een aantrekkelijk doelwit. Werk je met gevoelige bedrijfsdata, crypto of ben je MKB'er zonder IT-beheer? Dan bieden betaalde pakketten vaak betere EDR-functionaliteit, sneller support en centrale dashboards.
3. Cross-platform. Gebruik je naast Windows ook intensief macOS, Android en iOS? Defender voor particulieren is daar beperkt. Een betaald pakket dekt al je apparaten onder één licentie.
Conclusie: Voor de gemiddelde thuisgebruiker die veilig surft, geen verdachte bijlagen opent en Windows Update aan laat staan, is Microsoft Defender in 2026 meer dan voldoende. Het is geen noodoplossing meer, maar een volwaardige basisbescherming. Investeer je 30 tot 60 euro per jaar pas als je behoefte hebt aan extra gemak, privacy-tools en gelaagde bescherming buiten alleen malware. Betaal dus niet voor betere detectie, maar voor een bredere digitale kluis.
26
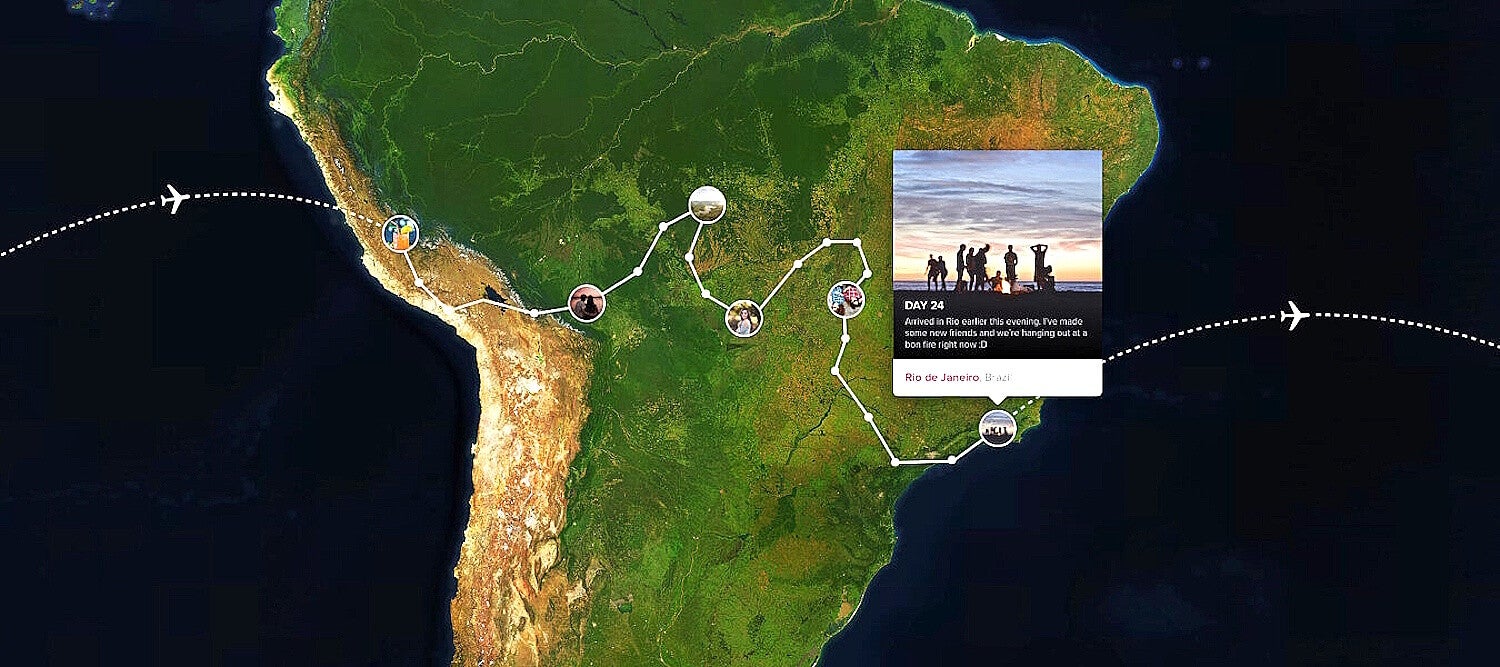
Datalek bij Polarsteps: miljoenen reizigers maandenlang gevolgd
De populaire reisapp Polarsteps heeft zeker een halfjaar de gegevens van zijn gebruikers onvoldoende beschermd. Onderzoeksplatform Follow The Money (FTM) ontdekte dat via een lek in de beveiliging van de app reisinformatie van miljoenen reizigers kon worden verzameld, ook van diegenen die hun account op privé hadden gezet.
Lek via de API
De kwetsbaarheid zat in de Application Programming Interface (API) van de app: de technische koppeling waarmee Polarsteps gegevens uitwisselt met zijn servers. Deze zou normaal gesproken afgeschermd moeten zijn, maar bleek voor iedereen bereikbaar. Daardoor konden ook accounts worden gevolgd die door gebruikers bewust op privé waren gezet, zonder dat zij hier toestemming voor gaven. Het probleem kwam in oktober 2025 aan het licht dankzij de Franse cybersecurityonderzoeker Louis Couderc, die tijdens een reis door Zuidoost-Azië merkte dat hij via de API onbeperkt toegang had. Zijn melding aan Polarsteps zou niet serieus zijn opgepakt, waarna hij naar FTM stapte.
Namen, foto's en woonadressen
FTM wist via het lek de namen van 23 miljoen internationale gebruikers te achterhalen en kreeg toegang tot honderden miljoenen foto's en video's, inclusief miljarden gps-locaties uit miljoenen reizen. In sommige gevallen waren zelfs woonadressen te herleiden. Opvallend: wie FTM als ongewenste volger verwijderde, was daarmee nog niet beschermd, want de toegang via de lekke API bleef gewoon bestaan.
Ook militairen gevolgd
FTM ontdekte bovendien dat tientallen militairen via de app te volgen waren, tot aan hun woonadres en NAVO-missies toe. Omdat inlichtingendiensten in dit soort locatiedata geïnteresseerd zijn, noemt het platform dit een serieus risico.
Reactie van Polarsteps
Polarsteps ontkent dat er sprake is van een datalek en stelt dat er geen wachtwoorden zijn buitgemaakt en dat niemand toegang kreeg tot accounts zelf. Volgens het bedrijf ging het deels om data die gebruikers zelf openbaar hadden gedeeld. Wel is de beveiliging van de API inmiddels aangescherpt en is Polarsteps hierover in gesprek met de Autoriteit Persoonsgegevens.
27
Xiaomi wil meer dan je telefoon zijn: dit is 'Human x Car x Home'
Xiaomi is al lang niet meer alleen dat merk van goede telefoons voor weinig geld. Met de introductie van HyperOS maakt het Chinese techbedrijf zijn grootste sprong tot nu toe: alle schermen, apparaten, auto's en je hele huis aan elkaar knopen in één ecosysteem. Ze noemen het 'Human x Car x Home'.
De gedachte erachter is simpel en ambitieus tegelijk. De mens staat centraal, niet het apparaat. Waar we eerst leefden in het ‘Smartphone x AIoT’-tijdperk, waarbij je telefoon de afstandsbediening was voor je lampen, moet HyperOS nu de lijm worden die alles echt naadloos laat samenwerken.
HyperOS is daarvoor compleet opnieuw opgebouwd. Het draait op meer dan 200 productcategorieën en meer dan 600 miljoen apparaten wereldwijd – van smartphones en tablets als de Xiaomi 14-serie tot TV’s, robotstofzuigers, airfryers en wearables. De kern is Xiaomi Vela, een IoT-platform dat zorgt voor consistente prestaties, zelfs op de kleinste chip.
Het meest tastbare voorbeeld van die visie is de auto. Met de lancering van de elektrische Xiaomi SU7 vorig jaar is de cirkel rond. Je auto is niet langer een los product, maar een rijdende smart-home hub op HyperOS.
En dat levert concrete scenario's op. Xiaomi schetst het zo: je rijdt naar huis na een lange dag. Op basis van je locatie, de tijd en het weer weet het systeem dat je er over 15 minuten bent. Automatisch gaat de airconditioning in je woonkamer al aan, de verlichting springt op je favoriete avondstand en je slimme slot is al ontgrendeld als je de oprit oprijdt. Andersom werkt het ook: vanuit je auto je lampen bedienen of op je TV zien wat je autolader doet.
Daarmee gaat Xiaomi de directe strijd aan met Apple en zijn CarPlay-Home-ecosysteem. Het verschil: Xiaomi maakt bijna alles zelf, van lamp tot auto, en dat voor een veel lagere prijs.
Of het werkt? Dat hangt af van hoe open Xiaomi HyperOS echt maakt voor partners buiten China. Maar de ambitie is duidelijk: je stapt niet meer in je auto of je huis binnen, je stapt je eigen Xiaomi-wereld in.
28
De 5 beste VPN-diensten van 2026: getest en vergeleken
Een VPN versleutelt je internetverbinding en verbergt je IP-adres, zodat je veiliger en privéer online bent. Er zijn honderden aanbieders, maar niet allemaal even goed. Op basis van uitgebreide tests zetten we de vijf beste VPN's van 2026 op een rij, met hun sterke en zwakke punten.
1. NordVPN – de beste allrounder
NordVPN combineert hoge snelheden met sterke beveiliging en is daarom voor bijna iedereen een veilige keuze. De dienst heeft duizenden servers wereldwijd en werkt goed voor streamen, downloaden en dagelijks gebruik.
Voordelen:
- Zeer snel, ook op servers ver weg
- Groot aanbod aan servers en landen
- Extra functies zoals een dubbele VPN-verbinding
Nadelen:
- Iets duurder dan sommige concurrenten
- Uitgebreide instellingen kunnen beginners overweldigen
2. Surfshark – beste prijs-kwaliteitverhouding
Surfshark is een van de goedkoopste VPN's, maar levert opvallend veel voor die prijs. Je mag de dienst op een onbeperkt aantal apparaten tegelijk gebruiken, wat ideaal is voor gezinnen.
Voordelen:
- Lage prijs
- Onbeperkt aantal apparaten tegelijk
- Gebruiksvriendelijke app
Nadelen:
- Iets kleiner servernetwerk dan NordVPN
- Snelheid op verre servers wisselt soms
3. Proton VPN – beste keuze voor privacy
Proton VPN komt uit Zwitserland, een land met strenge privacywetten, en is bekend om zijn transparantie: de broncode is openbaar controleerbaar. Wie vooral om privacy geeft, zit hier goed.
Voordelen:
- Sterk privacybeleid en open broncode
- Gratis versie beschikbaar, zonder datalimiet
- Geen gebruiksgegevens die worden opgeslagen
Nadelen:
- Iets prijziger dan Surfshark
- Interface minder overzichtelijk dan concurrenten
4. CyberGhost – ideaal voor streaming
CyberGhost richt zich sterk op gebruiksgemak en streamen. De app toont per server duidelijk waarvoor deze geschikt is, bijvoorbeeld voor een specifieke streamingdienst, waardoor je nooit hoeft te zoeken.
Voordelen:
- Zeer gebruiksvriendelijk, ook voor beginners
- Speciale servers voor streamingdiensten
- Lange geld-terug-garantie
Nadelen:
- Geen ondersteuning voor verkeersvervorming (obfuscatie)
- Minder geschikt voor gevorderde gebruikers die veel willen aanpassen
5. Private Internet Access (PIA) – meeste serverlocaties
PIA heeft het grootste servernetwerk van deze lijst, met tienduizenden servers verspreid over tientallen landen. Dat maakt het makkelijk om altijd een snelle server dichtbij te vinden.
Voordelen:
- Enorm aantal servers en locaties
- Zeer instelbaar voor gevorderde gebruikers
- Lage instapprijs
Nadelen:
- Interface minder eenvoudig dan CyberGhost of Surfshark
- Onderneming valt onder Amerikaans recht, iets waar privacygevoelige gebruikers rekening mee moeten houden
Conlusie:
Voor de meeste mensen is NordVPN de beste algemene keuze dankzij snelheid en beveiliging. Let vooral op je eigen prioriteit: Surfshark voor een lage prijs, Proton VPN voor privacy, CyberGhost voor streamen, of PIA voor het grootste servernetwerk.
29

Ruzie met je bank of fintech? Dit kun je verwachten van Kifid
Wie in conflict komt met een financiële dienstverlener hoeft niet meteen naar de rechter. Het Klachteninstituut Financiële Dienstverlening (Kifid) is dé erkende geschilleninstantie voor de financiële sector en biedt een laagdrempelig, gratis alternatief. Maar wat kan de Nederlandse burger er eigenlijk van verwachten?
Eerst naar je aanbieder
Kifid behandelt klachten over financiële producten en diensten: verzekeringen, hypotheken, leningen, betaaldiensten en online brokers. Daarmee is het instituut steeds relevanter voor de tech-liefhebber met een neobroker of fintech-app. Eén voorwaarde wel: je moet je klacht eerst schriftelijk bij de aanbieder zelf hebben ingediend en die een redelijke reactietermijn geven.
Digitaal procederen
Daarna volgt een procedure die je grotendeels digitaal doorloopt: via een eigen 'Mijn Kifid'-account dien je je klacht online in, inclusief digitale documenten. Voor consumenten is dat gratis.
Kifid probeert eerst te bemiddelen; lukt dat niet, dan doet de onafhankelijke Geschillencommissie een uitspraak. Als consument kies je vooraf zelf of die bindend of niet-bindend is. Handig detail: bij een niet-bindend advies houd je de optie om alsnog naar de rechter te stappen.
De cijfers
Het vertrouwen groeit: in 2025 behandelde Kifid bijna 3.200 klachten, voor het vierde jaar op rij een stijging.. Bijna de helft werd naar tevredenheid van beide partijen opgelost en gebruikers waardeerden het instituut met een 7,6.. De meeste klachten gingen over schadeverzekeringen.
Transparantie als plus
Ook voor de digitale consument is er goed nieuws: alle uitspraken zijn openbaar op te zoeken in een online uitsprakenregister, zodat je eenvoudig checkt hoe vergelijkbare zaken werden beoordeeld
Conclusie: Kifid biedt geen garantie op gelijk, maar wel een snelle, gratis en transparante stap tussen klacht en rechtszaak. En in een steeds digitaler wordende financiële wereld is dat goud waard.
30
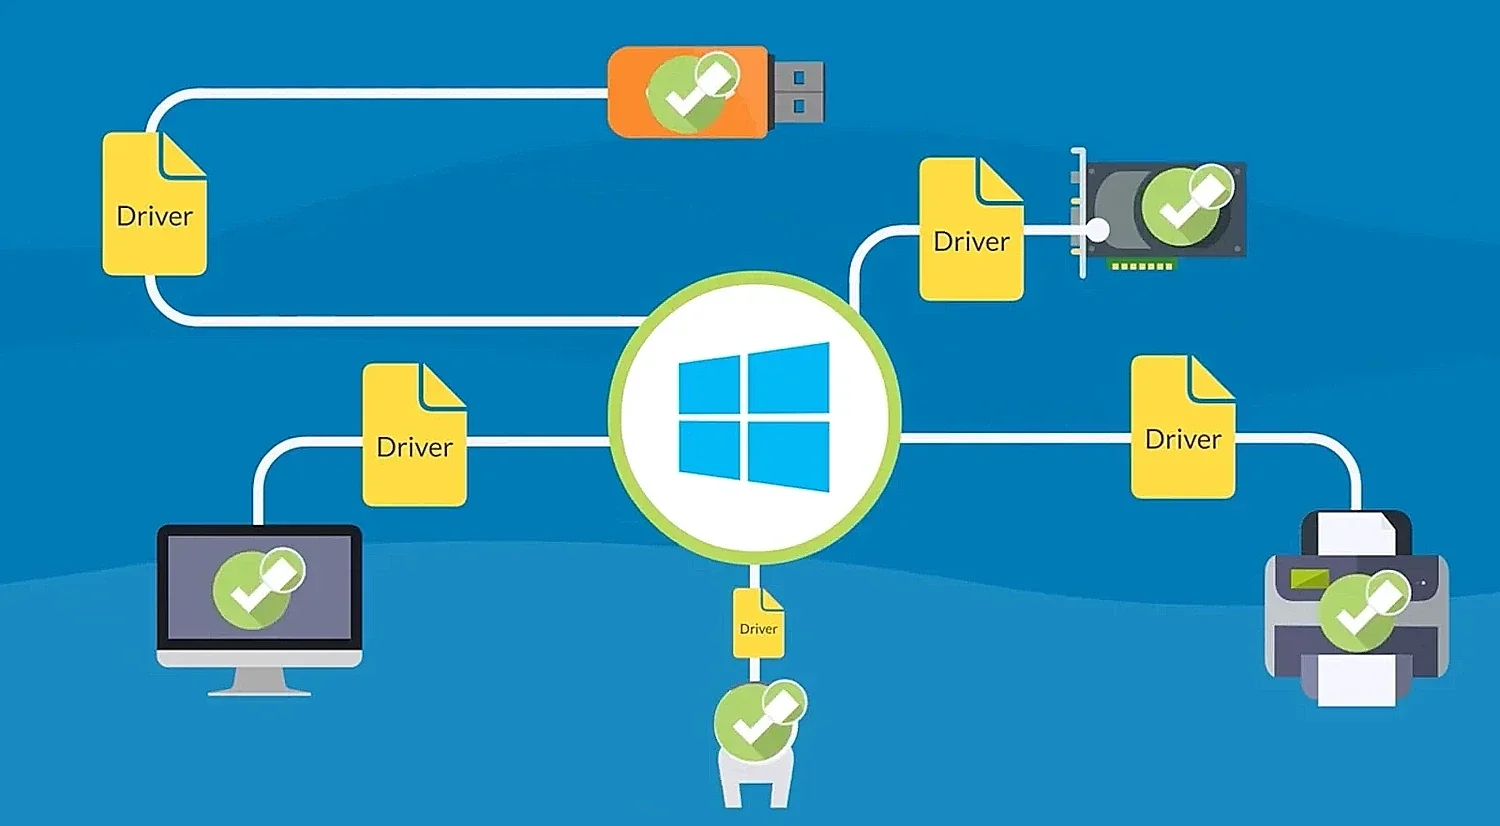
Microsoft trekt lat hoger voor Windows-drivers met Driver Quality Initiative
Microsoft presenteerde begin dit jaar tijdens WinHEC 2026 in Taipei — de eerste Windows Hardware Engineering Conference sinds 2018 — de Driver Quality Initiative (DQI). Het doel: samen met OEM's, siliciumfabrikanten en hardwarepartners een einde maken aan de eeuwige ergernis van instabiele, onveilige of slecht onderhouden drivers. Drivers vormen volgens Microsoft de kern van elke Windows-ervaring, maar wanneer ze falen, krijgt het besturingssysteem de schuld, ongeacht waar het probleem daadwerkelijk zit.
Vier pijlers
DQI bouwt voort op de Windows Resiliency Initiative en rust op vier pijlers. Bij Architecture investeert Microsoft in het verstevigen van kernelmode-drivers en stimuleert het de overstap naar usermode-drivers of eigen class drivers, waar dat kan. Dit sluit aan bij de bredere focus binnen de sector op kernelrisico's sinds het CrowdStrike-incident.
De pijler Trust draait om strengere eisen binnen het Windows Hardware Compatibility Program, uitgebreidere verificatie van partners en geautomatiseerde kwetsbaarheidsscans, zodat slordig geschreven drivers moeilijker de markt bereiken.
Bij Lifecycle belooft Microsoft betere "hygiëne" in de Windows Update-catalogus: verouderde of laagwaardige drivers worden actief verwijderd, aangevuld met SBOM-afstemming en snellere probleemanalyse via driver-symbolen.
Tot slot verbreedt Microsoft bij Quality Measures de manier waarop driverkwaliteit wordt gemeten. Niet langer telt alleen het aantal crashes; ook stabiliteit, functionaliteit, prestaties en het effect op stroomverbruik en warmteontwikkeling worden meegenomen.
Wat betekent dit voor gebruikers?
Voor de gemiddelde Windows-gebruiker moet DQI zich vertalen in minder blauwe schermen, stabielere updates en apparaten die na een patch niet plotseling slechter presteren. Of Microsoft daadwerkelijk grip krijgt op een ecosysteem van duizenden hardwarepartners, moet de komende maanden blijken.
31
Een jaar na nieuwe EU-reparatieregels: 80% van de smartphones voldoet nog steeds niet
Sinds 20 juni 2025 gelden binnen de EU nieuwe Ecodesign-eisen voor smartphones en tablets. Fabrikanten moeten onder meer een reparatiescore publiceren en duidelijk maken waar consumenten reparatiehandleidingen en onderdelen kunnen vinden. Een jaar later blijkt daar in de praktijk weinig van terecht te komen.
Onderzoek van iFixit en Right to Repair Europe
Reparatieplatform iFixit onderzocht samen met belangenorganisatie Right to Repair Europe ruim 2.300 smartphonemodellen die het afgelopen jaar zijn geregistreerd in EPREL, de officiële Europese productendatabase. Daarin moeten fabrikanten onder andere gegevens over energieverbruik, reparaties en reserveonderdelen vermelden. Op dat laatste punt schieten veel fabrikanten fors tekort: slechts bij ongeveer één op de vijf toestellen stond een werkende link naar een pagina met reparatie-informatie en onderdeelprijzen. Bij ruim de helft ontbrak die verplichte link volledig, en bij zo'n negentien procent werden consumenten simpelweg doorverwezen naar een algemene supportpagina zonder concrete reparatiegegevens. In een klein aantal gevallen, bijna vijf procent, werden kopers zelfs verwezen naar externe platforms als AliExpress en Temu voor onderdelen of instructies.
Waarom dit relevant is
De regels moesten juist een einde maken aan de wegwerpcultuur rond elektronica: langer meegaande toestellen, minder afval en een eenvoudigere weg naar zelf repareren of een onafhankelijke reparateur. Bovendien treedt op 31 juli 2026 ook de bredere Right to Repair-richtlijn in werking, die consumenten dwingende rechten geeft om reparatie te eisen, ook buiten de garantietermijn. Nederland loopt met de nationale omzetting van die richtlijn achter op schema.
Wat betekent dit voor consumenten?
Zolang fabrikanten de regels niet naleven, blijft zelf repareren of een onafhankelijke reparateur inschakelen voor veel toestellen lastig. Consumenten die reparatie-informatie missen, kunnen dit melden bij de nationale toezichthouder of terecht bij organisaties als Right to Repair Europe.
32
Overheid komt met 'digitale apk' voor slimme apparaten
Nederland krijgt een digitale variant van de vertrouwde autokeuring. Staatssecretaris Aerdts (Digitale Economie) kondigde tijdens een wetgevingsoverleg met de vaste Kamercommissie voor Digitale Zaken aan dat er een 'digitale apk' komt waarmee burgers kunnen controleren of hun slimme apparaten nog veilig zijn.
Checklist op bestaande website
De aankondiging viel tijdens een debat over de Cyber Resilience Act (CRA), Europese wetgeving die fabrikanten verplicht om producten met digitale elementen te voorzien van 'essentiële cyberbeveiligingsvereisten'. Kamerleden brachten het idee van een digitale apk in, waarop Aerdts positief reageerde. In plaats van een nieuw platform op te tuigen, wil ze aansluiten bij veiliginternetten.nl, een website die al bekend is bij veel Nederlanders. Daar moet een subpagina komen met een concrete checklist voor de veiligheid van slimme apparatuur, zoals welke updates gebruikers mogelijk moeten installeren.
Verantwoordelijkheid blijft bij fabrikant
Aerdts benadrukte dat de apk gebruikers niet ontslaat van eigen waakzaamheid, maar dat de CRA vooral bedoeld is om fabrikanten verantwoordelijk te houden voor de veiligheid van hun producten. De digitale apk is dus vooral een hulpmiddel, geen vervanging van wettelijke verplichtingen die al bij de makers van apparaten liggen.
Pas in 2027 meer duidelijkheid
De staatssecretaris heeft toegezegd de Tweede Kamer in het eerste kwartaal van 2027 nader te informeren over de uitwerking. Hoe de digitale apk er precies uit komt te zien, welke apparaten worden getoetst en of er bijvoorbeeld een certificaat of score aan te pas komt, is nog niet bekend.
Onderdeel van bredere trend
De maatregel past in een groeiende aandacht voor de veiligheid van IoT-apparaten, van slimme deurbellen tot thermostaten. Met de CRA moeten fabrikanten voortaan security-by-design toepassen en gedurende de levenscyclus van een product beveiligingsupdates blijven leveren. De digitale apk moet consumenten helpen om daar zelf ook grip op te krijgen.
33
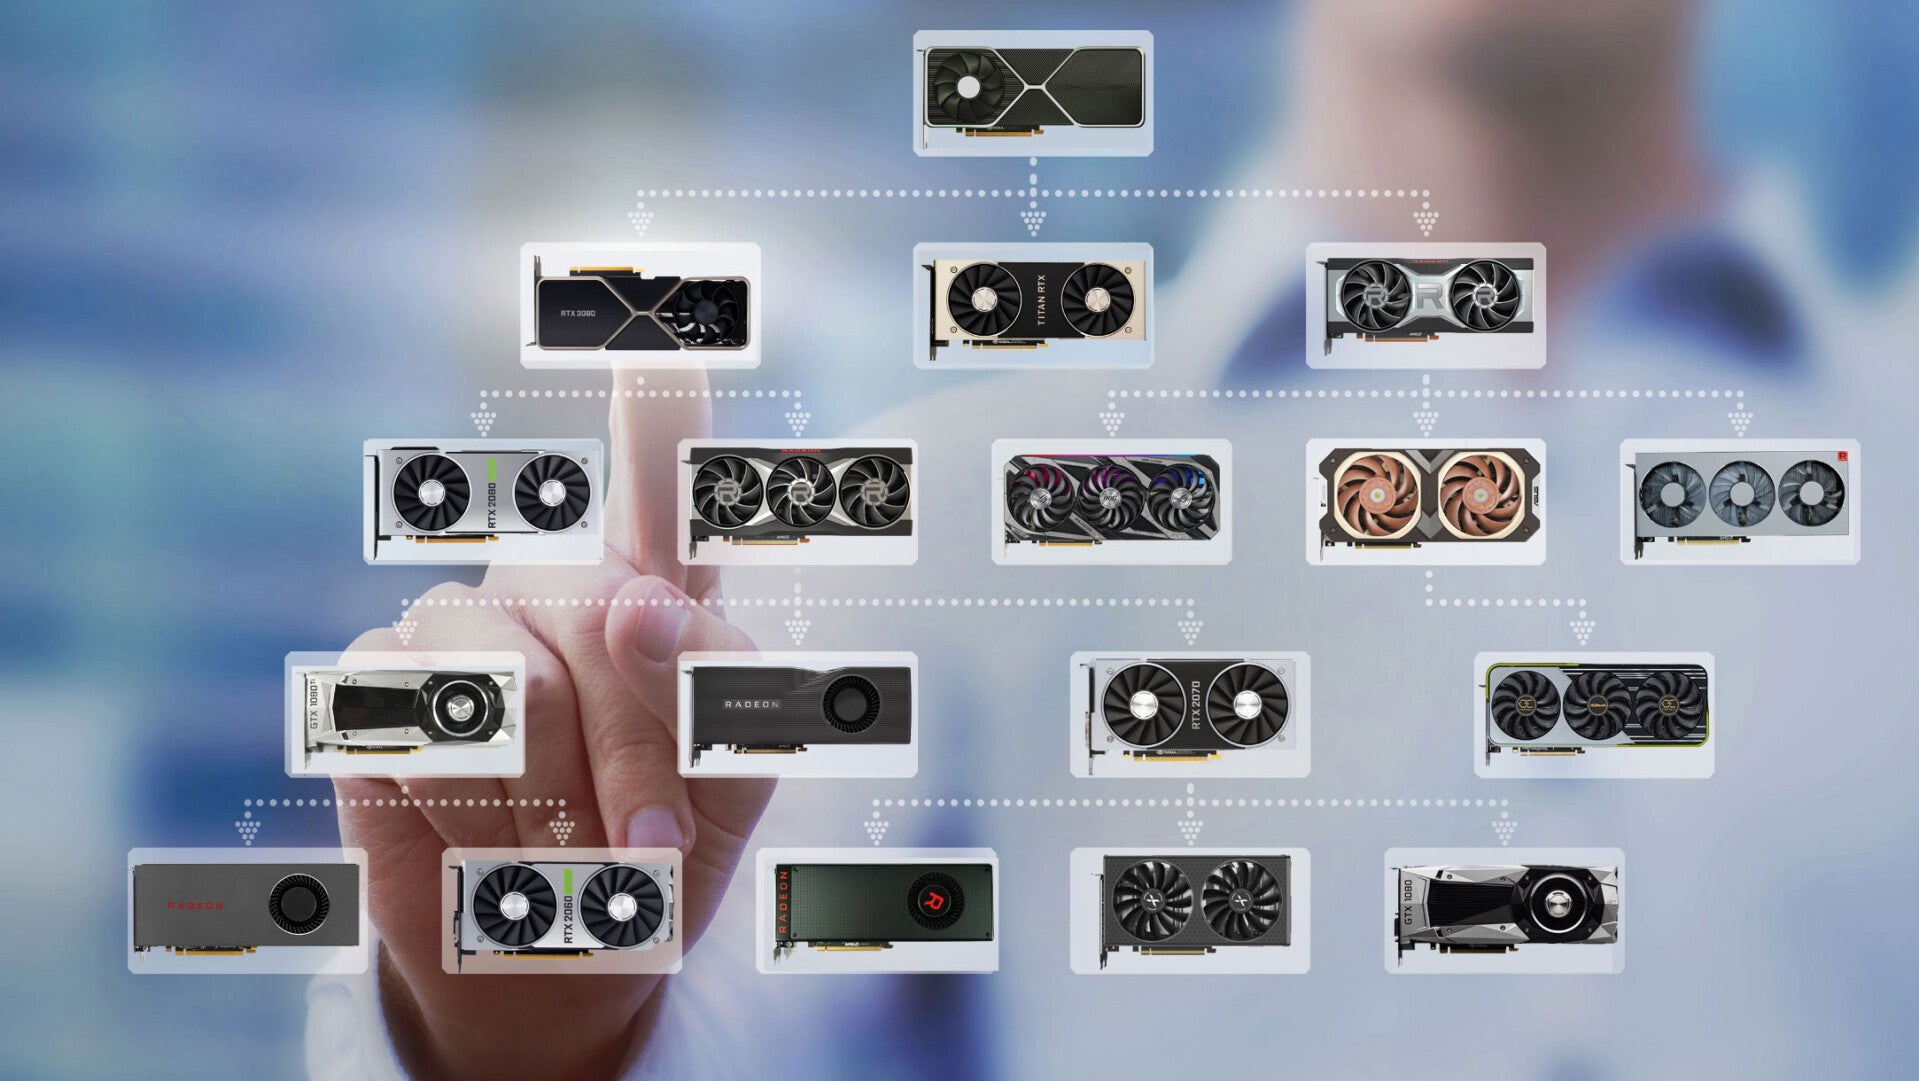
Review: De 5 beste geteste budget-GPU's van 2026
Wie in 2026 een gamepc bouwt zonder de bank te breken, heeft eindelijk weer echte keuze. Zowel Nvidia, AMD als Intel brengen dit jaar sterke instapkaarten uit die 1080p, en in sommige gevallen zelfs 1440p, prima aankunnen. Op basis van uitgebreide tests van diverse techsites zetten we de vijf beste budget-GPU's van dit moment op een rij.
1. Intel Arc B580 – beste onder de 300 euro
Met 12 GB GDDR6-geheugen en een adviesprijs van ongeveer 249 dollar blijft de Arc B580 de koning van het laagste prijssegment. De kaart levert prestaties die in de buurt komen van een RTX 4060, met als belangrijkste kanttekening dat de driversoftware van Intel nog altijd minder volwassen is dan die van de gevestigde concurrenten.
2. Nvidia GeForce RTX 5060 – beste algehele 1080p-kaart
De RTX 5060 combineert 8 GB GDDR7-geheugen met een zuinige 145 W TDP en een adviesprijs vanaf 299 dollar (in Nederland circa 324 euro). Dankzij DLSS 4 en de Blackwell-architectuur is dit de kaart die de meeste reviewers aanraden voor gamers die vooral op 1080p spelen en toch klaar willen zijn voor de toekomst.
3. AMD Radeon RX 9060 XT 16GB – meeste videogeheugen voor de prijs
Voor wie ook 1440p wil overwegen, is de RX 9060 XT 16GB een uitstekende optie. Voor ongeveer 349 dollar biedt AMD's RDNA 4-kaart maar liefst 16 GB geheugen, FSR 4-ondersteuning en prestaties die dicht in de buurt komen van Nvidia's duurdere RTX 5060 Ti.
4. Nvidia GeForce RTX 5050 – goedkoopste instap in Blackwell
Voor gamers met een strak budget is de RTX 5050 met 8 GB geheugen en een prijs rond de 240 dollar de toegangspoort tot Nvidia's nieuwste architectuur, inclusief ray tracing en DLSS-ondersteuning, al blijft de prestatiewinst ten opzichte van oudere kaarten beperkt.
5. Nvidia GeForce RTX 3060 12GB – de betrouwbare oudgediende
Ondanks zijn leeftijd blijft de RTX 3060 met 12 GB geheugen in 2026 een veelgeprezen budgetkeuze. Vooral voor wie extra videogeheugen wil voor modding of iets zwaardere teksturen, blijft deze kaart een verrassend toekomstbestendige optie tegen een scherpe prijs.
Conclusie
De budget-GPU-markt van 2026 is gezonder dan in jaren: er is voor vrijwel elk budget tussen de 240 en 350 dollar een sterke kaart te vinden. Wie de laagste prijs zoekt, kijkt naar Intel; wie het beste totaalpakket wil, kiest voor de RTX 5060; en wie toekomstvast videogeheugen belangrijk vindt, komt uit bij AMD's RX 9060 XT.
33
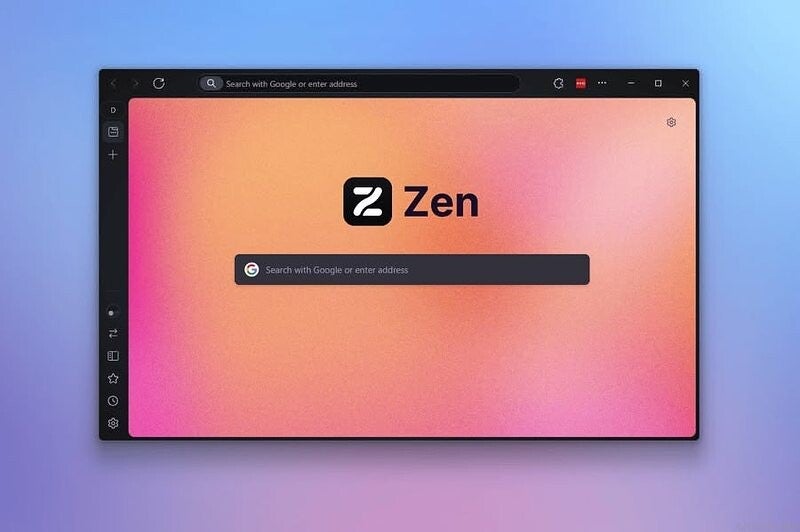
Review: Zen Browser, frisse wind in browserland zonder Chromium
Wie op zoek is naar een alternatief voor Chrome, Edge of het inmiddels gestaakte Arc, komt al snel bij Zen Browser terecht. Deze open source browser, gebouwd op Firefox, wint sinds de lancering in 2024 gestaag aan populariteit dankzij een strak ontwerp en slimme tabbladorganisatie.
Wat is Zen Browser?
Zen draait op de nieuwste Firefox-motor (Gecko) en profiteert daardoor van Mozilla's beveiligingsupdates, zonder gebonden te zijn aan Google's Chromium. De broncode is volledig open source (MPL 2.0) en onder actieve ontwikkeling, met wekelijkse releases van een community-team. De browser is beschikbaar voor Windows, macOS en Linux.
Functies en ontwerp
Het meest opvallende kenmerk is het verticale tabbladsysteem, aangevuld met Workspaces waarmee gebruikers aparte tabbladsets kunnen aanhouden voor werk, privé of onderzoek. Split View maakt het mogelijk twee pagina's naast elkaar te bekijken, en een uitgebreid thema-systeem ("Mods") biedt vergaande personalisatie. Alle Firefox-extensies werken gewoon, inclusief uBlock Origin in de volledige Manifest V2-vorm — iets wat op Chromium-browsers steeds lastiger wordt door de overstap naar Manifest V3.
Privacy en veiligheid
Zen is standaard privacygericht: Enhanced Tracking Protection staat aan, en de browser deelt dezelfde kernbeveiliging als Firefox zelf, omdat het een fork daarvan is. Beveiligingsfixes van Mozilla worden dus meegenomen.
Beperkingen
De browser is nog volop in ontwikkeling, wat zich uit in incidentele bugs en stabiliteitsproblemen. Zen ondersteunt bewust geen horizontale tabbladweergave, heeft geen mobiele app voor Android of iOS, en mist DRM-ondersteuning (Widevine) — waardoor streamingdiensten op sommige platforms niet werken. Op Apple Silicon-Macs presteert Zen bovendien iets minder snel dan Safari, Chrome en zelfs kale Firefox, vanwege de extra aanpassingslaag.
Conclusie
Voor desktopgebruikers die Arc's tabbladervaring misten na het einde van die browser, is Zen momenteel het meest geloofwaardige open source alternatief. Wie vooral stabiliteit, mobiele ondersteuning of DRM-streaming zoekt, kan beter nog even wachten tot de browser de betafase voorbij is.
34
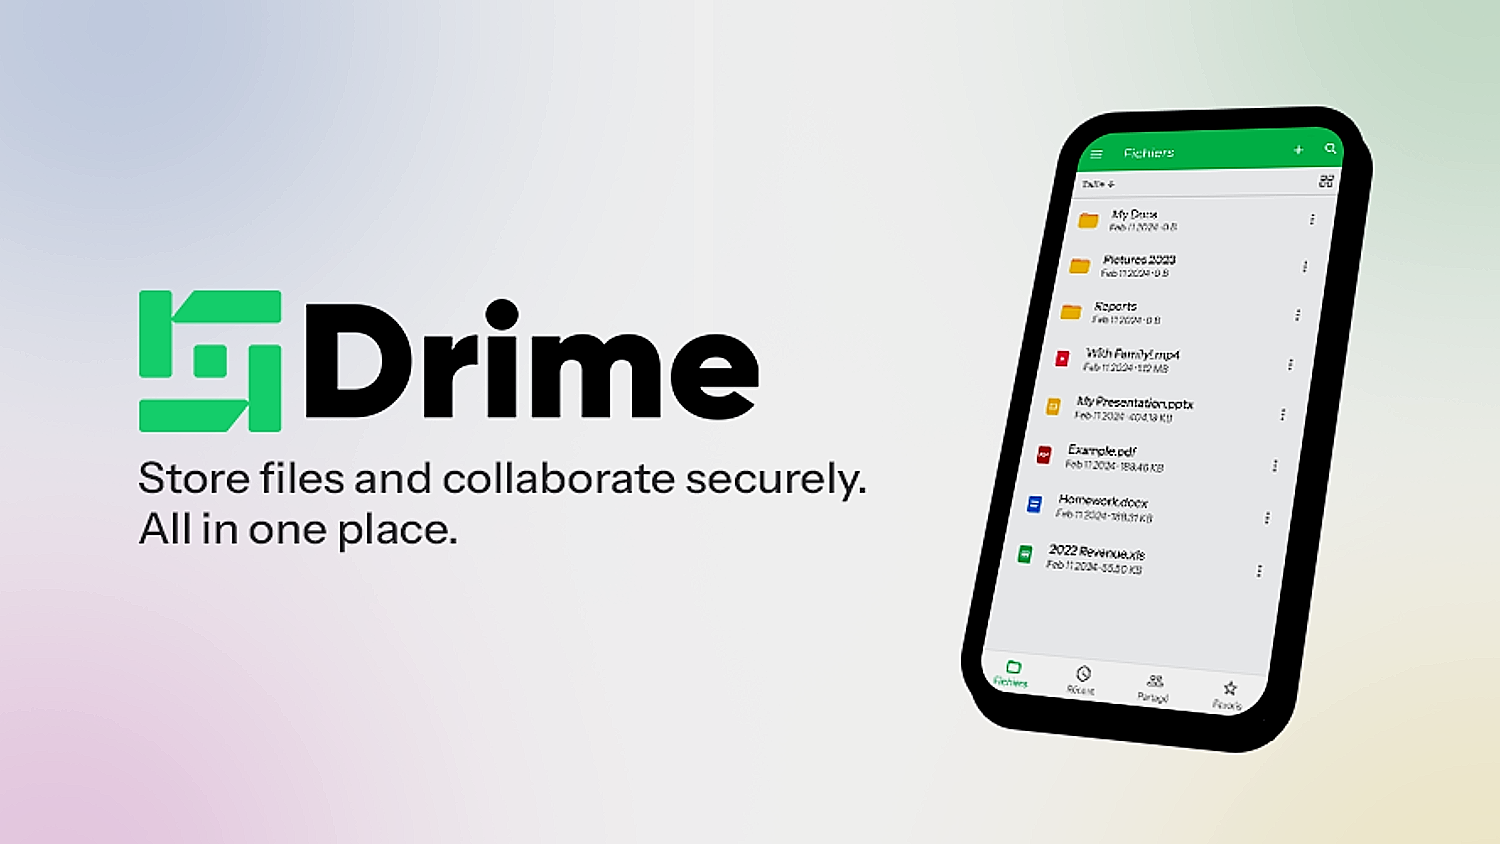
Drime Cloud review: is 20GB gratis opslag de belofte waard?
Steeds vaker wordt aangeraden date binnen Europa te houden. Vergeet dus On Drive en Google drive. Cloudopslag is er in overvloed, maar wie écht veel gratis ruimte zoekt, komt al snel bij Drime terecht. Deze Franse aanbieder profileert zich als privacyvriendelijk alternatief voor Google Drive en Dropbox, en trekt nieuwe gebruikers vooral met één ijzersterk lokkertje: 20GB gratis opslag zonder addertjes onder het gras.
20GB gratis: opvallend royaal
Waar Google Drive 15GB biedt en veel privacygerichte concurrenten (Proton Drive, NordLocker) blijven steken op een paar gigabyte, geeft Drime meteen bij registratie 20GB vrije ruimte. Geen voorwaarden, geen verplichte verwijzingen naar vrienden. In dat gratis pakket zitten bovendien functies die elders vaak achter een betaalmuur verdwijnen: bestanden delen met wachtwoordbeveiliging, synchronisatie tussen apparaten, AES-256-encryptie en toegang tot de Drime Vault, een end-to-end versleutelde kluis voor gevoelige documenten. Ook mag je tot twee personen uitnodigen om samen te werken.
Meer dan alleen opslag
Drime wil een volwaardig werkplatform zijn. Zelfs in het gratis plan kun je bestanden bekijken en annoteren; betaalde abonnementen voegen een ingebouwde PDF-editor, elektronische handtekeningen en een kantoorsuite toe. De servers staan in Europa, wat het bedrijf onder de AVG plaatst.
Prestaties: wisselend beeld
Gebruikersreviews op Trustpilot en Google Play zijn overwegend positief over snelheid en de strakke webinterface, maar niet unaniem: sommigen melden instabiele Android- en Windows-apps, mislukte mapuploads of trage downloads bij grote zip-bestanden. Voor kritische back-ups is een tweede vangnet dus geen overbodige luxe.
Betaalplannen voor wie meer ruimte wil
Groei je uit je gratis ruimte? Starter (500GB) begint bij €2,99 per maand, Essentials (2TB) bij €5,50, oplopend tot 6TB in het Advanced-plan. Af en toe duiken ook voordelige lifetime-deals op via externe verkoopkanalen.
Conclusie: voor wie op zoek is naar veel gratis opslag met serieuze privacyfuncties, is Drime een van de gulste opties op de markt — mits je de wat wisselvallige apps met een korrel zout neemt.
Kaufland lanceert online marktplaats in Nederland
De Duitse detailhandelsgroep Kaufland zet een nieuwe stap op de Nederlandse e-commercemarkt. Het bedrijf heeft zijn online marktplaats Kaufland.nl officieel geopend voor Nederlandse consumenten. Daarmee krijgen shoppers toegang tot een assortiment van meer dan 9 miljoen artikelen, verdeeld over ruim 6.400 categorieën.
Kaufland kiest daarbij nadrukkelijk voor een marktplaatsmodel. Het enorme assortiment bestaat niet alleen uit producten die rechtstreeks door Kaufland worden aangeboden, maar ook uit artikelen van externe verkopers. Daarmee wil het bedrijf een breed online aanbod creëren zonder alle producten zelf op voorraad te hoeven hebben.
Voor consumenten betekent de lancering vooral een nieuwe speler in een Nederlandse markt waarin grote internationale en lokale webwinkels al sterk vertegenwoordigd zijn. Het assortiment loopt uiteen van elektronica en huishoudelijke producten tot kleding, speelgoed en andere consumentengoederen. Door verschillende productcategorieën op één platform samen te brengen, probeert Kaufland consumenten voor uiteenlopende aankopen naar zijn website te trekken.
Voor verkopers kan het platform eveneens interessant zijn. Zij krijgen via Kaufland toegang tot Nederlandse klanten, terwijl het bedrijf zijn bestaande Europese infrastructuur kan benutten. Kaufland is al actief met online marktplaatsen in verschillende Europese landen. Die internationale aanpak kan het voor verkopers eenvoudiger maken om hun assortiment over meerdere markten aan te bieden.
De uitbreiding naar Nederland laat bovendien zien hoe belangrijk schaalgrootte blijft in de Europese e-commerce. Met miljoenen producten probeert Kaufland direct een stevige positie op te bouwen, in plaats van de Nederlandse markt stap voor stap te betreden.
De grote vraag is of consumenten het platform daadwerkelijk weten te vinden tussen de gevestigde namen. Een omvangrijk assortiment alleen is daarvoor waarschijnlijk niet genoeg. Prijs, levertijd, betrouwbaarheid van verkopers en gebruiksgemak zullen een belangrijke rol spelen.
Met de lancering van Kaufland.nl krijgt de Nederlandse online shopper er in ieder geval een grote marktplaats bij. De komende maanden moet blijken hoeveel impact de Duitse nieuwkomer op de Nederlandse e-commerce heeft.
Phishingpagina’s die alleen in jouw browser bestaan: een nieuwe dreiging
Cybercriminelen lanceren een geavanceerde phishingcampagne waarbij de nep-inlogpagina’s niet op een externe server staan, maar volledig in de browser van het slachtoffer worden gegenereerd. Deze techniek maakt traditionele beveiligingsmaatregelen zoals URL-blocklists en reputatiescanners grotendeels nutteloos, omdat er geen statische, blokkeerbare website bestaat.
Hoe werkt de aanval?
De aanval begint met een ogenschijnlijk onschuldig e-mailbericht, vaak in de stijl van DocuSign, met een kalenderuitnodiging als bijlage. Wanneer het slachtoffer op de link klikt, wordt deze eerst doorverwezen naar een legitiem Microsoft OAuth-eindpunt (zoals login.microsoftonline.com), gevolgd door een doorgestuurd verzoek naar Microsoft Teams.
Teams laadt vervolgens een externe resource van een domein als cdn.bloom[.]io. De browser zet deze resource om in een zogenaamde blob URL: een tijdelijk adres dat verwijst naar content die lokaal in het geheugen van de browsersessie is opgeslagen, in plaats van op een openbare webserver.
Vanaf dat moment wordt de phishingpagina – bijvoorbeeld een nagemaakte Microsoft 365-inlogpagina – volledig in de browser van het slachtoffer gerenderd. Omdat de pagina nooit als conventionele webpage wordt gehost, is er geen persistente URL die beveiligingstools vooraf kunnen analyseren of blokkeren.
Waarom is dit zo gevaarlijk?
Geen statisch doelwit: Er is geen vaste phishing-URL om op een blocklist te zetten.
Vertrouwde infrastructuur: Het verkeer loopt via echte Microsoft-diensten, wat zowel gebruikers als automatische scanners op het verkeerde been zet.
Dynamische besturing: De aanval maakt gebruik van service workers, iframes en backend-instructies via browser-messaging, waardoor criminelen de phishingflow centraal kunnen aansturen en in real time kunnen aanpassen.
Wat kun je doen?
Beveiligingsteams wordt aangeraden om OAuth-autorisatieflows en redirect-ketens nauwlettend te monitoren op ongebruikelijke bestemmingen. Ook helpt het om browseractiviteit rondom blob URL’s te inspecteren, zeker wanneer deze inlogpagina’s of authenticatiestappen tonen. Voor eindgebruikers geldt: blijf alert bij onverwachte kalenderuitnodigingen en controleer altijd de afzender, zelfs als de link via bekende diensten loopt.
Deze campagne markeert een verschuiving van gehoste phishing-sites naar client-side gegenereerde pagina’s – een ontwikkeling die vraagt om nieuwe detectiemethoden en een scherper bewustzijn bij gebruikers.
X blijft worstelen met kindermisbruikmateriaal
Toen Elon Musk in 2022 X overnam, beloofde hij dat de bestrijding van materiaal van seksueel kindermisbruik (CSAM) een van zijn hoogste prioriteiten zou worden. Toch blijkt het platform volgens een gezamenlijke analyse van The New York Times en het Canadian Centre for Child Protection (CCCP) nog altijd grote problemen te hebben met het opsporen en verwijderen van dergelijk materiaal.
De onderzoekers bekeken onder meer hoe X omgaat met accounts en berichten die verband houden met CSAM. Daaruit komt volgens de analyse een zorgwekkend beeld naar voren. Illegaal materiaal kan volgens de onderzoekers op het platform blijven circuleren, terwijl ook accounts die dergelijk materiaal verspreiden niet altijd snel of effectief worden aangepakt.
Dat is extra problematisch omdat sociale platforms een belangrijke rol spelen bij de verspreiding van kinderporno. Zodra beeldmateriaal online verschijnt, kan het razendsnel worden gekopieerd, opnieuw geplaatst en via verschillende accounts en groepen verder verspreid. Iedere vertraging bij het verwijderen ervan vergroot daardoor de schade voor slachtoffers.
De kwestie draait niet alleen om technologie, maar ook om moderatie en verantwoordelijkheden. Platforms gebruiken onder meer automatische herkenning, hashes van bekend materiaal en menselijke moderatoren om CSAM te detecteren. Wanneer deze systemen onvoldoende functioneren of capaciteit tekortschieten, ontstaat ruimte voor misbruik.
De bevindingen roepen opnieuw vragen op over de verantwoordelijkheid van X en andere sociale-mediaplatforms. Vooral in Europa staan bedrijven onder toenemende druk om illegale content actief tegen te gaan en gebruikers beter te beschermen.
Voor slachtoffers is snelle verwijdering van essentieel belang. De discussie rond X laat daarom zien dat mooie beloften over veiligheid niet voldoende zijn. Effectieve detectie, snelle verwijdering, goede rapportagemogelijkheden en structurele samenwerking met organisaties die gespecialiseerd zijn in de bescherming van kinderen blijven noodzakelijk.
Europese meldplicht voor actief misbruikte beveiligingslekken treedt in werking
Organisaties in Europa krijgen te maken met strengere regels rond cybersecurity. Een nieuwe Europese meldplicht voor actief misbruikte beveiligingslekken is inmiddels van kracht. Het doel is om sneller zicht te krijgen op kwetsbaarheden die daadwerkelijk door cybercriminelen worden uitgebuit.
Beveiligingslekken vormen een belangrijk onderdeel van veel cyberaanvallen. Een kwetsbaarheid in bijvoorbeeld bedrijfssoftware, netwerkapparatuur of cloudomgevingen kan aanvallers toegang geven tot systemen en gevoelige gegevens. Vooral wanneer een lek al actief wordt misbruikt voordat organisaties een beveiligingsupdate hebben geïnstalleerd, kan de impact groot zijn.
De nieuwe Europese aanpak moet ervoor zorgen dat informatie over dergelijke kwetsbaarheden sneller wordt gedeeld met de verantwoordelijke cybersecurityautoriteiten. Daardoor kunnen waarschuwingen en maatregelen eerder worden gecoördineerd. Het gaat daarbij nadrukkelijk om kwetsbaarheden waarvan bekend is dat aanvallers ze daadwerkelijk misbruiken, en niet om ieder nieuw ontdekt beveiligingslek.
Voor organisaties betekent de meldplicht dat zij hun processen rond kwetsbaarheden verder op orde moeten hebben. Het is niet langer voldoende om alleen regelmatig updates te installeren. Bedrijven moeten ook kunnen vaststellen welke systemen kwetsbaar zijn, beoordelen of een lek actief wordt uitgebuit en weten wanneer en hoe zij een incident moeten melden.
Voor cybersecurityteams kan de nieuwe regelgeving daarom extra werk met zich meebrengen. Tegelijkertijd biedt een betere informatie-uitwisseling voordelen voor de hele Europese digitale infrastructuur. Wanneer overheden en organisaties sneller beschikken over actuele informatie, kunnen zij gerichter maatregelen nemen voordat een aanval zich verder verspreidt.
De meldplicht past binnen de bredere Europese ontwikkeling om digitale weerbaarheid te vergroten. Voor bedrijven wordt cybersecurity daarmee steeds minder een technische aangelegenheid en steeds meer een onderdeel van risicobeheer en wettelijke compliance.
De komende periode zal duidelijk worden hoe organisaties de nieuwe verplichtingen in de praktijk toepassen en hoe effectief de Europese samenwerking is bij kwetsbaarheden die cybercriminelen actief uitbuiten.
Google brengt Gemini-app naar Windows: AI-hulp met één toetscombinatie
Google heeft een aparte Gemini-desktopapp uitgebracht voor Windows 10 en 11. De applicatie moet gebruikers sneller toegang geven tot de AI-assistent, zonder dat daarvoor eerst een browser hoeft te worden geopend. De Windows-versie volgt op de macOS-app die eerder dit jaar verscheen en is wereldwijd beschikbaar voor download.
Direct oproepbaar met Alt+Spatie
Het belangrijkste kenmerk van de nieuwe app is de sneltoets Alt+Spatie. Door deze combinatie in te drukken, verschijnt er een zwevend Gemini-venster bovenop de applicatie die op dat moment actief is, of dat nu een tekstverwerker, een code-editor of een spreadsheet is. Gebruikers kunnen zo direct een vraag stellen, een alinea laten herschrijven of feiten laten controleren, zonder hun werkstroom te onderbreken. Google noemt de app bewust lichtgewicht, al melden sommige gebruikers een relatief hoog geheugengebruik.
Koppeling met Gmail en Drive
De desktopclient geeft daarnaast toegang tot bekende Gemini-functies en is gekoppeld aan Gmail en Google Drive, waardoor de assistent kan meekijken met documenten en berichten wanneer de gebruiker daarom vraagt. Ook Gemini Spark, Googles agent voor onderzoek en planning, is in de app ingebouwd.
Creatieve modellen aan boord
Voor creatief werk biedt de app toegang tot Nano Banana, Googles beeldgeneratie- en bewerkingsmodel, en Gemini Omni voor het maken en bewerken van video vanuit tekst of afbeeldingen. Daarmee wordt de desktop-app niet alleen een tekstgereedschap, maar ook een werkplek voor beeld- en videoproductie.
Bredere strategie
De lancering past in een trend waarbij Google Gemini steeds dieper in het besturingssysteem verankert, na eerdere stappen in Chrome, Search en Workspace. Door de assistent te koppelen aan een systeembrede sneltoets, positioneert Google Gemini niet langer als losse chatbot, maar als een laag die overal binnen handbereik ligt: van zoekfunctie tot schrijfhulp en mediaproductie.
Voor Windows-gebruikers betekent dit vooral dat AI-hulp voortaan net zo dichtbij is als een toetsaanslag, en dat concurrentie met Microsofts eigen Copilot-functies op het besturingssysteem verder toeneemt. De Gemini-app voor Windows is te downloaden via de officiële desktoppagina van Google en werkt op zowel x64- als ARM64-systemen.
YouTube laat Nederlandse videomakers verdienen aan bol-producten
Nederlandse YouTubers krijgen een nieuwe manier om geld te verdienen aan hun video's. YouTube breidt het Shopping-affiliateprogramma uit naar Nederland. Videomakers kunnen producten van onder meer bol promoten in hun video's en ontvangen een commissie wanneer kijkers via hun content een aankoop doen.
Het principe is eenvoudig: een maker koppelt producten aan een video, bijvoorbeeld een smartphone, laptop of gadget die in de video wordt besproken. Kijkers kunnen vervolgens rechtstreeks vanuit de YouTube-omgeving meer informatie over het product bekijken en doorklikken om het te kopen. Wanneer daar een bestelling uit voortkomt, krijgt de maker een deel van de opbrengst.
Voor contentmakers biedt de uitbreiding een interessante aanvulling op bestaande inkomstenbronnen, zoals advertenties, sponsoring en betaalde samenwerkingen. Vooral reviewers en makers die zich richten op technologie, gaming en consumentenelektronica kunnen profiteren van de nieuwe mogelijkheid. Productaanbevelingen worden zo niet alleen informatief, maar kunnen ook direct inkomsten opleveren.
Voor kijkers verandert er tegelijkertijd iets aan de manier waarop online winkelen en video steeds meer met elkaar verweven raken. Een product dat in een review wordt besproken, kan dankzij Shopping direct aan de video worden gekoppeld. Dat verkleint de afstand tussen het ontdekken van een product en het daadwerkelijk aanschaffen ervan.
YouTube volgt hiermee een bredere ontwikkeling waarbij sociale platforms zich steeds nadrukkelijker als winkelomgeving profileren. Video, entertainment en e-commerce komen daardoor steeds dichter bij elkaar te liggen.
Voor Nederlandse videomakers kan YouTube Shopping daarmee een aantrekkelijke nieuwe inkomstenbron worden. Tegelijkertijd wordt transparantie belangrijker: kijkers moeten duidelijk kunnen zien wanneer een maker financieel profiteert van een aankoop. De komende tijd zal moeten blijken hoe populair het programma in Nederland wordt en hoeveel makers hun productreviews daadwerkelijk aan affiliate-inkomsten kunnen koppelen.
Review: RevPDF 5.0 getest, is dit de ultieme PDF-tool?
RevPDF is een gratis, volledig offline PDF-editor voor Windows, macOS, Linux, Android en iOS. Versie 5.0, uitgebracht eind augustus 2026, is volgens ontwikkelaar Pawandeep Singh de grootste desktopupdate tot nu toe. Geen cloud, geen account, geen abonnement: alle bewerkingen gebeuren lokaal op je apparaat.
Wat is nieuw in 5.0?
De belangrijkste toevoeging is een WYSIWYG-editor waarmee tekst direct in het PDF-bestand kan worden aangepast, inclusief automatische paragraafopmaak. Een slimme font-matching-engine herkent het gebruikte lettertype en past wijzigingen daar naadloos op aan. Verder introduceert 5.0 "Flows" voor het automatiseren van herhalende PDF-taken, een PDF-vergelijkingstool, PDF-naar-Excel-conversie en een verbeterde PDF-naar-Word-omzetting. Ook redactie, watermerken, kop- en voettekstbeheer, PDF/A-ondersteuning en compressie zijn verfijnd.
Compact en privacyvriendelijk
RevPDF blijft onder de 60 MB, wat opvallend licht is voor een pakket met deze functieomvang. Voor gebruikers die gevoelige documenten niet naar de cloud willen uploaden, is dat een sterk verkoopargument tegenover zwaardere, abonnementsgebonden alternatieven.
Wat zeggen gebruikers?
Op Google Play scoort de app 4,8 sterren (ruim 430 beoordelingen), op de App Store 4,6 sterren. Reviewers prijzen vooral de tekstbewerking en het gemak van ondertekenen zonder documenten te versturen. Kritiek betreft vooral incidentele bugs; eerdere versies kregen crashfixes, en sommige gebruikers misten functies zoals ongedaan maken/opnieuw uitvoeren, wat inmiddels is toegevoegd.
Conclusie
RevPDF 5.0 is een indrukwekkend volledig pakket voor een gratis, offline tool, met functies die normaal bij betaalde software horen. "De ultieme PDF-tool" is een groot woord: voor complexe, ondernemingsbrede workflows blijven gevestigde namen als Adobe Acrobat relevant. Maar voor wie een lichte, privacybewuste en toch krachtige PDF-editor zoekt, is RevPDF 5.0 een van de sterkste opties op de markt.
Lenovo laat Qira los: unieke AI-assistent moet apparaten slimmer maken
Lenovo zet een nieuwe stap in de ontwikkeling van AI met Qira, een eigen AI-assistent die gebruikers moet helpen bij het dagelijks gebruik van hun apparaten. In plaats van zich uitsluitend te richten op het beantwoorden van vragen, wil Lenovo Qira inzetten als een soort slimme laag tussen gebruiker, apparaten en digitale diensten.
Daarmee kiest Lenovo voor een aanpak die verder gaat dan de traditionele chatbot. Qira is ontworpen om informatie uit verschillende Lenovo-apparaten en -diensten samen te brengen. Het idee daarachter is dat de assistent beter begrijpt wat een gebruiker aan het doen is en op basis daarvan relevantere ondersteuning kan bieden.
Zo kan AI een grotere rol spelen bij het beheren van instellingen, het vinden van informatie of het uitvoeren van bepaalde taken. Lenovo wil daarmee vooral de interactie tussen gebruikers en hun technologie eenvoudiger maken. In plaats van afzonderlijke apparaten en applicaties handmatig te bedienen, moet Qira steeds meer als een centrale assistent kunnen fungeren.
Een belangrijk onderdeel van Lenovo's strategie is daarbij personalisatie. Hoe meer context de assistent heeft, hoe beter hij volgens het bedrijf kan inspelen op persoonlijke voorkeuren en gebruikspatronen. Dat klinkt aantrekkelijk, maar brengt tegelijkertijd vragen met zich mee over privacy en gegevensverwerking. Een assistent die toegang heeft tot informatie uit meerdere apparaten moet immers zorgvuldig omgaan met gevoelige gebruikersdata.
Met Qira probeert Lenovo zich bovendien te onderscheiden in een markt waarin grote technologiebedrijven hun eigen AI-assistenten ontwikkelen. De concurrentie draait daarbij steeds minder om alleen slimme antwoorden en steeds meer om de mogelijkheid om daadwerkelijk acties uit te voeren.
Of Qira daadwerkelijk een onderscheidende positie weet te veroveren, zal vooral afhangen van de praktische mogelijkheden. Als Lenovo erin slaagt om AI naadloos tussen verschillende apparaten te laten samenwerken, kan Qira uitgroeien tot meer dan een zoveelste chatbot. De komende tijd moet blijken of Lenovo die belofte kan waarmaken.
Drime Cloud review: is 20GB gratis opslag de belofte waard?
Steeds vaker wordt aangeraden date binnen Europa te houden. Vergeet dus On Drive en Google drive. Cloudopslag is er in overvloed, maar wie écht veel gratis ruimte zoekt, komt al snel bij Drime terecht. Deze Franse aanbieder profileert zich als privacyvriendelijk alternatief voor Google Drive en Dropbox, en trekt nieuwe gebruikers vooral met één ijzersterk lokkertje: 20GB gratis opslag zonder addertjes onder het gras.
20GB gratis: opvallend royaal
Waar Google Drive 15GB biedt en veel privacygerichte concurrenten (Proton Drive, NordLocker) blijven steken op een paar gigabyte, geeft Drime meteen bij registratie 20GB vrije ruimte. Geen voorwaarden, geen verplichte verwijzingen naar vrienden. In dat gratis pakket zitten bovendien functies die elders vaak achter een betaalmuur verdwijnen: bestanden delen met wachtwoordbeveiliging, synchronisatie tussen apparaten, AES-256-encryptie en toegang tot de Drime Vault, een end-to-end versleutelde kluis voor gevoelige documenten. Ook mag je tot twee personen uitnodigen om samen te werken.
Meer dan alleen opslag
Drime wil een volwaardig werkplatform zijn. Zelfs in het gratis plan kun je bestanden bekijken en annoteren; betaalde abonnementen voegen een ingebouwde PDF-editor, elektronische handtekeningen en een kantoorsuite toe. De servers staan in Europa, wat het bedrijf onder de AVG plaatst.
Prestaties: wisselend beeld
Gebruikersreviews op Trustpilot en Google Play zijn overwegend positief over snelheid en de strakke webinterface, maar niet unaniem: sommigen melden instabiele Android- en Windows-apps, mislukte mapuploads of trage downloads bij grote zip-bestanden. Voor kritische back-ups is een tweede vangnet dus geen overbodige luxe.
Betaalplannen voor wie meer ruimte wil
Groei je uit je gratis ruimte? Starter (500GB) begint bij €2,99 per maand, Essentials (2TB) bij €5,50, oplopend tot 6TB in het Advanced-plan. Af en toe duiken ook voordelige lifetime-deals op via externe verkoopkanalen.
Conclusie: voor wie op zoek is naar veel gratis opslag met serieuze privacyfuncties, is Drime een van de gulste opties op de markt — mits je de wat wisselvallige apps met een korrel zout neemt.
Sigma Browser: de AI-browser die zelf webshops afhandelt
Sigma Browser profileert zich als een van de meest geavanceerde AI-browsers op de markt. De Chromium-gebaseerde browser combineert klassiek surfen met een ingebouwde AI-assistent en gaat verder dan de meeste concurrenten door ook autonome acties op websites uit te voeren.
Zoeken, samenvatten, schrijven
De basis bestaat uit een geïntegreerde AI-chat (in marketinguitingen ook wel SigmaGPT of AskGPT genoemd) waarmee gebruikers vragen kunnen stellen, paginas laten samenvatten, teksten laten schrijven en content laten vertalen, zonder de browser te verlaten. Ook een vergelijkingsfunctie en "Deep Research"-tools voor uitgebreider zoekwerk maken deel uit van het pakket. Sigma is beschikbaar voor Windows, macOS, Linux, Android en iOS, en synchroniseert instellingen en geschiedenis tussen apparaten.
De agent doet het werk
Het meest opvallende onderdeel is de AI-agent die websitehandelingen zelfstandig uitvoert: inloggen, klikken, formulieren invullen en meerstaps-taken afronden, zoals het bestellen van een product in een webwinkel of het opschonen van een mailbox. Sigma noemt zichzelf hiermee een "agentic browser": de AI werkt niet naast de browser, maar handelt erin.
Privacy: lokale AI als troef
Onder de naam Eclipse claimt Sigma een lokale taalmodel-verwerking aan te bieden, zodat een deel van de AI-functionaliteit op het apparaat zelf draait in plaats van in de cloud. Daarnaast worden trackerblokkering, advertentieblokkering, privéprofielen en versleutelde DNS genoemd als privacymaatregelen. Voor zwaardere taken lijkt de browser overigens ook op externe, cloudgebaseerde modellen te leunen, wat de privacywinst ten opzichte van gewone AI-chatbots relativeert.
Een kanttekening vanuit cybersecurity
Juist de agentfunctie verdient extra aandacht. Een browser die zelfstandig kan inloggen en aankopen doen, vergroot ook het aanvalsoppervlak: kwaadaardige websites kunnen in theorie proberen de AI-agent te misleiden via verborgen instructies op een pagina (prompt injection), met als risico ongewenste acties of datalekken. De ontwikkelaar omschrijft de agentfunctie zelf nog als bèta, wat betekent dat gebruikers voorzichtig moeten zijn met het geven van toegang tot accounts en betaalgegevens.
Conclusie
Sigma Browser is op papier inderdaad een van de meest complete AI-browsers: zoeken, samenvatten, vergelijken, vertalen, schrijven en automatiseren zitten allemaal in één gratis pakket. Voor wie repetitieve webtaken wil uitbesteden is dat aantrekkelijk, maar de combinatie van autonome AI-acties en een bètastatus vraagt om terughoudendheid, zeker bij gevoelige accounts of betalingen.
Data opslaan in kwartsglas: hoe SPhotonix informatie miljarden jaren wil bewaren
Het Britse bedrijf SPhotonix, een spin-off van de Universiteit van Southampton, presenteert een opslagtechniek die digitale data niet decennia, maar potentieel miljarden jaren intact houdt. De sleutel ligt in kwartsglas en een femtoseconde-laser.
Hoe werkt 5D-opslag?
De techniek, "5D Memory Crystal" genoemd, schrijft data in een schijfje gesmolten kwartsglas met ultrakorte laserpulsen. Elke puls creëert een nanostructuur op een precieze plek in het glas: een voxel, oftewel een driedimensionale pixel. Waar traditionele opslag alleen positie gebruikt, legt SPhotonix per voxel ook de oriëntatie en sterkte van de laserinductie vast. Samen met de drie ruimtelijke coördinaten levert dat vijf dimensies aan informatie op, uitgelezen met gepolariseerd licht.
Enorme capaciteit, extreme duurzaamheid
Eén glasplaat van ongeveer 12,7 centimeter kan tot 360 terabyte aan data bevatten. Volgens SPhotonix blijft de data bij kamertemperatuur extreem lang leesbaar; extrapolaties op basis van versnelde veroudering wijzen op een theoretische levensduur die de leeftijd van het heelal benadert. Het materiaal is bovendien bestand tegen hitte, straling en elektromagnetische storing – stuk voor stuk zwakke plekken van magnetische opslag.
De praktijk: nog traag en duur
Zo veelbelovend als de duurzaamheid is, zo pril is de praktische toepasbaarheid. De huidige prototypes schrijven met slechts enkele megabytes per seconde, ruim onder het niveau van bestaande archiveringssystemen zoals tape. SPhotonix mikt op een aanzienlijke snelheidswinst binnen enkele jaren. Ook de apparatuur is vooralsnog kostbaar, wat de technologie in eerste instantie geschikt maakt voor datacenters, overheidsarchieven en instellingen met langetermijn-bewaarplicht, niet voor consumenten.
Concurrentie in glasopslag
SPhotonix is niet de enige partij die op glas inzet: ook Cerabyte en Microsoft (met Project Silica) ontwikkelen vergelijkbare technologie. Voor een sector die kampt met groeiende opslagbehoefte door AI en steeds strengere eisen aan langetermijnarchivering, kan dit soort "koude opslag" een waardevolle aanvulling worden op bestaande infrastructuur.
Mantax Otax: agressieve Android-malware gijzelt toestellen en steelt gegevens
Android-gebruikers moeten alert zijn op een nieuwe en bijzonder agressieve vorm van malware: Mantax Otax. De dreiging combineert eigenschappen van ransomware en spyware. Daardoor kunnen slachtoffers niet alleen de toegang tot hun toestel verliezen, maar lopen zij ook het risico dat persoonlijke en gevoelige gegevens worden buitgemaakt.
Volgens berichtgeving van BleepingComputer verspreidt Mantax Otax zich voornamelijk via onofficiële APK-bestanden. Dat zijn Android-installatiebestanden die buiten de officiële Google Play Store worden aangeboden. Gebruikers die apps downloaden via onbekende websites, alternatieve appwinkels of links in berichten lopen daardoor een groter risico.
Eenmaal geïnstalleerd kan de malware ingrijpende controle over een Android-apparaat proberen te krijgen. Zo kan het toestel worden vergrendeld en kan de aanvaller het slachtoffer onder druk zetten. Tegelijkertijd heeft de malware spyware-achtige mogelijkheden, waarmee informatie van het apparaat kan worden verzameld. Daarmee vormt Mantax Otax een dubbel gevaar: de gebruiker kan zowel zijn toestel als zijn privacy kwijtraken.
De verspreidingsmethode onderstreept opnieuw het belang van voorzichtigheid met zogenaamde sideloading. Een APK die gratis toegang belooft tot een populaire betaalde app, game of streamingdienst kan aantrekkelijk lijken, maar kan in werkelijkheid malware bevatten.
Android-gebruikers doen er daarom verstandig aan apps zoveel mogelijk via officiële kanalen te installeren en terughoudend te zijn met onbekende APK-bestanden. Ook is het belangrijk om het besturingssysteem en beveiligingsupdates actueel te houden en extra alert te zijn op onverwachte meldingen over toegangsrechten.
Mantax Otax laat zien hoe cybercriminelen verschillende aanvalstechnieken steeds vaker combineren. Waar ransomware traditioneel vooral bestanden versleutelde, kan moderne mobiele malware tegelijkertijd toegang blokkeren, gegevens stelen en slachtoffers intimideren. Voor Android-gebruikers is voorzichtigheid met onbekende apps dan ook geen overbodige luxe, maar een belangrijke eerste verdedigingslinie.

Alle publicaties zijn eigen producties, mede tot stand gekomen met behulp van AI.
Klachten, verwijderingsverzoeken en andere kwesties kunnen worden gericht aan cyberactueel@protonmail.com
Cyber Actueel heeft geen commerciële bindingen. Echter kan er een advertentie verschijnen, geïnitieerd door Jouwweb.nl.
Cyber Actueel heeft hier door de gekozen hostingvorm, geen invloed op.
Maak jouw eigen website met JouwWeb