


CYBERSECURITY
Inhoud:
- Brushing: pakketjes die je nooit bestelde
- Ransomware: gestolen data stijgt met 275 procent tot bijna 900 terabyte
- Nederlanders laten 2FA en wachtwoordmanagers liggen: goede voornemens, geen actie
- Chinese hackersgroep valt kritieke infrastructuur in Portugees- en Spaanstalige landen aan met 'Warlock'-ransomware
- De technologische ruggengraat van Europa wordt een cyberdoelwit
- Cybercriminelen kiezen voor gerichte aanvallen met AI en gestolen inloggegevens
- Microsoft schakelt AI-aangedreven phishingplatform EvilTokens grotendeels uit
- Oplichters doen zich voor als agenten en gebruiken arrestatiebedreigingen om slachtoffers af te persen
- Chinese Android-malware 'RatHat' gebruikt AI om financiële data te stelen
- "De aanvaller breekt niet meer in, hij logt in"
- Hackgroep 'NightEagle', die zich richt op China's hightechsector, breidt zijn operaties uit naar Rusland
- Landen ondernemen actie tegen Noord-Koreaanse IT-medewerkers na VN-rapport
- Europese meldplicht voor actief misbruikte beveiligingslekken treedt in werking
- Neo4j lanceert GraphAware Financial Crime Intelligence voor opsporing financiële criminaliteit
- Mantax Otax: agressieve Android-malware gijzelt toestellen en steelt gegevens
- FBI schakelt langstlopende DDoS-voor-huurdienst NightmareStresser uit
[scroll omlaag voor alle artikelen]

Brushing: pakketjes die je nooit bestelde
Gepubliceerd: 7 oktober 2026 | Onderwerp: processors | Leestijd: 4 minuten
Samenvatting:Brushing is online fraude met ongevraagde pakketjes. Verkopers sturen goedkope producten naar willekeurige adressen. Daarna plaatsen ze nepbeoordelingen namens de ontvanger.
Wat is brushing?
Bij brushing sturen oplichters ongevraagd pakketjes naar willekeurige adressen, vaak met goedkope producten van webshops of marktplaatsen. Het pakket zelf is niet het doel. De verzending zorgt dat een nepbeoordeling echt lijkt. Het platform ziet een geverifieerde koper. Zo stijgt het product in de zoekresultaten.
Neemt brushing toe?
Ja, meerdere bronnen melden een stijging. De Consumentenbond waarschuwt voor misbruik van persoonsgegevens. De Amerikaanse FTC gaf recent een bulletin uit over brushing. Het probleem speelt dus ook buiten Nederland.
Is brushing gevaarlijk?
Het pakket is meestal onschuldig. Het risico zit in je gegevens. In het beste geval is alleen je adres gebruikt. In het slechtste geval zijn accounts of betaalgegevens gelekt. Er is ook een nieuwe truc met QR-codes. Op het pakket staat dan "scan om te retourneren". De code leidt naar een phishingsite die inloggegevens en kaartnummers steelt.
Wat moet je doen?
Scan geen QR-codes uit het pakket.
Wijzig je wachtwoorden van webshopaccounts.
Controleer je bankafschriften op vreemde afschrijvingen.
Zet tweestapsverificatie aan.
Meld het bij de Fraudehelpdesk.
Veelgestelde vragen
Moet ik het pakket terugsturen?
Nee. Je hoeft er ook niet voor te betalen.
Zijn mijn gegevens dan gestolen?
Niet per se. Ze zijn wel zonder toestemming gebruikt.
Is brushing strafbaar?
Nepbeoordelingen plaatsen is oneerlijke handel. Het misbruiken van gegevens kan onder de AVG vallen.
Ransomware: gestolen data stijgt met 275 procent tot bijna 900 terabyte
Gepubliceerd: 7 oktober 2026 | Onderwerp: processors | Leestijd: 4 minuten
Samenvatting TL;DR: Ransomware-groepen stalen in een jaar 896,2 terabyte aan data. De hoeveelheid gestolen data steeg met meer dan 275 procent. Het aantal slachtoffers op leaksites daalde juist met 3 procent. Blockchaintransacties voor ransomware-betalingen kwamen uit op 328 miljoen dollar. Dat blijkt uit het ThreatLabz 2026 Ransomware Report van Zscaler.
Wat zegt het rapport?
Zscaler ThreatLabz publiceerde het rapport onlangs. Het volgt de activiteit van grote ransomwaregroepen. De gegevens komen vooral van leaksites en blockchaintransacties. Leaksites zijn websites waar criminelen gestolen data publiceren.
Is het aantal ransomware-aanvallen met 275 procent gestegen?
Nee. De stijging van 275 procent gaat over gestolen data. Het aantal slachtoffers op leaksites daalde met 3 procent. Sommige media schreven dat het aantal aanvallen met 275 procent steeg. De formulering in het persbericht van Zscaler kan verwarring geven.
Hoeveel is 900 terabyte?
Ransomwaregroepen stalen 896,2 terabyte aan data. Zscaler noemt dat 90 keer de printcollectie van de Library of Congress. Afpersing verschuift volgens Zscaler van versleutelen naar datadiefstal. Die aanvallen zijn minder zichtbaar, maar wel schadelijk.
Hoeveel losgeld is betaald?
Het rapport telt 328 miljoen dollar aan blockchaintransacties. Dat zijn transacties die aan ransomware-betalingen zijn gekoppeld. Het gemiddelde losgeld steeg met 5,3 procent naar 431.995 dollar.
Hoe verhoudt dit zich tot andere cijfers?
Andere onderzoekers komen op andere bedragen uit. Chainalysis verwacht over 2025 uiteindelijk zo'n 900 miljoen dollar of meer. Chainalysis zag het aandeel betalende slachtoffers dalen tot 28 procent. Het meetjaar en de methode verschillen. De cijfers zijn dus niet rechtstreeks vergelijkbaar.
Wie zijn de doelwitten?
In 62 procent van de gevallen mikken aanvallers op leidinggevenden. Ze richten zich ook op medewerkers met bevoorrechte rollen. Het doel is intellectueel eigendom, klantgegevens en andere gevoelige data. Die data gebruiken ze om betaling af te dwingen.
Hoe dringen aanvallers binnen?
Aanvallers misbruiken alledaagse werkprogramma's. Ze gebruiken Microsoft Teams en de tool Quick Assist. Zo misleiden ze medewerkers. Daarna bewegen ze zich door interne systemen. Ze stelen en versleutelen daar data.
Welke sectoren worden geraakt?
Nutsbedrijven zagen de sterkste stijging. Het aantal slachtoffers steeg met 622 procent naar 65. Een jaar eerder waren dat er 10. Bij overheid, zorg en onderwijs daalde het aantal aanvallen. Toch groeide de omvang van individuele datadiefstallen. Zscaler ziet minder campagnes, maar grotere schade per aanval.
Wat kunnen organisaties doen?
Op basis van deze bevindingen zijn dit logische stappen:
Train medewerkers op misleiding via Teams en Quick Assist.
Beperk of blokkeer Quick Assist als het niet nodig is.
Bescherm accounts met bevoorrechte rechten extra goed.
Let op grote dataverplaatsingen naar buiten.
Oefen een scenario voor datadiefstal, niet alleen voor versleuteling.
Wat is nog onduidelijk?
Hoe groot het werkelijke aantal aanvallen is, want leaksites tonen maar een deel
Hoeveel Nederlandse organisaties zijn getroffen
Hoe de bedragen zich verhouden tot andere onderzoeken
Veelgestelde vragen
Is het aantal ransomware-aanvallen met 275 procent gestegen?
Nee. De hoeveelheid gestolen data steeg met meer dan 275 procent. Het aantal slachtoffers op leaksites daalde met 3 procent.
Hoeveel data hebben ransomwaregroepen gestolen?
896,2 terabyte, volgens Zscaler. Dat is meer dan 275 procent meer dan een jaar eerder.
Hoeveel losgeld is er betaald?
Het rapport telt 328 miljoen dollar aan blockchaintransacties die aan ransomware-betalingen zijn gekoppeld. Het gemiddelde losgeld was 431.995 dollar.
Over welke periode gaat het rapport?
Over april 2025 tot en met maart 2026.
Wie zijn de belangrijkste doelwitten?
Leidinggevenden en medewerkers met bevoorrechte rollen. Dat gold voor 62 procent van de aanvallen.
--------------------------------------------------------------------------------------------------------------------------------------------------
Bronnen
Zscaler ThreatLabz 2026 Ransomware Report (persbericht en blog van Zscaler), The Elec, ITdaily, ICTMagazine (Chainalysis).
Nederlanders laten 2FA en wachtwoordmanagers liggen: goede voornemens, geen actie
Gepubliceerd: 5 oktober 2026 | Onderwerp: processors | Leestijd: 4 minuten
Samenvatting TL;DR: Nederlanders weten dat ze accounts beter moeten beveiligen met 2FA en een wachtwoordmanager, maar doen het niet. Uit het Cybersecurity Gedragsonderzoek Alert Online 2026 blijkt een structurele gedragskloof: 53% wil 2FA gebruiken, maar slechts 16 tot 32% doet het altijd.
Belangrijkste inzichten:
Gedragskloof: 53% wil (vaker) 2FA gebruiken, 31-34% wil een wachtwoordmanager - slechts 13-20% gebruikt altijd een wachtwoordmanager.
Oorzaak: Mensen vinden het tijdrovend (30-33%), zijn overmoedig, en missen een sociale norm.
Oplossing die wel werkt: Maak het automatisch. Werknemers gebruiken vaker een wachtwoordmanager als die standaard is ingebouwd in browser of werktelefoon.
1. Wat men zegt versus wat men doet: de cijfers
Voor het Cybersecurity Gedragsonderzoek Alert Online 2026 werden 600 particulieren en bijna 400 werknemers bevraagd. De intentie is hoog, het gedrag laag.
Particulieren:
Intentie 2FA: 53% wil (vaker) 2FA gebruiken
Intentie wachtwoordmanager: 31 tot 34% wil er een instellen
Daadwerkelijk gebruik wachtwoordmanager: slechts 13 tot 20% gebruikt altijd een wachtwoordmanager
Daadwerkelijk gebruik 2FA: slechts 16 tot 32% gebruikt altijd 2FA
Werknemers: 32% zegt altijd 2FA te gebruiken voor werkaccounts
Slechts 13% gebruikt altijd een wachtwoordmanager voor werk
Bron: NCSC / Alert Online 2026
2. Waarom gebruiken we geen 2FA en wachtwoordmanager? 3 oorzaken
1. Het is omslachtig en kost tijd
30 tot 33 procent vindt het gebruik van tweefactorauthenticatie (2FA) en wachtwoordmanagers tijdrovend.
2. Overmoed en vals gevoel van veiligheid
Werknemers die zichzelf online al voorzichtig genoeg vinden, gebruiken juist minder vaak 2FA. Kennis en vertrouwen in eigen vaardigheden hangen wél samen met vaker gebruik.
3. Veilig gedrag is onzichtbaar
Online gedrag zie je niet. Je weet zelden of collega's of vrienden 2FA gebruiken. Daardoor ontstaat er geen sociale norm en kopiëren we het veilige gedrag van anderen niet.
3. Wat werkt wél om 2FA-gebruik te stimuleren?
De belangrijkste les uit het onderzoek: maak veilig gedrag de standaard. Onderzoekers raden werkgevers en aanbieders aan om:
2FA waar mogelijk automatisch in te schakelen (opt-out i.p.v. opt-in)
Wachtwoordmanagers vooraf te installeren op werklaptops
Dat werkt. Werknemers gebruiken significant vaker een wachtwoordmanager als die standaard is ingebouwd, bijvoorbeeld in de webbrowser (zoals Chrome, Edge) of op de werktelefoon.
4. Wat kun je zelf doen? 4 stappen
Wacht niet tot je werkgever het regelt:
1. Begin met je e-mailaccount
Wie je mailbox overneemt, kan via 'wachtwoord vergeten' bij al je andere accounts. Zet hier als eerste 2FA op aan.
2. Kies een wachtwoordmanager en begin klein
Je hoeft niet alles in één keer over te zetten. Start met je 5 belangrijkste accounts en voeg de rest toe wanneer je inlogt.
3. Gebruik een authenticator-app of passkey, geen sms
Een authenticator-app (Google Authenticator, Microsoft Authenticator) of passkey is veiliger dan sms-codes.
4. Praat erover
Als veilig gedrag zichtbaar wordt, wordt het normaal. Vertel je omgeving dat je het gebruikt en help iemand bij de installatie.
Conclusie: Kennis alleen is niet genoeg. Voorlichting helpt, maar de grootste winst zit in standaardinstellingen, ingebouwde oplossingen en een omgeving waarin veilig gedrag vanzelfsprekend is.
FAQ
Hoeveel Nederlanders gebruiken 2FA?
Slechts 16 tot 32% van de particulieren gebruikt altijd 2FA, terwijl 53% de intentie heeft. Bij werknemers is dat 32%, volgens Alert Online 2026.
Hoeveel Nederlanders gebruiken een wachtwoordmanager?
13 tot 20% van de particulieren en 13% van de werknemers gebruikt altijd een wachtwoordmanager.
Waarom gebruiken mensen geen wachtwoordmanager?
De 3 belangrijkste redenen zijn: het wordt als tijdrovend ervaren (30-33%), overmoed, en het ontbreken van een zichtbare sociale norm.
Wat is de beste manier om 2FA-gebruik te verhogen?
Maak 2FA de standaardinstelling en installeer wachtwoordmanagers vooraf op apparaten. Gebruiksgemak is effectiever dan alleen voorlichting.
Chinese hackersgroep valt kritieke infrastructuur in Portugees- en Spaanstalige landen aan met 'Warlock'-ransomware
Gepubliceerd: 6 oktober 2026 | Onderwerp: processors | Leestijd: 2 minuten
Samenvatting TL;DR: Kritieke infrastructuurorganisaties in Portugees- en Spaanstalige landen, waaronder Spanje en Portugal, zijn momenteel het doelwit van een gerichte aanvalscampagne door een vermoedelijk Chinese hackersgroep. De aanvallers maken gebruik van een ransomware-variant genaamd Warlock om systemen te versleutelen en de dienstverlening te verstoren. De aanvalscampagne, die kenmerken vertoont van een Advanced Persistent Threat (APT)-groep, onderscheidt zich door een geavanceerde en snelle operatie.
Gericht op vitale sectoren en overheden
Onder de slachtoffers bevinden zich operators van kritieke infrastructuur, zoals een waterbedrijf en een telecomprovider. Daarnaast zijn ook een regionaal overheidsorgaan en een universiteit getroffen. Deze keuze voor doelwitten benadrukt het potentiële gevaar voor de nationale veiligheid en de dagelijkse dienstverlening in de getroffen regio's.
Kwetsbaarheden in SharePoint als toegangspoort
De hackersgroep verkrijgt initiële toegang door misbruik te maken van kwetsbaarheden in lokale installaties van Microsoft SharePoint Server. Na deze inbreuk maken de aanvallers gebruik van technieken om beveiligingssoftware uit te schakelen voordat ze de Warlock-ransomware activeren. Ze misbruiken onder meer legitieme software, zoals Visual Studio Code, en kwetsbare, digitaal ondertekende stuurprogramma's om beveiligingsprocessen op kernelniveau te beëindigen. Deze 'bring-your-own-vulnerable-driver' (BYOVD)-techniek maakt het uiterst moeilijk voor traditionele beveiligingsoplossingen om de aanval te stoppen.
Snelle implementatie en verhulling
Zodra de beveiliging is uitgeschakeld, bewegen de aanvallers zich razendsnel. In één gedocumenteerd geval slaagden ze erin om binnen twee uur beveiligingssoftware op ten minste 40 hosts uit te schakelen en vervolgens op 33 daarvan de ransomware te activeren. Om detectie te omzeilen en hun netwerkverkeer te verhullen, maken ze gebruik van legitieme clouddiensten voor het downloaden van aanvullende payloads en voor commando-en-controlecommunicatie.
--------------------------------------------------------------------------------------------------------------------------------------------------
Bronvermelding
"Chinese ransomware group Warlock targets Spanish- and Portuguese-speaking countries." SC Media. 2 oktober 2026. "Warlock-ransomware treft kritieke organisaties via SharePoint." Checkon Blog. 2 oktober 2026. "Warlock Ransomware Attackers Hit Water and Telecom Operators." Security.com. 1 oktober 2026. "Warlock Ransomware Still Exploits Year-Old SharePoint Flaws to Hit Critical Infrastructure." Security Affairs. 4 oktober 2026.

De technologische ruggengraat van Europa wordt een cyberdoelwit
Europa is geen bijzaak meer in het mondiale dreigingslandschap, maar een kerndoelwit. Volgens de IBM X-Force Threat Intelligence Index van 2026 was een kwart van alle cyberaanvallen wereldwijd in 2025 op Europa gericht, met de financiële sector als grootste slachtoffer met 39 procent van de incidenten. Aanvallers verfijnen bovendien hun methode: aanvallen via publieke applicaties namen met 44 procent toe, vooral door ontbrekende authenticatiecontroles en AI-gestuurde kwetsbaarhedendetectie.
Drie ontwikkelingen versterken elkaar. Ten eerste raken essentiële sectoren steeds vaker rechtstreeks getroffen: energievoorzieningen, ziekenhuizen, banken en overheden krijgen in toenemende mate te maken met digitale aanvallen, wat de Europese Commissie ertoe bracht een nieuw, vereenvoudigd cyberbeveiligingspakket te presenteren. Ten tweede professionaliseert de criminele kant zich: ransomware wordt via Ransomware-as-a-Service-platforms op het dark web aangeboden, wat de snelheid en impact van aanvallen vergroot, terwijl AI-gegenereerde phishing en deepfake-audio social engineering overtuigender maken.
Ten derde krijgt geopolitiek een steeds directere rol. Aan Rusland gelieerde groepen zoals BlueDelta intensiveerden in 2025 hun campagnes gericht op het compromitteren van accounts bij Microsoft, Google en Sophos VPN-diensten, met kritieke infrastructuur als expliciet doel voor langdurige spionage. Ook de EU zelf bleef niet gespaard: eind maart 2026 ontdekte de Europese Commissie een cyberaanval op de cloudinfrastructuur achter haar Europa.eu-webplatform, waarbij vroege bevindingen erop wijzen dat gegevens zijn buitgemaakt.
Ondertussen hinkt de verdediging achterop. Ongeveer 23 procent van de publieke instellingen meldt onvoldoende cybersecuritycapaciteit, tegenover 11 procent in de private sector — een kloof die vooral kritieke, publiek gefinancierde diensten kwetsbaar houdt juist nu ze het meest in het vizier liggen.
Cybercriminelen kiezen voor gerichte aanvallen met AI en gestolen inloggegevens
Cybercriminelen laten grootschalige, ongerichte malwarecampagnes steeds vaker links liggen ten gunste van gerichtere aanvallen. Daarbij spelen kunstmatige intelligentie, automatisering en gestolen inloggegevens een steeds grotere rol, zo blijkt uit recente ontwikkelingen in het dreigingslandschap.
Van breed uitgezette netten naar precisieslagen
Waar aanvallers traditioneel massaal phishingmails en malware verspreidden in de hoop dat een klein percentage slachtoffers zou toehappen, verschuift de focus nu naar zorgvuldig geselecteerde doelwitten. Deze aanpak levert minder, maar effectievere aanvallen op, met een hoger slagingspercentage en vaak grotere buit per incident. Organisaties met waardevolle data of diepe zakken, zoals bedrijven, zorginstellingen en overheden, staan daardoor prominenter in het vizier.
Kunstmatige intelligentie als versneller
AI speelt een steeds grotere rol bij het opzetten van deze aanvallen. Taalmodellen maken het mogelijk om overtuigende phishingberichten te schrijven, zonder de spel- en grammaticafouten die eerdere campagnes vaak verrieden. Ook wordt AI ingezet om doelwitten te profileren, kwetsbaarheden sneller te identificeren en aanvalsscripts te automatiseren, waardoor criminelen met minder technische kennis toch geavanceerde aanvallen kunnen uitvoeren.
Gestolen inloggegevens als toegangspoort
Daarnaast maken aanvallers massaal gebruik van gestolen inloggegevens, vaak afkomstig uit eerdere datalekken of infostealer-malware, die op ondergrondse marktplaatsen worden verhandeld. Met geldige accountgegevens kunnen criminelen zich voordoen als legitieme gebruikers en systemen binnendringen zonder detectie door traditionele malwarescanners te riskeren.
Gevolgen voor verdediging
Deze verschuiving vraagt om een andere beveiligingsaanpak. Waar antivirussoftware en spamfilters vooral gericht zijn op het herkennen van kwaadaardige bestanden, is bescherming tegen identiteitsdiefstal en gerichte social engineering minstens zo belangrijk geworden. Beveiligingsexperts adviseren daarom multifactorauthenticatie, voortdurende monitoring van accountgedrag en extra waakzaamheid bij ongebruikelijke inlogpogingen, naast traditionele technische beveiligingsmaatregelen.

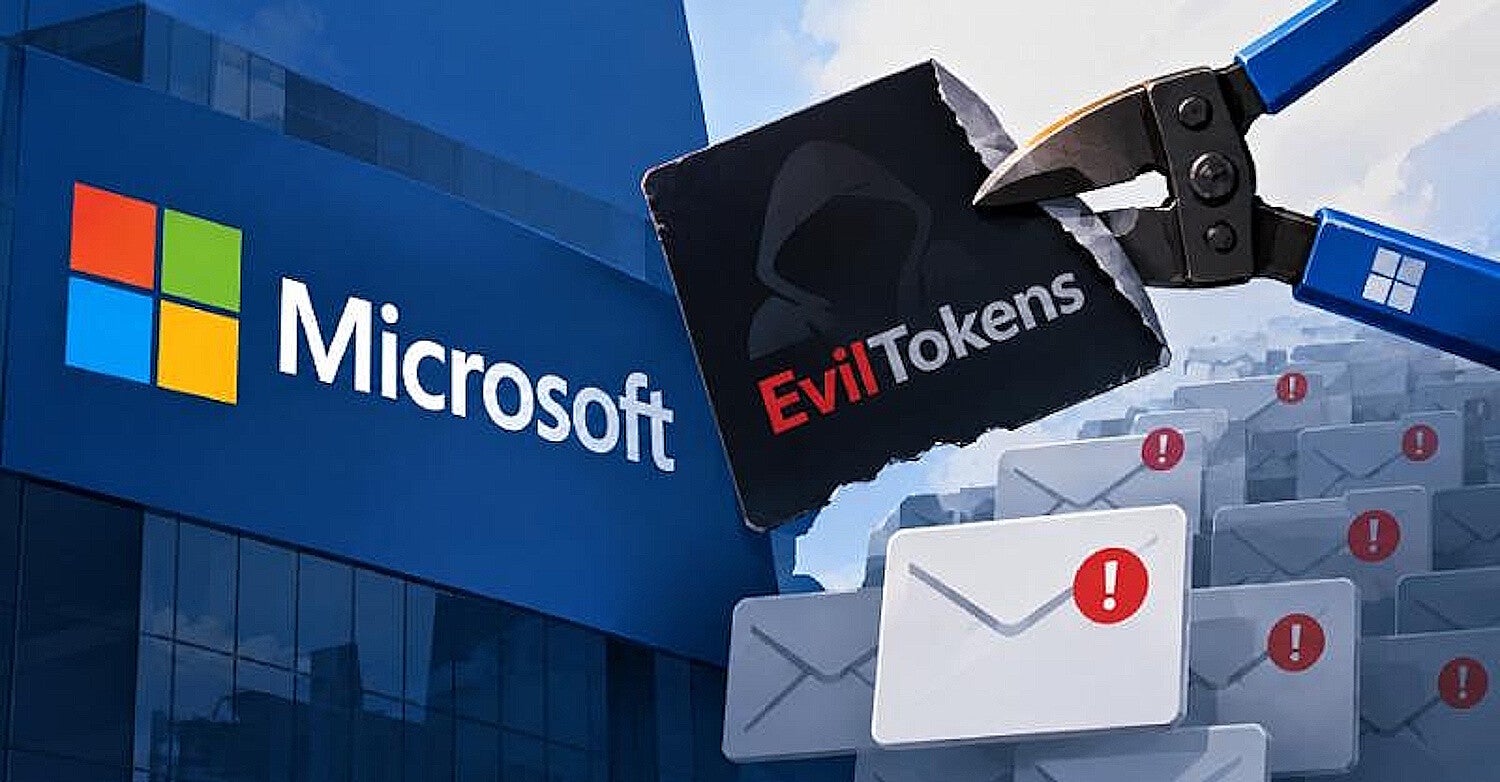
Microsoft schakelt AI-aangedreven phishingplatform EvilTokens grotendeels uit
Microsoft heeft samen met een coalitie van publieke en private partners het phishing-as-a-service-platform (PhaaS) EvilTokens grotendeels ontmanteld. Het platform, dat sinds februari 2026 actief was, werd gebruikt om via device code phishing toegang te krijgen tot Microsoft 365-accounts en is gelinkt aan meer dan 12.000 gecompromitteerde mailboxen bij ruim 10.000 organisaties wereldwijd.
Device code phishing misbruikt een aanmeldmethode die oorspronkelijk is bedoeld voor apparaten zonder toetsenbord, zoals smart-tv's en printers. Daarbij voert een gebruiker een korte code in op een aparte browsersessie om zich te authenticeren. Criminelen zetten dat proces zelf in gang en sturen het slachtoffer via een phishinglokmiddel de code toe, waardoor de aanmelding via de échte inlogpagina van Microsoft verloopt en zelfs reguliere meerfactorauthenticatie wordt omzeild. EvilTokens bood daarvoor 44 verschillende thema's voor phishingmails en -pagina's, en was volgens Microsoft de eerste dienst die deze techniek op grote schaal ondersteunde.
Wat het platform bijzonder maakte, was de diepe integratie van AI. Volgens Microsoft hielp kunstmatige intelligentie gebruikers van de dienst niet alleen bij het opstellen van overtuigende phishingberichten, maar ook bij het doorzoeken van gecompromitteerde mailboxen in meer dan twintig talen om waardevolle gesprekken en betalingsgerelateerde communicatie te identificeren. Een chatbot kon zelfs medewerkers met betaalbevoegdheid herkennen en vertrouwensrelaties tussen slachtoffers, leidinggevenden en zakenpartners in kaart brengen om zogenoemde business email compromise-fraude voor te bereiden. Microsoft vermoedt dat ook het platform zelf grotendeels met AI is gebouwd.
Met machtiging van een federale rechtbank in Virginia nam Microsofts Digital Crimes Unit (DCU) 50 websites in beslag en schakelde meer dan 150 aanvullende domeinen uit. Bij het onderzoek werkte Microsoft onder meer samen met Health-ISAC, Cloudflare, Coinbase, OpenAI, SpyCloud en de Shadowserver Foundation. Het is de veertigste gerechtelijk goedgekeurde verstoringsactie van de DCU, en de eerste die specifiek gericht is tegen een volledig AI-gedreven cybercrimedienst. In het Verenigd Koninkrijk arresteerde de Metropolitan Police begin september twee mannen van 32 en 38 jaar op verdenking van beheer van het platform; beiden zijn na verhoor vrijgelaten onder politietoezicht.
De actie ontmantelt weliswaar de infrastructuur, maar niet de onderliggende techniek zelf. Beveiligingsonderzoekers waarschuwen dat het geen echte takedown is: de dreiging blijft actief, en er zijn inmiddels al kloonplatforms opgedoken, zoals APToken. Organisaties wordt daarom geadviseerd device code-authenticatie uit te schakelen waar die niet noodzakelijk is en de bijbehorende inlogflow zoveel mogelijk te blokkeren via conditionele toegang.
Oplichters doen zich voor als agenten en gebruiken arrestatiebedreigingen om slachtoffers af te persen
Oplichters die zich voordoen als politieagenten en federale agenten dreigen slachtoffers met arrestatie tenzij ze betalen, waarschuwt de FBI. Het Internet Crime Complaint Center (IC3) heeft een waarschuwing uit 2022 bijgewerkt. Tussen januari 2025 en juli 2026 ontving het bijna 61.000 klachten over nepverklaringen van wetshandhavers of overheidsfunctionarissen, met een totale schade van meer dan 1,6 miljard dollar.
In de meeste gevallen belt iemand het slachtoffer op en beschuldigt hem of haar van een misdrijf. Daarbij wordt gedreigd met arrestatie, vervolging of gevangenisstraf, tenzij het slachtoffer betaalt om de aanklacht te laten vervallen of mee te werken aan een onderzoek tegen de "echte" criminelen. Anderen krijgen te horen dat ze een oproep voor jurydienst of een zitting hebben gemist, waarna een boete of arrestatiebevel dreigt. Voor deze variant registreerde de FBI 6.833 klachten en bijna 36 miljoen dollar schade.
De oplichters passen hun aanpak aan per doelgroep. Zorgverleners horen dat hun vergunning verloopt of bij een misdrijf is gebruikt. Immigranten, buitenlanders en internationale studenten krijgen te maken met nep-buitenlandse ambtenaren die dreigen met uitlevering of het intrekken van hun paspoort. Sommige daders dragen valse politie-uniformen en gebruiken nagebouwde overheidslocaties. Ook AI wordt ingezet: volgens het IC3 kunnen oplichters zich zo in videogesprekken als functionaris voordoen.
De betaling wordt gevraagd via prepaidkaarten, overschrijvingen, cryptocurrency, contant geld of een koerier.
De FBI benadrukt dat wetshandhavers en overheidsfunctionarissen nooit bellen of sms'en om betaling of persoonlijke gegevens te eisen. Ze vragen ook nooit om betaling via prepaidkaarten, cryptocurrency of een koerier. Wie getroffen is, moet volgens het IC3 direct alle contact verbreken, de bank op de hoogte brengen en aangifte doen bij de lokale politie.
Let op: de link in je bericht verwijst naar een artikel van 21 juli over nep-IC3-agenten die eerdere oplichtingsslachtoffers opnieuw benaderen. Het verhaal dat bij je kop past, is een nieuwer artikel van Help Net Security van vandaag, gebaseerd op de FBI-waarschuwing van 17 september. Daarop heb ik dit stuk gebaseerd.

Chinese Android-malware 'RatHat' gebruikt AI om financiële data te stelen
Beveiligingsonderzoekers van Zimperium hebben een nieuwe Android-malwarefamilie ontdekt die inlog- en bankgegevens steelt. De malware, RatHat genoemd, is gekoppeld aan dreigingsactoren die vermoedelijk vanuit China opereren. Nieuw is dat RatHat generatieve AI inzet om het geïnfecteerde toestel aan te sturen.
Slachtoffers komen terecht op valse downloadpagina's via kwaadaardige advertenties of sms-phishing (smishing). Die sites doen zich voor als vertrouwde apps, zoals streamingdiensten of populaire browsers, en zetten gebruikers ertoe aan een APK buiten de officiële appstores om te installeren. Eenmaal geïnstalleerd zet de app het slachtoffer onder druk om de toegankelijkheidsservice in te schakelen, bijvoorbeeld met valse meldingen over netwerkbeperkingen of beloftes van financiële voordelen.
Daarna wordt het technisch interessant. De malware zet de Accessibility-boom van het toestel om naar XML en stuurt geselecteerde gegevens naar een generatieve AI-assistent. Die bepaalt schermcoördinaten, leest zichtbare tekst en stelt navigatieacties voor, zoals scrollen. Zo past RatHat zich in realtime aan in plaats van vaste scripts te volgen. Ook schakelt de malware zelf Draadloos foutopsporen in, leest de zescijferige koppelingscode af en bouwt een ADB-verbinding op. Vervolgens installeert hij twee Go-binaries: een agent met shell-rechten en een reverse-proxyclient die een tunnel naar de command-and-controlserver opent.
Het doel is financieel gewin. RatHat toont nep-overlays boven bank-, crypto- en betaal-apps, waaronder WeChat en Alipay, onderschept sms-berichten met eenmalige wachtwoorden en kan pincodes en ontgrendelpatronen reconstrueren uit ruwe aanraakgegevens.
De malware heeft ook persistentiemechanismen om zichzelf na verwijdering te herstellen. Wie een infectie vermoedt, kan volgens onderzoekers beter een fabrieksreset uitvoeren dan de app alleen te verwijderen. Preventief geldt: installeer geen apps via onverwachte links, weiger onnodige toegankelijkheidsverzoeken en schakel nooit ontwikkelaarsopties of draadloos foutopsporen in voor onbekende apps.
"De aanvaller breekt niet meer in, hij logt in"
Het klassieke beeld van de cybercrimineel die met ingewikkelde code door een firewall heen breekt, is definitief achterhaald. "De aanvaller breekt niet meer in, hij logt in," stellen Serena Smolders van Sophos en Stefan Sprenkels van Q-Feeds. De zin vat een fundamentele verschuiving samen: identiteit is de nieuwe voordeur geworden.
Waarom zou een crimineel een beveiligde omgeving kraken als hij ook gewoon kan binnenwandelen met een geldige gebruikersnaam en wachtwoord? Inloggegevens worden verhandeld op ondergrondse marktplaatsen, buitgemaakt via phishing of infostealer-malware, of hergebruikt uit eerdere datalekken. Een aanvaller met legitieme gegevens valt bovendien nauwelijks op. Zijn activiteit lijkt op die van een gewone medewerker, waardoor veel beveiligingsmaatregelen hem niet als bedreiging herkennen.
Dat maakt klassieke perimeterbeveiliging minder effectief. Door cloudapplicaties, thuiswerken en leveranciers met toegang tot systemen bestaat de grens tussen 'binnen' en 'buiten' nauwelijks meer. Wie eenmaal binnen is, kan zich vaak ongemerkt door het netwerk bewegen, rechten uitbreiden en pas toeslaan wanneer het hem het beste uitkomt, bijvoorbeeld met ransomware.
Voor organisaties vraagt dit om een andere focus. Multifactorauthenticatie is een basisvereiste, maar geen wondermiddel: phishing die sessiecookies onderschept of het bestoken van gebruikers met goedkeuringsverzoeken kan ook die bescherming omzeilen. Daarom wordt het herkennen van afwijkend gedrag belangrijker, zoals een medewerker die midden in de nacht vanuit het buitenland inlogt of een account dat plotseling grote hoeveelheden data opvraagt. Ook dreigingsinformatie over gelekte inloggegevens helpt om misbruik voor te zijn.
De boodschap is helder: beveiliging begint niet meer bij de muur, maar bij de vraag wie er eigenlijk binnenkomt, en of die persoon wel is wie hij zegt te zijn.

Hackgroep 'NightEagle', die zich richt op China's hightechsector, breidt zijn operaties uit naar Rusland
Een cyberspionagegroep die bekendstond om aanvallen op gevoelige technologie- en defensieorganisaties in China, is nu ook actief tegen Russische bedrijven. Dat blijkt uit nieuw onderzoek van Kaspersky. De groep, bekend als NightEagle of APT-Q-95, is sinds minstens 2023 actief en richtte zich eerder vooral op Azië.
NightEagle kwam in juli 2025 voor het eerst in beeld, toen het Chinese beveiligingsbedrijf QiAnXin de groep beschreef. Volgens dat onderzoek viseerde de groep Chinese organisaties in strategische sectoren als defensie, halfgeleiders, kunstmatige intelligentie en quantumtechnologie. Ook toen al ging het om aanvallen op Microsoft Exchange-servers.
Volgens Kaspersky past de groep haar methoden aan om haar geografische bereik te vergroten. Kaspersky noemde niet welke Russische bedrijven zijn getroffen of hoeveel organisaties het betreft, en gaf ook geen vermoedelijk motief.
De aanvallers kregen meestal toegang via gecompromitteerde maar geldige inloggegevens voor de bedrijfs-VPN. Daarna installeerden ze hun kenmerkende GhostContainer-backdoor op Exchange-servers, waarin ook een exploit voor kwetsbaarheid CVE-2020-0688 zit. Om zich door netwerken te bewegen combineerden ze de BlueKeep-kwetsbaarheid (CVE-2019-0708), DCSync en misbruik van Kerberos-tickets om Active Directory over te nemen. Daarnaast gebruikten ze Microsoft Dev Tunnels en rdp2tcp om verkeer te tunnelen, en zetten ze hun gereedschap op GitHub-repositories die zich voordoen als legitieme bronnen.
Kaspersky schrijft de campagne met hoge zekerheid toe aan NightEagle, op basis van overeenkomsten in de code van GhostContainer en detectieregels. Verdedigers krijgen het advies om DNS-verzoeken naar devtunnels.ms en onverwacht blootgestelde RDP-toegang te controleren.
Landen ondernemen actie tegen Noord-Koreaanse IT-medewerkers na VN-rapport
Meerdere landen hebben juridische stappen en sancties ingezet nadat een rapport het illegale IT-werkersprogramma van Noord-Korea en het netwerk van lokale helpers blootlegde. Het rapport verscheen afgelopen woensdag van het Multilateral Sanctions Monitoring Team (MSMT), een door de VS geleid internationaal comité dat toeziet op de naleving van VN-sancties tegen Noord-Korea.
Volgens het rapport hebben Vietnam, Laos, Pakistan en Argentinië sinds juli betekenisvolle stappen gezet naar aanleiding van beschuldigingen uit een eerdere studie van oktober.
In Argentinië is een onderzoek geopend naar Antonia Doroganova, die verdacht wordt van het witwassen van inkomsten van Noord-Koreaanse IT-werkers via diverse betaalrekeningen. Het land bevroor ook enkele tegoeden. Pakistan startte een rechtszaak tegen Syeda Aliya Batool Zaidi, een vermeende vervalser die de werkers van valse identiteitsbewijzen voorzag. Het Pakistaanse federale opsporingsbureau FIA onderzoekt haar en twee andere verdachten, Syed Sohail Mehdi en Syed Kazim.
In Vietnam en Laos sanctioneerden de VS in maart meerdere bedrijven en personen die eerder door VN-onderzoekers waren genoemd. Zij hielpen Noord-Koreanen bij het openen van lokale bankrekeningen en het witwassen van hun inkomsten. Door het toegenomen toezicht moest Noord-Korea zijn IT-werkers uit hoofdstad Vientiane verplaatsen naar de provinciestad Vang Vieng. Laos meldt een nationale commissie te hebben opgericht om het schema te onderzoeken. Ook China verscherpte het toezicht op de werkers en beperkte hun bewegingsvrijheid.
De maatregelen komen niet uit het niets. Verschillende VN-resoluties eisten dat alle Noord-Koreaanse onderdanen uiterlijk 2019 zouden terugkeren en verboden Noord-Koreanen inkomsten te verwerven in VN-lidstaten. Toch blijven minstens zeventien landen circa 100.000 Noord-Koreanen huisvesten, het merendeel in China en Rusland. Volgens het rapport van vorig najaar zijn meer dan veertig landen getroffen door IT-werkerfraude of crypto-diefstallen, die samen het wapenprogramma van Pyongyang financieren.

Europese meldplicht voor actief misbruikte beveiligingslekken treedt in werking
Organisaties in Europa krijgen te maken met strengere regels rond cybersecurity. Een nieuwe Europese meldplicht voor actief misbruikte beveiligingslekken is inmiddels van kracht. Het doel is om sneller zicht te krijgen op kwetsbaarheden die daadwerkelijk door cybercriminelen worden uitgebuit.
Beveiligingslekken vormen een belangrijk onderdeel van veel cyberaanvallen. Een kwetsbaarheid in bijvoorbeeld bedrijfssoftware, netwerkapparatuur of cloudomgevingen kan aanvallers toegang geven tot systemen en gevoelige gegevens. Vooral wanneer een lek al actief wordt misbruikt voordat organisaties een beveiligingsupdate hebben geïnstalleerd, kan de impact groot zijn.
De nieuwe Europese aanpak moet ervoor zorgen dat informatie over dergelijke kwetsbaarheden sneller wordt gedeeld met de verantwoordelijke cybersecurityautoriteiten. Daardoor kunnen waarschuwingen en maatregelen eerder worden gecoördineerd. Het gaat daarbij nadrukkelijk om kwetsbaarheden waarvan bekend is dat aanvallers ze daadwerkelijk misbruiken, en niet om ieder nieuw ontdekt beveiligingslek.
Voor organisaties betekent de meldplicht dat zij hun processen rond kwetsbaarheden verder op orde moeten hebben. Het is niet langer voldoende om alleen regelmatig updates te installeren. Bedrijven moeten ook kunnen vaststellen welke systemen kwetsbaar zijn, beoordelen of een lek actief wordt uitgebuit en weten wanneer en hoe zij een incident moeten melden.
Voor cybersecurityteams kan de nieuwe regelgeving daarom extra werk met zich meebrengen. Tegelijkertijd biedt een betere informatie-uitwisseling voordelen voor de hele Europese digitale infrastructuur. Wanneer overheden en organisaties sneller beschikken over actuele informatie, kunnen zij gerichter maatregelen nemen voordat een aanval zich verder verspreidt.
De meldplicht past binnen de bredere Europese ontwikkeling om digitale weerbaarheid te vergroten. Voor bedrijven wordt cybersecurity daarmee steeds minder een technische aangelegenheid en steeds meer een onderdeel van risicobeheer en wettelijke compliance.
De komende periode zal duidelijk worden hoe organisaties de nieuwe verplichtingen in de praktijk toepassen en hoe effectief de Europese samenwerking is bij kwetsbaarheden die cybercriminelen actief uitbuiten.
Neo4j lanceert GraphAware Financial Crime Intelligence voor opsporing financiële criminaliteit
Neo4j heeft GraphAware Financial Crime Intelligence op de markt gebracht, een oplossing waarmee banken en verzekeraars financiële criminaliteit sneller kunnen opsporen en onderzoeken.
Het gaat om de eerste mijlpaal voor Neo4j sinds het bedrijf in augustus 2026 de overname van GraphAware afrondde. Toen de overname in juni werd aangekondigd, positioneerde Neo4j GraphAware's Hume-software als alternatief voor overheidsinstanties tegenover Palantir's Gotham-platform; het nieuwe product richt dezelfde graaftechnologie nu op de private sector.
De timing is niet toevallig. Fraude is wereldwijd een van de meest voorkomende misdrijven, na inbraak, en consumentenfraude kostte in 2025 volgens de OESO zo'n 442 miljard dollar. Interpol meldde bovendien ruim 5.800 arrestaties in 97 landen na één wereldwijde fraude-operatie in juli 2026, waarbij 293 miljoen dollar werd onderschept. Tegelijk verscherpen toezichthouders zoals de Amerikaanse FinCEN de compliance-eisen voor financiële instellingen, met mogelijk hogere boetes tot gevolg.
GraphAware Financial Crime Intelligence bouwt voort op de kern van graafdatabases: relaties tussen data worden native opgeslagen in plaats van achteraf via joins tussen tabellen afgeleid. Dat stelt analisten en onderzoekers in staat om voorheen gescheiden databronnen te koppelen, bredere context rond verdachte activiteiten op te bouwen en patronen te volgen via meerstaps-verbindingen tussen entiteiten, transacties, systemen en relaties. Michael Down, wereldwijd hoofd financiële oplossingen bij Neo4j, benadrukt dat elke vorm van fraude in feite een netwerk vormt waarin patronen verscholen zitten in bestaande data.
Neo4j levert al fraude- en compliance-oplossingen aan grote financiële instellingen zoals BNP Paribas, UBS en Zurich, en werkt met fintechs als Klarna aan AI-toepassingen. Met de nieuwe oplossing biedt het bedrijf voortaan de volledige cyclus van detectie, onderzoek en preventie op één graafgebaseerd platform aan.

Nep-ChatGPT-factureringsmail richt zich op werk- en thuisgebruikers
Phishingonderzoekers waarschuwen voor een nieuwe golf van frauduleuze e-mails die zich voordoen als officiële betalingsherinneringen van ChatGPT en OpenAI. Cofense heeft een campagne blootgelegd waarbij criminelen inspelen op een mislukte abonnementsbetaling om zowel accountgegevens als creditcardinformatie te ontfutselen — een tactiek die inmiddels breed wordt waargenomen bij meerdere beveiligingsbedrijven.
De werkwijze
De e-mail meldt dat de laatste afschrijving voor een ChatGPT Plus-abonnement is mislukt en dat toegang tot het account verloren dreigt te gaan. Om dit te voorkomen wordt de ontvanger gevraagd via een link de betaalgegevens te controleren en bij te werken. Die link leidt echter naar een valse pagina die een betaalomgeving nabootst, compleet met een laadanimatie na het invoeren van kaartgegevens om vertrouwen te wekken terwijl de gegevens al worden buitgemaakt.
Waarom het werkt
Volgens onderzoekers creëren aanvallers dankzij generatieve AI overtuigender e-mails, nagemaakte websites en valse digitale ervaringen op grote schaal, waardoor organisaties niet langer alleen achteraf kunnen reageren op een inbreuk. ChatGPT is inmiddels zo wijdverspreid — zowel privé als zakelijk — dat een dreigende toegangsonderbreking direct urgentie oproept. Gebruikers hebben bovendien vaak meerdere abonnementen lopen en onthouden niet exact wanneer welke betaling wordt geïncasseerd, wat de geloofwaardigheid van het bericht vergroot.
techeconomy
De cijfers bevestigen de trend: Check Point plaatste ChatGPT voor het eerst in de top 10 van meest geïmiteerde merken bij phishing, na een juni-mail die zich voordeed als een mislukte ChatGPT Plus-betaling en doorverwees naar een pagina gericht op het verzamelen van volledige creditcardgegevens.
letsdatascience
Advies
Gebruikers wordt aangeraden facturerings- en accountwijzigingen altijd rechtstreeks via de officiële OpenAI-website te controleren, nooit via links in e-mails. Multifactorauthenticatie en oplettendheid bij afwijkende afzenderdomeinen blijven de belangrijkste verdedigingslinies tegen dit type merkmisbruik.
Mantax Otax: agressieve Android-malware gijzelt toestellen en steelt gegevens
Android-gebruikers moeten alert zijn op een nieuwe en bijzonder agressieve vorm van malware: Mantax Otax. De dreiging combineert eigenschappen van ransomware en spyware. Daardoor kunnen slachtoffers niet alleen de toegang tot hun toestel verliezen, maar lopen zij ook het risico dat persoonlijke en gevoelige gegevens worden buitgemaakt.
Volgens berichtgeving van BleepingComputer verspreidt Mantax Otax zich voornamelijk via onofficiële APK-bestanden. Dat zijn Android-installatiebestanden die buiten de officiële Google Play Store worden aangeboden. Gebruikers die apps downloaden via onbekende websites, alternatieve appwinkels of links in berichten lopen daardoor een groter risico.
Eenmaal geïnstalleerd kan de malware ingrijpende controle over een Android-apparaat proberen te krijgen. Zo kan het toestel worden vergrendeld en kan de aanvaller het slachtoffer onder druk zetten. Tegelijkertijd heeft de malware spyware-achtige mogelijkheden, waarmee informatie van het apparaat kan worden verzameld. Daarmee vormt Mantax Otax een dubbel gevaar: de gebruiker kan zowel zijn toestel als zijn privacy kwijtraken.
De verspreidingsmethode onderstreept opnieuw het belang van voorzichtigheid met zogenaamde sideloading. Een APK die gratis toegang belooft tot een populaire betaalde app, game of streamingdienst kan aantrekkelijk lijken, maar kan in werkelijkheid malware bevatten.
Android-gebruikers doen er daarom verstandig aan apps zoveel mogelijk via officiële kanalen te installeren en terughoudend te zijn met onbekende APK-bestanden. Ook is het belangrijk om het besturingssysteem en beveiligingsupdates actueel te houden en extra alert te zijn op onverwachte meldingen over toegangsrechten.
Mantax Otax laat zien hoe cybercriminelen verschillende aanvalstechnieken steeds vaker combineren. Waar ransomware traditioneel vooral bestanden versleutelde, kan moderne mobiele malware tegelijkertijd toegang blokkeren, gegevens stelen en slachtoffers intimideren. Voor Android-gebruikers is voorzichtigheid met onbekende apps dan ook geen overbodige luxe, maar een belangrijke eerste verdedigingslinie.

FBI schakelt langstlopende DDoS-voor-huurdienst NightmareStresser uit
Het Amerikaanse ministerie van Justitie heeft bekendgemaakt dat de FBI de domeinen achter NightmareStresser in beslag heeft genomen. Volgens functionarissen gaat het om een van de langstlopende "booter"-diensten ter wereld: een platform waarmee betalende klanten krachtige DDoS-aanvallen konden bestellen tegen doelwitten naar keuze.
Honderdduizenden aanvallen sinds 2022
Volgens het inbeslagnamebevel is NightmareStresser sinds 2022 gebruikt voor honderdduizenden daadwerkelijke of geprobeerde DDoS-aanvallen wereldwijd. Slachtoffers waren onder meer onderwijsinstellingen, overheidsinstanties, gamingplatforms en talloze individuele gebruikers. Dit soort aanvallen overspoelt servers en netwerken met verkeer, waardoor ze offline gaan — vandaar de term "booting".
Volgens beveiligingsonderzoeker Zach Edwards van Infoblox onderscheidde NightmareStresser zich door de lange looptijd, agressieve marketing die openlijk illegaal gebruik aanmoedigde, en een affiliateprogramma om partners te belonen. De dienst zou tienduizenden gebruikers hebben gehad en claimde onder Russisch recht te opereren, wat verdere opsporing bemoeilijkt.
Onderdeel van Operation PowerOFF
De actie werd uitgevoerd door het FBI-kantoor in Anchorage, Alaska, in samenwerking met de Canadese Royal Canadian Mounted Police. Het is de nieuwste stap binnen Operation PowerOFF, een doorlopende internationale samenwerking tegen DDoS-voor-huurinfrastructuur die al in 2018 van start ging.
Opvallend: dit is niet de eerste klap voor NightmareStresser. Al in december 2022 nam het ministerie van Justitie hetzelfde domein in beslag en werden zes verdachten gearresteerd. Blijkbaar wist de dienst daarna weer op te krabbelen.
Acht jaar aan vervolging
Justitie in Alaska en Los Angeles heeft de afgelopen acht jaar in totaal twaalf verdachten aangeklaagd en meer dan honderd domeinen van booterdiensten in beslag genomen. Aanklagers benadrukken dat deze operatie voortbouwt op eerdere successen door zoveel mogelijk bekende booterdiensten tegelijk aan te pakken, gecombineerd met een publiekscampagne om gebruikers te ontmoedigen.
Of de daadwerkelijke exploitanten van NightmareStresser worden geïdentificeerd, moet nog blijken.
Maak jouw eigen website met JouwWeb