


WEB & SOCIAAL MEDIA
Inhoud:
- LPG Group verkoopt gestolen Flink-data na mislukte afpersing.
- Massaal datalek in Deens bevolkingsregister treft 8,8 miljoen personen
- EU Kids Act: gaat de EU te ver bij online bescherming van kinderen?
- Rijksoverheid mogelijk gehackt via Citrix-lekken: wat we weten
- Kleding online shoppen? ChatGPT toont outfits nu op jouw selfie
- Oplichters winnen als het persoonlijk voelt en je wanhopig bent
- Chatcontrole 2.0: EU-akkoord over massaal scannen van chats voorlopig uitgebleven
- Je auto verklapt meer dan je denkt: autofabrikanten delen herleidbare data met adverteerders en datamakelaars
- WhatsApp lanceert ouderlijk toezicht voor tieners
- Bijna helft van Nederlandse reizigers trapt in nepboekingssites
- Google maakt overstappen tussen wachtwoordmanagers veiliger met passkeys
- Politie pakt 24-jarige Amsterdammer op in onderzoek naar ShinyHunters, groep achter de Odido-hack
- CyberPeak wordt partner van HackShield en gaat les geven op basisscholen
- Digiweerbaar lanceert Cyber Dreigingsradar 2.0: dagelijkse cyberdreigingen, gefilterd voor jouw organisatie
- ABP investeert 250 miljoen euro in nieuw Europees techfonds, mikt op 1 miljard in drie jaar
- Amazon lanceert same-day delivery in Nederland, gratis voor Prime-leden in de Randstad
- Hyves is terug: Mediahuis herlanceert Nederlandse socialmediaklassieker
- Google past Europese zoekresultaten aan: productblokken van vergelijkingssites in plaats van eigen koopblokken
- DigiD komt naar Windows en macOS: overheid maakt inloggen op pc een stuk eenvoudiger
- Amazon AWS verliest definitief klantdata in Bahrein en VAE na Iraanse drone- en raketaanvallen op datacenters
- Oplichters plaatsen nepnummers op pagina's van echte artiesten via maas in distributie.
[scroll omlaag voor alle artikelen]
LPG Group verkoopt gestolen Flink-data na mislukte afpersing.
Gepubliceerd: 6 oktober 2026 | Onderwerp: processors | Leestijd: 4 minuten
Samenvatting TL;DR:
Hackersgroep LPG Group biedt gestolen Flink-gegevens te koop aan.
De groep claimt gegevens van een miljoen klanten en ruim 10.000 medewerkers.
Afpersing van klanten leverde volgens RTL Nieuws niets op.
Het grootste risico voor klanten is nu phishing.
Betaal niet aan afpersers.
Wat is er aan de hand?
Flink bevestigde op 25 september 2026 een datalek. De hackers kwamen binnen via het account van een voormalige medewerker. Een groep die zich LPG Group noemt, claimt de daders te zijn.
welingelichtekringen. De groep is nieuw. Flink is het eerste bekende slachtoffer. De herkomst van de groep is nog niet bekend.
Welke gegevens zijn gestolen?
Volgens Flink gaat het om namen, e-mailadressen, postadressen en telefoonnummers. Bij een deel van de klanten is ook bezorginformatie gelekt. Denk aan verdieping, deurbelnaam en bezorginstructies. Wachtwoorden, betaalgegevens en bankgegevens zijn volgens Flink niet getroffen. RTL Nieuws zag ook bestelinformatie. De data loopt van maart tot en met september. Er staan ook Duitse klanten in.
Hoeveel mensen zijn getroffen?
LPG Group claimt gegevens van een miljoen klanten en ruim 10.000 medewerkers. Eerder sprak de groep over 13.000 medewerkers. Flink heeft de aantallen niet bevestigd. RTL Nieuws zegt de data te hebben gecontroleerd. Meerdere klanten bevestigden hun eigen gegevens. Flink heeft naar eigen zeggen anderhalf miljoen klanten in Nederland.
Hoe verliep de afpersing?
De groep stuurde klanten een afpersingsmail. Ze eisten 0,005 ether per persoon. Dat is ongeveer 11,80 euro. Wie betaalde, zou niet op het dark web belanden. Volgens RTL Nieuws verwachtte de groep minimaal 235.000 euro. Niemand betaalde. De groep eiste volgens de mails ook 100 ether van Flink. Dat is ongeveer 238.000 euro. Cybernews noemt dit triple extortion. Daarbij worden bedrijf, klanten en medewerkers tegelijk afgeperst.
Waarom verkopen de hackers de data nu?
Afpersing leverde niets op. Daarom proberen de criminelen de data nu te verzilveren. Ze bieden de gegevens aan de hoogste bieder aan. Een koper kan de data gebruiken voor oplichting. Een crimineel kan de data ook bewaren of doorverkopen. Betalen had dus nooit zekerheid gegeven.
Wat is nu het risico voor jou?
Het grootste risico is phishing. Oplichters kennen nu je naam, adres en bestelgeschiedenis. Een bericht met jouw gegevens is geen bewijs van echtheid. Dat geldt ook voor een bericht dat je deurbelnaam kent.
Wat kun je nu doen?
Betaal niet. Flink, Northwave en de politie raden betalen af. Bewaar de afpersingsmail als bewijs.
Doe aangifte bij de politie. Wees alert op mails, sms'jes en telefoontjes uit naam van Flink.
Klik niet op links in verdachte berichten. Open Flink zelf via de app of de bekende website.
Wijzig je wachtwoord als je het ergens hergebruikt.
Wat doet Flink?
Flink blokkeerde de toegang direct. Het bedrijf voegde beveiligingsmaatregelen toe en schakelde experts in. Flink meldde het lek bij toezichthouders en deed aangifte. Er is ook kritiek. Flink stuurde pas bijna vijf uur na de afpersingsmails een bericht. Meerdere klanten zeggen niet rechtstreeks geïnformeerd te zijn. De AVG vraagt in beginsel een melding binnen 72 uur. Bij hoog risico moeten ook betrokkenen worden geïnformeerd.
Wat kunnen bedrijven hiervan leren?
Het lek begon bij een account van een oud-medewerker. Blokkeer accounts van vertrekkende medewerkers direct. Gebruik meerfactorauthenticatie. Controleer ook oude accounts regelmatig.
Veelgestelde vragen
Is Flink gehackt?
Ja. Flink bevestigde op 25 september 2026 een datalek.
Welke gegevens zijn gestolen?
Namen, e-mailadressen, postadressen en telefoonnummers. Ook bestel- en bezorginformatie.
Zijn mijn wachtwoord en betaalgegevens gestolen?
Volgens Flink niet. Het bedrijf heeft hierover geen verdere details gedeeld.
Moet ik de afpersers betalen?
Nee. Betalen geeft geen garantie dat je gegevens verdwijnen.
Hoe weet ik of mijn gegevens zijn gestolen?
Een afpersingsmail met je naam wijst daarop. Ook zonder mail kunnen je gegevens zijn gestolen.
Wat is triple extortion?
Daarbij worden bedrijf, klanten en medewerkers tegelijk afgeperst.
---------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------
Bronnen
ICT Magazine, "Gestolen dataset van Flink-klanten te koop op dark web"
NL Times, 5 oktober 2026
NL Times, 25 september 2026
Tweakers, via Headliner.nl
IBGids, "Boodschappendienst Flink getroffen door datalek en afpersingsmails"
Welingelichte Kringen, 25 september 2026
Welingelichte Kringen, "Flink-klant en een mail van hackers gekregen?"
De Belegger, "Tien euro losgeld per klant maakt een datalek ineens schaalbaar"
Massaal datalek in Deens bevolkingsregister treft 8,8 miljoen personen
Gepubliceerd: 5 oktober 2026 | Onderwerp: processors | Leestijd: 4 minuten
Samenvatting TL;DR: Denemarken onderzoekt een van de grootste beveiligingsincidenten uit de geschiedenis van het land. Onbevoegden hebben op grote schaal toegang gekregen tot de persoonsgegevens van ongeveer 8,8 miljoen mensen via het Centrale Personenregister (CPR), de Deense tegenhanger van het bevolkingsregister. Onder de getroffen informatie bevinden zich namen, adressen en unieke CPR-nummers (vergelijkbaar met het Nederlandse Burgerservicenummer).
Hoe kon het lek ontstaan?
In tegenstelling tot wat vaak gebeurt bij een klassieke cyberaanval, was er volgens de eerste onderzoeksresultaten geen sprake van het 'kraken' van de overheidssystemen zelf.
Misbruik van geautoriseerde toegang: De daders maakten misbruik van de wettelijke toegang die een Deens privaat bedrijf tot het CPR-systeem had.
Ongebruikelijke activiteit: Gedurende september voerden de onbevoegden op grote schaal legitiem lijkende zoekopdrachten uit binnen de grenzen van de rechten van dat specifieke bedrijf.
Ontdekking: De beheerders van het CPR merkten de afwijkende zoekpatronen op, waarna de toegang van het betreffende bedrijf direct werd ingetrokken.
Waarom is het aantal groter dan de Deense bevolking?
Denemarken telt op dit moment ongeveer 6,1 miljoen inwoners. Toch ligt het aantal getroffenen op 8,8 miljoen. Dit komt doordat het nationale CPR-register – dat in totaal zo'n 11 miljoen dossiers bevat – niet alleen huidige inwoners registreert, maar ook geëmigreerde personen en overledenen.
Goed om te weten: Personen die vanwege veiligheidsredenen ingeschreven staan met een officiële adres- en naambescherming lijken vooralsnog niet te zijn getroffen door de inbreuk.
Maatregelen en risico's voor burgers
Het Deense ministerie van Onderzoek, Onderwijs en Digitalisering heeft het incident gemeld bij privacytoezichthouder Datatilsynet en de politie is een strafrechtelijk onderzoek gestart.
Hoewel er tot op heden geen directe aanwijzingen zijn dat de gegevens openbaar zijn gepubliceerd, waarschuwen autoriteiten voor een verhoogd risico op phishing en identiteitsfraude. Criminelen kunnen gelekte combinatiegegevens (naam, adres en CPR-nummer) gebruiken om zeer geloofwaardige valse berichten te sturen om inloggegevens of geld te ontfutselen.
Bronnen
-
The Copenhagen Post: CPR data breach exposes personal details of 8.8 million people in Denmark
-
ICT Magazine: Miljoenen personen getroffen bij datalek Deens bevolkingsregister
-
The Record (Recorded Future News): Data breach at Denmark's national population register exposes 8.8 million people
EU Kids Act: gaat de EU te ver bij online bescherming van kinderen?
Gepubliceerd: 5 oktober 2026 | Onderwerp: processors | Leestijd: 4 minuten
Samenvatting TL;DR: De EU Kids Act wil kinderen online beter beschermen. De Europese Commissie presenteerde het voorstel op 17 september 2026. Kinderen onder 15 jaar mogen niet zelfstandig een account maken. Platforms mogen minderjarigen geen verslavende functies meer aanbieden. Voorstanders noemen dit hard nodig. Critici vinden dat het voorstel te ver gaat. Zij wijzen op privacy en vrijheid van meningsuiting.
Wat is de EU Kids Act?
De EU Kids Act is een voorstel voor Europese regels. De regels moeten minderjarigen online beter beschermen. Het voorstel bouwt voort op artikel 28 van de Digital Services Act (DSA). Dat artikel eist al een hoog niveau van privacy en veiligheid voor minderjarigen. Nu moet er één Europees kader komen. Het voorstel bouwt voort op het advies van een expertpanel.
Welke leeftijdsgrenzen stelt het voorstel?
Onder 13 jaar: geen toegang tot sociale media. Kindvriendelijke videodiensten blijven mogelijk via een account van een ouder.
13 tot 15 jaar: een mini-account met toestemming van ouders. Sociale functies zijn beperkt. Het gebruik is beperkt tot een uur per dag.
Vanaf 15 jaar: een eigen account.
Tot 18 jaar: platforms moeten veilig ontworpen zijn.
De accountregels gelden niet voor elke online dienst. Ze gelden voor sociale netwerken en videoplatforms met risicovolle functies.
Welke regels gelden voor platforms?
De verantwoordelijkheid ligt bij de aanbieders. Dat geldt voor alle gebruikers jonger dan 18 jaar.
Verslavende functies worden verboden, zoals eindeloos scrollen en beloningstrucs.
Pushmeldingen tijdens de slaaptijd zijn niet toegestaan.
Aanbevelingen op basis van profilering zijn niet toegestaan.
Profielen van minderjarigen staan standaard op privé.
Locatie, camera en microfoon staan standaard uit.
Minderjarigen kunnen anderen eenvoudig blokkeren en dempen.
Chatbots mogen geen emotionele afhankelijkheid creëren.
Platforms moeten zelf bewijzen dat ze veilig zijn.
Het voorstel vervangt zelfregulering door wettelijke regels.
Waarom steunen veel mensen het voorstel?
Veel ouders maken zich zorgen over schadelijke inhoud. Volgens een Eurobarometer-enquête geldt dat voor 72 procent van de ouders. Ook 61 procent maakt zich zorgen over contact met vreemden. Een kwart van de tieners heeft zes uur schermtijd of meer. Dat geldt voor een gewone schooldag.
Ina Koning van de UvA vindt aanpak van verslavend ontwerp hoognodig. Ze waardeert ook de stapsgewijze aanpak. Ook het Nederlandse kabinet steunt een minimumleeftijd voor sociale media. Dat geldt zolang sociale media niet veilig genoeg zijn. Von der Leyen zegt dat ouders niet kunnen concurreren met algoritmes.
Waar zit de kritiek?
Privacy en leeftijdsverificatie. Bits of Freedom is tegen het voorstel. Hoe betrouwbaarder de controle, hoe groter het privacyrisico. Bits of Freedom ziet geen methode die effectief én privacyvriendelijk is. EDRi zegt dat de Europese blauwdruk onvoldoende tegen tracking beschermt.
Vrijheid van meningsuiting. Volgens Bits of Freedom raakt het voorstel ook de vrijheid van meningsuiting. Een Frans plan werd eerder om die reden afgewezen. De Commissie koos daarom voor mini-accounts in plaats van een verbod.
Omzeilen van controles. Hoogleraar Christiane Wendehorst waarschuwt voor fraude. Jongeren kunnen de inloggegevens van een familielid of vriend gebruiken. In Australië werkt leeftijdsverificatie volgens Netkwesties niet goed.
Alleen kinderen? Bits of Freedom vindt dat de veiligheidseisen ook voor volwassenen moeten gelden. Ook volwassenen kunnen in schadelijke fuiken terechtkomen.
Tieners zelf. Tieners zien sociale media vaker positief dan ouders. Slechts 18 procent van de tieners ervaart een negatieve invloed. Koning merkt op dat lange schermtijd niet automatisch problematisch gebruik is.
Hoe wordt de leeftijd gecontroleerd?
Artikel 30 verplicht lidstaten om leeftijdsverificatie mogelijk te maken. Lidstaten moeten minstens één oplossing beschikbaar stellen. De Commissie wil steekproefsgewijs controleren of aanbieders dit regelen. Bij tekortkomingen dreigen hoge boetes.
In Nederland bestaat de app Yivi voor leeftijdscontrole. Die deelt geen verdere gegevens. Het kabinet kiest voor de Europese ID-wallet. Nederland haalt de EU-streefdatum van eind 2026 volgens het kabinet niet.
Gaat de EU te ver?
Het antwoord hangt af van drie vragen:
Werkt leeftijdsverificatie zonder privacyschade?
Is een minimumleeftijd evenredig voor tieners?
Moeten de regels ook voor volwassenen gelden?
Beide kanten erkennen het probleem. Bits of Freedom maakt zich ook zorgen over de gevolgen van sociale media. Ze verschillen over de aanpak.
Wat is nog onduidelijk?
Wanneer de wet in werking treedt
Of het Europees Parlement en de lidstaten het voorstel aanpassen
Hoe leeftijdsverificatie in de praktijk werkt
Welke platforms precies onder de accountregels vallen
Veelgestelde vragen
Wat is de EU Kids Act?
Het is een Europees wetsvoorstel voor de online veiligheid van kinderen. De Commissie presenteerde het op 17 september 2026.
Vanaf welke leeftijd mag een kind een eigen account?
Vanaf 15 jaar. Van 13 tot 15 jaar kan het met toestemming van ouders. Onder 13 jaar is er geen toegang tot sociale media.
Geldt de wet ook voor games en AI-chatbots?
Ja. Er gelden regels voor games, app stores en AI-chatbots. Niet alle diensten krijgen dezelfde leeftijdsgrens.
Is de EU Kids Act al van kracht?
Nee. Het is een voorstel. Netkwesties noemt 2027 als verwacht jaar voor invoering.
Waarom is er kritiek?
Critici vrezen schade voor privacy en vrijheid van meningsuiting. Ze twijfelen ook aan de werking van leeftijdsverificatie.
Bronnen
Netkwesties, Euronews, VRT NWS, MeerVanMir, VLEVA, IndexBox, Bits of Freedom (17 september 2026), Security.NL, Diplomacy and Law.
Rijksoverheid mogelijk gehackt via Citrix-lekken: wat we weten
Gepubliceerd: 5 oktober 2026 | Onderwerp: ChatGPT| Leestijd: 4 minuten
Samenvatting TL;DR: Hackers hebben mogelijk toegang gekregen tot systemen van de Rijksoverheid. Ze gebruikten twee kwetsbaarheden in Citrix NetScaler. Dat blijkt uit een brief van staatssecretaris Van der Burg van Binnenlandse Zaken aan de Tweede Kamer. Onduidelijk is of er gegevens zijn buitgemaakt.
Wat is er aan de hand?
Het NCSC waarschuwde op vrijdag 25 september vertrouwelijk voor twee ernstige kwetsbaarheden. Het gaat om Citrix NetScaler ADC en Gateway. Er was toen nog geen patch beschikbaar. Een Europese partner meldde dat de lekken buiten Nederland al werden misbruikt.
Wat is Citrix NetScaler?
Citrix NetScaler is een netwerksysteem voor toegang op afstand. Medewerkers loggen er thuis mee in op het netwerk van hun werkgever. De Rijksoverheid en ziekenhuizen gebruiken het systeem. De Rijksoverheid gebruikt Citrix op grote schaal. Een inbraak kan daarom grote gevolgen hebben.
Welke kwetsbaarheden gaat het om?
CVE-2026-88771 draagt het grootste risico. Het is een kwetsbaarheid voor code-uitvoering op afstand (RCE). Aanvallers krijgen daarmee volledige controle over de gateway. Zo komen ze direct bij het interne netwerk. De tweede kwetsbaarheid heet CVE-2026-88772. Beide kwetsbaarheden worden actief misbruikt. Aanvallers hoeven daarvoor niet in te loggen.
Getroffen zijn versie 14.1 vóór 14.1-73.37 en 13.1 vóór 13.1-64.23. Ook de FIPS- en NDcPP-varianten zijn getroffen.
Wat deed de Rijksoverheid?
Het NCSC adviseerde Citrix uit voorzorg los te koppelen van internet. De Rijksoverheid koppelde alle Citrix-omgevingen los. Thuiswerkende ambtenaren konden daardoor niet inloggen. Ook werkten enkele applicaties tijdelijk niet. Bij meerdere ziekenhuizen konden patiënten hun gegevens niet inzien.
Is de Rijksoverheid echt gehackt?
Dat is nog niet zeker. Staatssecretaris Van der Burg schrijft dat meerdere partijen mogelijk zijn getroffen. CIO Rijk en het NCSC staan met hen in contact. Er loopt sporenonderzoek. Het NCSC bevestigt dat er misbruik is gemaakt van de lekken. Het NCSC kan niet zeggen om hoeveel gevallen het gaat.
Wat doen de aanvallers met het lek?
Via de lekken installeren aanvallers een webshell. Zo houden ze toegang tot het gehackte systeem. Daarmee kunnen ze verdere aanvallen uitvoeren.
Wat betekent 'assume breach'?
CIO Rijk adviseert uit te gaan van een inbraak. Dat geldt voor systemen die voor de update bereikbaar waren via internet. Dit heet het assume breach-principe. Updaten alleen is dus niet genoeg.
Wat moeten organisaties nu doen?
Update direct. Citrix noemt geen andere mitigaties dan de update.
Maak eerst een memorydump. Het NCSC adviseert dit vóór de update.
Bewaar logbestanden. Bewaar ze van minimaal een maand.
Ga uit van een inbraak. Dat geldt als het systeem bereikbaar was via internet.
Laat sporenonderzoek uitvoeren. Zoek naar webshells en andere sporen.
Meld misbruik bij het NCSC.
Eerder Citrix-lek bij het OM
Dit is niet de eerste keer. Vorig jaar kwamen hackers via een ander Citrix-lek bij het OM binnen. Het NCSC zei toen dat updaten niet genoeg was om het risico weg te nemen.
Wat is nog onduidelijk?
Welke Rijksoverheidsorganisaties zijn getroffen
Of aanvallers gegevens hebben buitgemaakt
Wie achter de aanvallen zit
Sinds wanneer het misbruik plaatsvindt, want Citrix zegt dat niet
Veelgestelde vragen
Is de Rijksoverheid gehackt via Citrix?
Mogelijk wel. Staatssecretaris Van der Burg meldt dat meerdere partijen mogelijk zijn getroffen. Er loopt onderzoek.
Welke Citrix-kwetsbaarheden worden misbruikt?
Het gaat om CVE-2026-88771 en CVE-2026-88772 in NetScaler ADC en Gateway. De eerste geeft aanvallers volledige controle over de gateway.
Zijn er patches beschikbaar?
Ja. Citrix bracht zondagavond 27 september patches uit. Het NCSC adviseert om eerst een memorydump te maken en logs te bewaren.
Waarom konden ambtenaren niet thuiswerken?
De Rijksoverheid koppelde Citrix los van internet. Daardoor konden thuiswerkers niet inloggen.
Wat betekent assume breach?
Het betekent dat je uitgaat van een inbraak. Dat geldt voor Citrix-systemen die voor de update bereikbaar waren via internet.
Bronnen
Security.NL, iBestuur, RD.nl (NCSC-melding), ICTMagazine.be, NOS (eerder Citrix-lek bij het OM).
Kleding online shoppen? ChatGPT toont outfits nu op jouw selfie
Gepubliceerd: 5 oktober 2026 | Onderwerp: ChatGPT| Leestijd: 2 minuten
Samenvatting TL;DR: ChatGPT past kleding direct op jouw selfie. Wat is er nieuw? OpenAI lanceert nieuwe shopping-functie voor kleding. Gebruikers uploaden een selfie in ChatGPT.
ChatGPT toont outfits direct op die foto. De functie combineert shoppen met generatieve AI.
Hoe werkt de functie?
Jij uploadt een duidelijke full-body selfie. Jij typt een kledingstuk of link. ChatGPT analyseert jouw houding en lichaamsvorm. ChatGPT genereert een realistisch pasbeeld direct.
Het systeem houdt rekening met licht en schaduw. Gebruikers zien direct hoe de outfit valt.
Wat zijn de risico's voor privacy?
Selfies bevatten gevoelige biometrische gegevens. OpenAI slaat geüploade beelden tijdelijk op. Aanvallers misbruiken pasfoto's voor deepfakes. Retailers verzamelen extra lichaamsdata via deze functie. Controleer altijd de privacyvoorwaarden van OpenAI.
Wat betekent dit voor online winkelen? Retouren kosten webshops jaarlijks miljarden euro's.
Virtueel passen verlaagt het aantal retouren. Consumenten kopen bewuster met een realistisch beeld. ChatGPT wordt een directe concurrent voor Zalando. De functie verandert het e-commerce landschap fundamenteel.
Wat moet jij nu doen?
Gebruik alleen een neutrale selfie zonder achtergrond. Deel geen selfies met kinderen of anderen. Controleer de pasvorm altijd nog in de winkel. Schakel gezichtsherkenning uit in de instellingen. Verwijder je foto na gebruik uit de chat. Conclusie: Virtueel passen biedt gemak, maar vraagt waakzaamheid.
FAQ
Werkt virtueel passen in ChatGPT al in Nederland?
Ja, OpenAI rolt de functie wereldwijd uit.
Slaat ChatGPT mijn selfie permanent op?
Nee, OpenAI bewaart beelden niet voor training.
Is virtueel passen via AI veilig?
Ja, maar de privacyrisico's blijven aanzienlijk.
Oplichters winnen als het persoonlijk voelt en je wanhopig bent
Gepubliceerd: 5 oktober 2026 | Onderwerp: oplichting, phishing, fraude | Leestijd: 3 minuten
Samenvatting TL;DR: Oplichting werkt het best als de boodschap persoonlijk is en jij onder druk staat. Oplichters kiezen daarom hun moment. Wie rustig controleert, maakt de kans op slagen klein.
Oplichting is geen kwestie van domheid
Veel mensen denken dat slachtoffers onvoorzichtig waren. Dat klopt zelden. Oplichting draait om timing. Een oplichter wacht op jouw kwetsbare moment. Dan maakt hij zijn bericht persoonlijk. Dat is de kern: persoonlijk én wanhopig.
Waarom werkt persoonlijk zo goed?
Een algemeen bericht negeer je snel. Een bericht over jouw bank, jouw pakket of jouw baas voelt echt. Oplichters verzamelen daarvoor gegevens. Ze gebruiken datalekken, sociale media en openbare bronnen. Daardoor klinkt hun verhaal kloppend. Taalfouten komen steeds minder voor. Vertrouwen is het echte doelwit.
Wat doet wanhoop met ons?
Wanhoop vernauwt je blik. Je zoekt een snelle uitweg. Stress kost aandacht. Je controleert daardoor minder. Een oplichter biedt precies die uitweg. Hij belooft een baan, een lening of een oplossing.
Angst werkt op dezelfde manier. Een dreigende boete zet je onder druk. Een geblokkeerde rekening doet hetzelfde. Je handelt dan eerst en denkt daarna.
Herkenbare voorbeelden
Het "Hoi mam"-bericht: een "kind" meldt via WhatsApp een nieuw nummer en vraagt om geld.
Bankhelpdeskfraude: een "medewerker" belt over een verdachte betaling. Hij vraagt je geld over te maken naar een veilige rekening.
Vacaturefraude: je zoekt werk. Een "recruiter" doet een mooi aanbod. Daarna vraagt hij om geld voor een cursus.
Investeringsfraude: je hebt geldzorgen. Een nepsite belooft snel rendement.
Liefdesfraude: je voelt je eenzaam. De oplichter bouwt weken aan vertrouwen.
Waarom trappen ook slimme mensen erin?
Intelligentie beschermt niet tegen emotie. Een goed verhaal op het juiste moment werkt bij iedereen. Schaamte maakt het erger. Slachtoffers zwijgen vaak. Praten over oplichting haalt het taboe weg.
Zo bescherm je jezelf
Pauzeer. Neem geen besluit binnen een minuut.
Controleer via een tweede kanaal. Bel zelf het bekende nummer.
Let op haast. Druk is een alarmsignaal.
Deel minder persoonlijke gegevens online. Oplichters bouwen hun verhaal daarmee.
Spreek een controlevraag af met familie. Dat stopt de "Hoi mam"-truc.
Praat erover voordat je betaalt. Een tweede mening helpt.
Onthoud één regel. Een bank vraagt nooit om geld naar een veilige rekening te sturen.
Is het toch misgegaan?
Neem direct contact op met je bank. Blokkeer je pas en wijzig je wachtwoorden. Doe aangifte bij de politie. Meld het ook bij de Fraudehelpdesk. Schaam je niet. Oplichters zijn professionals.
Conclusie
Oplichters verkopen geen techniek. Ze verkopen een verhaal dat past bij jouw moment. Voelt een bericht persoonlijk én dringend? Vertraag dan. Een korte pauze is je beste verdediging.
Bronnen
Royal Bank of Canada, "Spotting Scams: What Happens After You Click" (maart 2026)
auDA en de Australasian Consumer Fraud Taskforce, "Scams: It's Personal"
Minnesota Department of Commerce, via WCCO, "Spot A Scam Before Falling Victim"
Chatcontrole 2.0: EU-akkoord over massaal scannen van chats voorlopig uitgebleven
Gepubliceerd: 3 oktober 2026 | Onderwerp: privacy, EU-regelgeving | Leestijd: 2 minuten
Samengevat TL;DR: Op 29 september 2026 hebben EU-onderhandelaars géén akkoord bereikt over Chatcontrole 2.0, de Europese verordening tegen online kindermisbruik (CSAR). Volgens Patrick Breyer, voormalig Europarlementariër en criticus van het plan, is een "dirty deal" voorlopig afgewend. Een nieuwe onderhandelingsronde wordt in november 2026 verwacht.
Wat is Chatcontrole 2.0?
Chatcontrole 2.0 is een voorstel van de Europese Commissie waarmee chatapps en andere aanbieders de content van hun gebruikers zouden moeten controleren op materiaal van seksueel kindermisbruik. Het voorstel maakt deel uit van de Verordening ter bestrijding van seksueel kindermisbruik (Child Sexual Abuse Regulation, CSAR). Critici noemen het massasurveillance. Voorstanders wijzen op de noodzaak om kindermisbruik op te sporen.
Wat is er op 29 september 2026 gebeurd?
Op 29 september vond een beslissende onderhandelingsronde (trilogue) plaats tussen Europees Parlement, Raad en Commissie. Het Ierse voorzitterschap wilde een definitief politiek akkoord over het hele pakket, maar dat werd geblokkeerd. Breyer schrijft dit toe aan druk van burgers en maatschappelijke organisaties, en aan de vasthoudendheid van het onderhandelingsteam van het Europees Parlement.
Waar zit het verschil tussen Parlement en Raad?
Europees Parlement: scannen alleen met gerichte zoekbevelen tegen specifieke verdachten.
Raad van de EU: volgens Breyer breed toepasbare "search plans", ook voor delen van een dienst, en het permanent maken van Chatcontrole 1.0. Hij stelt dat detectiebevelen daarmee niet alleen voor verdachten gelden.
Breyer noemt dit "massasurveillance onder een andere naam".
Is het voorstel juridisch houdbaar?
Breyer verwijst naar een gelekt advies van de juridische dienst van de Raad. Daarin zou staan dat het scannen van hele delen van een dienst zeer waarschijnlijk als "algemeen en zonder onderscheid" wordt beoordeeld en voor de rechter geen stand houdt. Dit is Breyers weergave van een gelekt document. Een officiële bevestiging ontbreekt.
Wat gebeurt er nu?
Een nieuwe poging tot een politiek akkoord wordt in november 2026 verwacht. Breyer waarschuwt dat het gevaar blijft bestaan en roept burgers op hun Europarlementariërs te benaderen.
Veelgestelde vragen
Is Chatcontrole 2.0 al wet?
Nee. Er is nog geen akkoord tussen Parlement en Raad.
Wie is Patrick Breyer?
Voormalig Europarlementariër (Piratenpartij) en digitaal-rechtenactivist. Hij hielp het standpunt van het Parlement over dit voorstel vorm te geven.
Wat is het belangrijkste twistpunt?
Of scannen beperkt blijft tot verdachten, of ruimer mag.
Wanneer is de volgende onderhandelingsronde?
Naar verwachting in november 2026.
[Bronnen
Security.NL, "Expert: Europese 'dirty deal' over invoering chatcontrole voorlopig afgewend" en "Expert vreest Europese 'dirty deal'…"
Patrick Breyer, "Chat Control 2.0 Trilogue Update: No mass scanning deal for now" (patrick-breyer.de)]
Je auto verklapt meer dan je denkt: autofabrikanten delen herleidbare data met adverteerders en datamakelaars
Nieuw onderzoek laat zien dat de meeste autofabrikanten persoonlijke gegevens uit verbonden auto's delen met adverteerders, grote techbedrijven en databemiddelaars. Het onderzoek laat ook zien hoe consumenten worden blootgesteld aan een web van grote bedrijven in het advertentie-ecosysteem. Dat werd bekend rond 29 september 2026.
Van privacybeleid naar dataverkeer
Het onderzoek komt van onderzoekers van Northeastern University, in samenwerking met Consumer Reports. Ze testten 21 voertuigen van 19 automerken om te achterhalen welke gegevens fabrikanten verzamelen en delen. Het paper heet Automatic Transmission: An Empirical Study of Data Privacy in the Connected Vehicle Ecosystem. De onderzoekers presenteren het in oktober op de ACM Internet Measurement Conference.
Wat het onderzoek bijzonder maakt, is de methode. Veel van wat we over autoprivacy weten komt uit het lezen van privacyverklaringen. Dit onderzoek meet wat er daadwerkelijk over het netwerk gaat. Elke auto werd verbonden met een eigen wifi-toegangspunt dat al het uitgaande verkeer vastlegde. Het verkeer van 30 companion-apps van fabrikanten werd op testtelefoons ontsleuteld. Voor de apps logden de onderzoekers in en gebruikten ze elke beschikbare functie, van het lokaliseren van de auto tot, waar mogelijk, het openen van de kofferbak.
De cijfers
19 van de 21 geteste voertuigen stuurden data naar minstens één derde partij.
28 van de 30 apps stuurden gegevens naar minstens één extern advertentie- of analysebedrijf.
Zeven apps stuurden minstens één direct identificerend gegeven door: de naam van de eigenaar, het chassisnummer (VIN) of de exacte locatie.
De apps van BMW, de merken van General Motors (waaronder Buick, Cadillac en GMC) en Toyota namen contact op met de meeste externe bedrijven.
Waarom een VIN geen onschuldig nummer is
Een reeks letters en cijfers die een auto identificeert, klinkt onschuldig. Voor een databroker is het een sleutel. Volgens het onderzoek delen de vier GM-apps (myCadillac, myChevrolet, myBuick en myGMC), samen met apps van Honda, Nissan en Lincoln, het VIN gecombineerd met locatiegegevens of e-mailadressen. Dat stelt databrokers in staat om gemakkelijk individuen en hun rijpatronen te identificeren.
Dat maakt de koppeling naar bestaande profielen eenvoudig. Met twee van zulke gegevens kan een groot advertentie- of techbedrijf de eigenaar linken aan een van de vele commercieel verkrijgbare consumentenprofielen, die worden verkocht door databrokers en andere partijen. Volgens TechCrunch gebeurde het ook vaak dat meerdere soorten informatie naar dezelfde derde partij gingen, waardoor adverteerders en databrokers uitgebreide profielen van consumenten kunnen opbouwen.
Wie ontvangt de data?
Het gaat niet alleen om obscure dataverzamelaars. De data ging naar adverteerders en analysebedrijven en naar tientallen techgiganten, waaronder Alphabet (Google), Amazon, Microsoft, Meta, Reddit en Pinterest. Ook Snap en Yahoo worden genoemd.
Een deel van de verklaring zit in de apps zelf. Verschillende fabrikanten vertelden Consumer Reports dat links in hun apps naar externe webpagina's leiden, waar derde partijen cookies en pixels kunnen plaatsen. Volgens de onderzoekers was de bestuurder niet op de hoogte van de dataverzameling.
Reacties van fabrikanten
De onderzoekers lichtten 17 van de 18 betrokken fabrikanten in over hun bevindingen (Fisker was inmiddels failliet). Veertien reageerden. Honda ging het verst: het bedrijf vroeg analyseleverancier Amplitude om verzamelde locatiedata te wissen en paste de HondaLink-app aan zodat die geen geolocatie meer verstuurt.
Projectleider David Choffnes stelt dat fabrikanten transparanter moeten zijn en geen vage taal moeten gebruiken. Volgens hem is het bijna onmogelijk geworden een auto te kopen die niet op de een of andere manier met internet is verbonden.
Waarom dit ertoe doet
Dat auto's data verzamelen is niet nieuw. Het is al langer bekend dat veel recente auto's gedetailleerde rijgegevens verzamelen en delen met bedrijven die die voor marketing gebruiken, en soms ook om verzekeringspremies of autoleningtarieven te individualiseren. Nieuw is dat dit onderzoek de datastromen tussen voertuigen, apps en externe bedrijven voor het eerst controleerbaar in kaart brengt.
Het onderzoek verschuift ook de aandacht. Handhaving richtte zich tot nu toe vooral op databrokers en verzekeraars. Dit onderzoek richt de schijnwerper op de fabrikanten zelf. Een voorbeeld is de GM-zaak: in januari 2026 kreeg GM van de Amerikaanse FTC een vijfjarig verbod op het verkopen van data.
Wat betekent dit voor Nederlandse en Europese automobilisten?
Het onderzoek is uitgevoerd in de VS, met voertuigen op een Amerikaans testcentrum. De bevindingen zijn dus niet één-op-één door te trekken naar Europese modellen en apps. Het is wel zinvol om te kijken naar:
De companion-app: daar zit volgens het onderzoek het grootste deel van het lek, niet in de auto zelf.
Toestemmingsinstellingen: controleer in app en infotainmentsysteem welke analyse- en marketingopties aan staan.
De AVG: in Europa gelden strengere regels voor toestemming en doelbinding. Dat maakt de vraag interessant of dezelfde datastromen hier rechtmatig zouden zijn.
WhatsApp lanceert ouderlijk toezicht voor tieners
Ouders en voogden kunnen voortaan samen met hun tiener instellen met wie die contact heeft en aan welke groepen hij of zij deelneemt. Berichten en gesprekken blijven daarbij privé.
WhatsApp heeft officieel nieuwe ouderlijke controles voor tieners gelanceerd. De door Meta beheerde berichtenapp zegt dat ouders en tieners de instellingen samen kunnen instellen. De tools zijn volgens WhatsApp flexibel en optioneel, bedoeld om gezinnen de WhatsApp-ervaring te laten kiezen die bij hen past.
Wat kunnen ouders instellen?
Volgens verschillende bronnen gaat het om de volgende mogelijkheden:
Profielfoto en groepen: ouders bepalen wie de profielfoto van de tiener ziet en wie de tiener aan groepen mag toevoegen.
Status en Channels: ouders kunnen kiezen wiens statusupdates de tiener ziet en wie de eigen status mag bekijken, en het gebruik van Channels beheren.
Groepsmeldingen: ouders krijgen een melding wanneer hun tiener een groep joint of verlaat, of wanneer een groep de grens van 30, 100 of 250 leden passeert.
Meta AI: ouders kunnen de Meta AI-ervaring instellen, met de keuze tussen de standaardinstelling voor 13+ en een strengere optie 'Limited Content'.
Ouderlijke pincode: wil de tiener een beperking versoepelen, dan is een door de ouder ingestelde pincode nodig.
Berichten blijven privé
Een belangrijk punt is wat ouders níét kunnen. Volgens WhatsApp blijven persoonlijke berichten en gesprekken van de tiener privé en beschermd met end-to-end-encryptie, ook als de controles aanstaan. Niemand, WhatsApp zelf inbegrepen, kan de inhoud inzien. Meelezen is dus geen onderdeel van het pakket: ouders sturen op contacten, groepen en privacyinstellingen, niet op de inhoud van chats. WhatsApp benadrukt dat de controles bedoeld zijn om open gesprekken over WhatsApp-gebruik tussen ouders en tieners te ondersteunen.
Instellen en beschikbaarheid
Ouders werken eerst de WhatsApp-app van hun kind bij en gaan dan naar Instellingen > Ouderlijk toezicht. Daar volgen ze de stappen om het account van de tiener aan dat van de ouder te koppelen. Het systeem werkt dus op basis van wederzijdse koppeling en niet in het geheim. Het gaat om controles voor bestaande tieneraccounts en niet om een nieuw accounttype. Ouders kunnen de instellingen op elk moment aanpassen of uitschakelen.
WhatsApp bouwt de controles stap voor stap uit, dus de beschikbaarheid kan per land en per gebruiker verschillen. Wie de optie nog niet ziet, moet nog even geduld hebben.
Naast de accounts voor kinderen onder de 13
De lancering komt na eerder dit jaar (maart 2026) aangekondigde door ouders beheerde accounts voor kinderen onder de 13. Dat is een aparte, strengere variant waarbij de app beperkt blijft tot chatten en bellen. De nieuwe controles voor tieners geven meer vrijheid, terwijl ouders toch in beeld blijven.
Kritische kanttekeningen
Meta zet de stap in een periode van toenemende druk. De controles volgen op eerdere kindveiligheidsmaatregelen in de apps van het bedrijf, zoals leeftijdsgebonden contentbeperkingen op Instagram en waarschuwingen aan ouders wanneer tieners zoeken naar zelfbeschadiging. Het bedrijf kreeg bovendien te maken met rechtszaken over de vermeende schade van zijn sociale media aan kinderen.
Er blijven praktische vragen:
Opt-in: de controles werken alleen als ouders en tieners ze samen activeren. Een tiener die niet wil meewerken, hoeft ze niet in te stellen.
Beperkt zicht: ouders zien geen inhoud. Dat beschermt privacy, maar betekent ook dat problemen zoals pesten of grensoverschrijdend contact in een besloten chat buiten beeld blijven.
Geen vervanging van gesprek: de tools helpen bij de randvoorwaarden, maar vervangen niet het gesprek over wat een tiener online meemaakt.
Conclusie
WhatsApp kiest voor een middenweg: ouders krijgen grip op contacten, groepen en privacyinstellingen, terwijl de versleuteling intact blijft. Of dat voor gezinnen in de praktijk voldoende gemoedsrust oplevert, hangt af van hoe goed ouders en tieners het onderling bespreken. De techniek biedt het kader, het gesprek moet thuis gevoerd worden.
Bijna helft van Nederlandse reizigers trapt in nepboekingssites
Bijna de helft van de Nederlandse reizigers zou een frauduleuze hotelpagina niet herkennen als vervalsing. Dat blijkt uit onderzoek van Booking.com onder 1.137 Nederlanders. De uitkomst onderstreept hoe geraffineerd online boekingsfraude inmiddels is geworden.
Professionele vormgeving als grootste valkuil
Volgens het onderzoek is het vooral de professionele uitstraling van nepwebsites die reizigers om de tuin leidt. Bijna twee derde van de slachtoffers geeft aan dat juist de geloofwaardige vormgeving de doorslag gaf om de site te vertrouwen. Fraudeurs kopiëren logo's, kleurgebruik en lay-out van bekende boekingsplatforms zo nauwkeurig dat het onderscheid met een echte pagina voor veel mensen nauwelijks nog te maken is.
Daarmee verschuift de dreiging: waar phishingpogingen vroeger vaak te herkennen waren aan slechte taal of een knullig ontwerp, zetten criminelen nu volwaardige, kloppende websites op. Dat maakt traditionele waarschuwingssignalen, zoals spelfouten of een verdachte opmaak, steeds minder betrouwbaar als toets.
Risico's voor reizigers
Wie op een valse hotelpagina boekt, loopt het risico persoonlijke gegevens en betaalgegevens af te staan aan criminelen, zonder dat er daadwerkelijk een kamer wordt gereserveerd. Slachtoffers komen dit vaak pas bij aankomst op de vakantiebestemming achter, wanneer blijkt dat er geen boeking bekend is bij het hotel.
Aandachtspunten bij het boeken
Reizigers wordt aangeraden alert te blijven op kenmerken die niet direct met het uiterlijk van een site te maken hebben: het exacte webadres controleren, betalingen alleen via officiële kanalen verrichten en argwaan houden bij ongebruikelijk lage prijzen of grote tijdsdruk om snel te betalen. Ook wordt geadviseerd boekingen waar mogelijk te verifiëren via directe communicatie met het hotel zelf, in plaats van uitsluitend te vertrouwen op de ogenschijnlijke betrouwbaarheid van een pagina.
Google maakt overstappen tussen wachtwoordmanagers veiliger met passkeys
Wie passkeys gebruikt, kan binnenkort eenvoudiger én veiliger overstappen van de ene wachtwoordmanager naar de andere. Google heeft op Android een nieuwe methode geïntroduceerd waarmee passkeys rechtstreeks tussen compatibele wachtwoordmanagers kunnen worden overgedragen. Daarmee wordt een belangrijk knelpunt bij de adoptie van wachtwoordloze authenticatie aangepakt.
Passkeys zijn ontworpen als veiliger alternatief voor traditionele wachtwoorden. Ze maken gebruik van cryptografische sleutels, waardoor gebruikers zich bijvoorbeeld met een vingerafdruk, gezichtsscan of pincode kunnen aanmelden. De geheime sleutel verlaat daarbij normaal gesproken het beveiligde apparaat of de bijbehorende opslag niet.
Juist dat laatste maakte overstappen tussen wachtwoordmanagers tot nu toe lastig. Een gebruiker die bijvoorbeeld van de ene naar de andere manager wilde migreren, kon daarvoor zijn toevlucht moeten nemen tot een tijdelijk bestand. Dat bestand kon, afhankelijk van de gebruikte methode, gevoelige authenticatiegegevens bevatten en vormde daarmee een potentieel beveiligingsrisico.
De nieuwe Android-methode moet daar verandering in brengen. Passkeys kunnen rechtstreeks tussen compatibele aanbieders worden uitgewisseld, zonder dat daarvoor een tijdelijk, onversleuteld exportbestand hoeft te worden aangemaakt. De overdracht is gebaseerd op een beveiligde uitwisselingsmethode, waardoor de geheime cryptografische gegevens beter worden afgeschermd tijdens de migratie.
Voor gebruikers betekent dit vooral minder gedoe bij het wisselen van wachtwoordmanager. Voor organisaties en securityprofessionals is de ontwikkeling eveneens interessant: een eenvoudige migratiemogelijkheid kan de drempel verlagen om passkeys breder in te zetten.
De aanpak onderstreept bovendien een belangrijke ontwikkeling in de cyberbeveiliging. Naarmate wachtwoordloze authenticatie volwassen wordt, gaat het niet alleen meer om veilig inloggen, maar ook om het veilig beheren en verplaatsen van digitale identiteiten.
De nieuwe overdrachtsfunctie zal daarbij alleen werken wanneer zowel de bron- als de doel-wachtwoordmanager de benodigde standaarden en functionaliteit ondersteunen. De praktische beschikbaarheid kan daardoor per aanbieder en Android-versie verschillen.
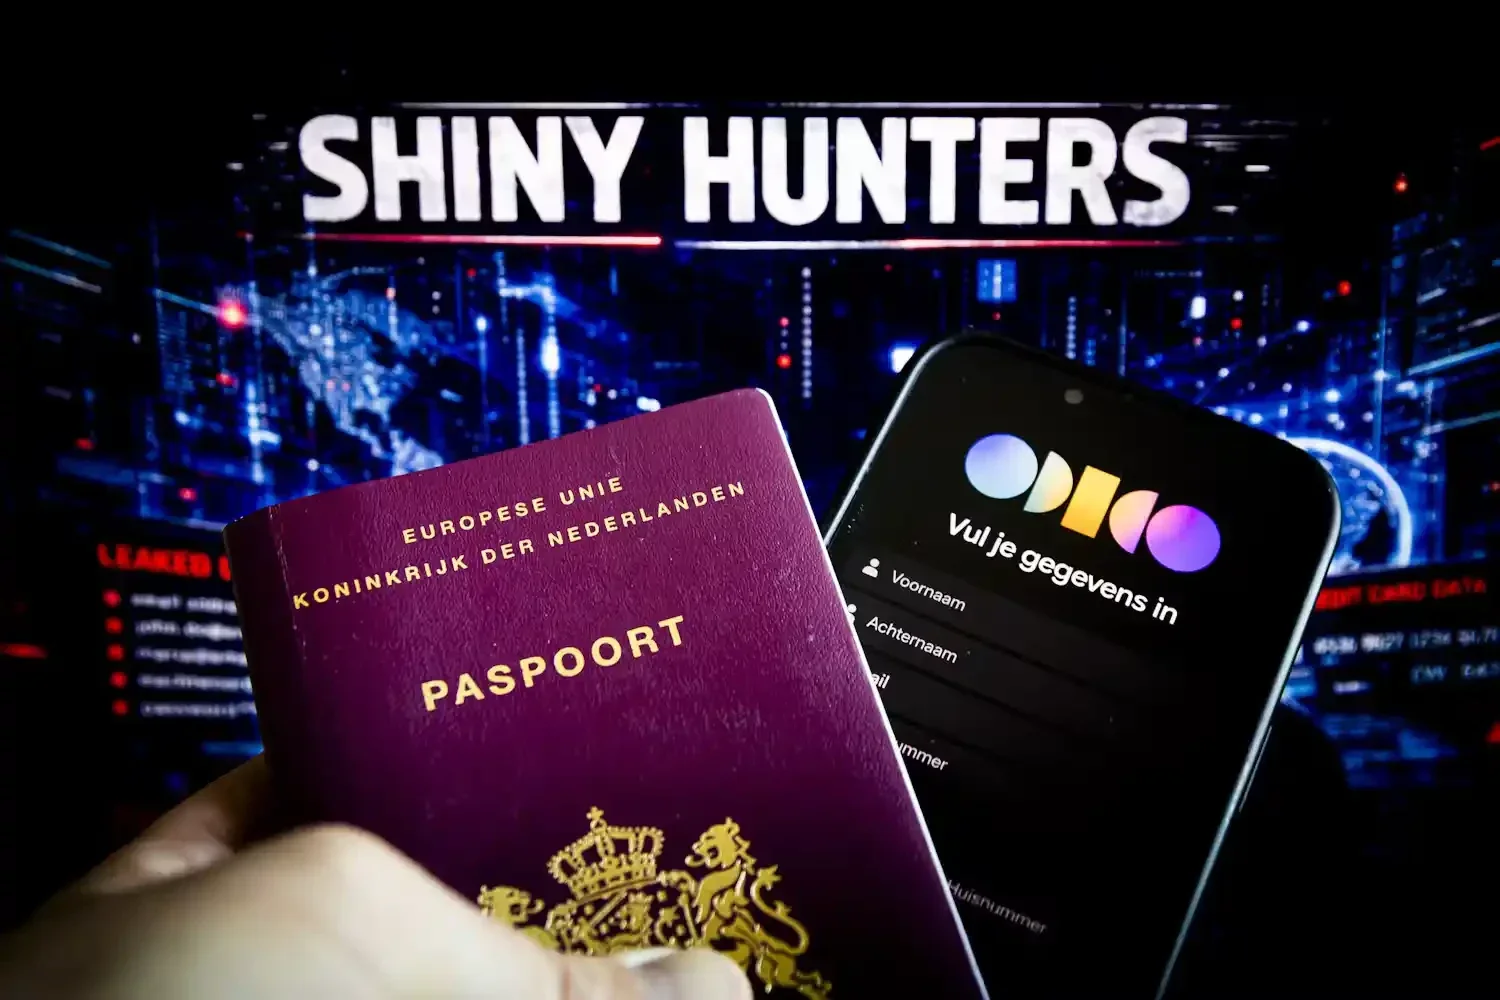
Politie pakt 24-jarige Amsterdammer op in onderzoek naar ShinyHunters, groep achter de Odido-hack
De Nederlandse politie heeft een 24-jarige man aangehouden op verdenking van betrokkenheid bij ShinyHunters. Dat is de internationale hackersgroep die de grootschalige aanval op Odido opeiste. De verdachte kwam pas begin dit jaar vrij uit de gevangenis, waar hij zat voor hacken en afpersen. Vandaag staat hij voor de raadkamer van de rechtbank in Rotterdam.
Wat de politie zegt, en wat niet
De politie meldde de aanhouding via X, zonder verdere details te delen. De rechtbank moet beslissen of de man langer vast blijft zitten. Naam en toenaam bevestigt de politie niet. Volgens bronnen van RTL Nieuws en de NOS gaat het om Pepijn van der S. Ook zijn voormalige werkgever, het Amsterdamse Neo Security, heeft bevestigd dat het om een oud-medewerker gaat.
Volgens de CEO van Neo Security, Benjamin Korper, bezochten forensisch onderzoekers zijn kantoor op 15 september, de avond van de arrestatie, en werden daarbij flitsgranaten gebruikt. Volgens het Algemeen Dagblad is de verdachte vermoedelijk een kopstuk binnen het collectief. Bronnen melden aan RTL Nieuws dat ook de politie in de Verenigde Staten bij de zaak betrokken is. Bevestigd is dat allemaal niet.
Eerder veroordeeld
De man is geen onbekende voor justitie. Hij werd in januari 2023 gearresteerd op verdenking van het hacken en chanteren van meer dan een dozijn bedrijven in Nederland en het buitenland. Eind 2023 veroordeelde de rechtbank hem tot vier jaar cel, waarvan één jaar voorwaardelijk, onder meer voor computervredebreuk, afpersing, ransomware en het witwassen van cryptomunten. Hij zou sinds begin dit jaar weer op vrije voeten zijn. Opvallend is zijn dubbelleven. Hij deed zich uit als legitieme hacker, werkte bij securitybedrijf Hadrian en deed onderzoek voor de ethische hackersgroep DIVD, terwijl hij ondertussen bedrijven afperste en gestolen datasets verkocht.
De Odido-hack
ShinyHunters eiste de aanval op Odido in februari op. Daarbij werden persoonsgegevens van zo'n 6,2 miljoen Nederlanders gestolen. Odido weigerde het geëiste losgeld te betalen, waarna de groep alle gegevens op het darkweb publiceerde. Volgens de politie kregen de hackers toegang door het helpdeskpersoneel van het bedrijf te bellen, zich voor te doen als een Odido-IT'er en een medewerker zover te krijgen inloggegevens te geven. De politie speelde de opname van dat gesprek af op televisie, op zoek naar de Nederlandssprekende beller.
De groep wordt ook in verband gebracht met andere grote incidenten, waaronder het datalek bij onderwijsplatform Canvas, waarbij gegevens van studenten en medewerkers van onder meer de VU en de UvA in handen van hackers kwamen. Ook Pornhub, Salesforce en Ticketmaster duiken op in zaken die aan de groep worden toegeschreven. Recent claimde ShinyHunters volgens de berichtgeving ook een hack bij de FBI.
ShinyHunters ontkent
De groep zelf ontkent iedere band met de verdachte. Tegenover BNR zei ShinyHunters dat de man niets met hen te maken heeft. Ook zou het collectief de politie ervan beschuldigen vooral goede sier te willen maken na de Odido-hack. Zulke ontkenningen moeten met voorzichtigheid worden bekeken. Criminele groepen hebben er belang bij de indruk te wekken dat een arrestatie hun organisatie niet raakt. Aan de andere kant is het mogelijk dat de verdachte een andere rol had dan de politie of de media veronderstellen.
Wat nu?
De raadkamer beslist vandaag of de verdachte in voorlopige hechtenis blijft. Volgens het AD zit hij in beperkingen, wat betekent dat hij alleen contact mag hebben met zijn advocaat. De politie houdt zich voorlopig op de vlakte en heeft aangekondigd morgen met meer informatie te komen. Tot een rechter oordeelt, geldt voor de verdachte het vermoeden van onschuld.
CyberPeak wordt partner van HackShield en gaat les geven op basisscholen
Cybersecurityspecialist CyberPeak heeft zich als partner verbonden aan HackShield, een organisatie die kinderen van 7 tot 12 jaar leert online risico's te herkennen. Medewerkers van CyberPeak gaan daarvoor als gastdocent op basisscholen aan de slag, met het lesmateriaal dat HackShield zelf heeft ontwikkeld.
Wat is HackShield?
HackShield is een serious game waarmee kinderen spelenderwijs leren omgaan met online risico's en digitale uitdagingen. Volgens de organisatie gebeurt dat niet vanuit angst, maar vanuit inzicht en vertrouwen. Kinderen krijgen de rol van "Cyber Agent" en leren zichzelf én hun familie online te beschermen.
Op school spelen leerlingen samen klassenquests: interactieve opdrachten rond thema's als hacken, phishing, online pesten en nepnieuws. De lessen worden gegeven door de eigen leerkracht of door een gastdocent. De game is voor kinderen en leerkrachten gratis en bevat geen advertenties. Dat is volgens HackShield mogelijk dankzij samenwerkingen met publieke en private partners.
Hoe werkt het partnerschap?
Partners van HackShield doen mee aan het programma Teacher for a Day. Medewerkers verzorgen een gastles op een basisschool. HackShield levert de training, het materiaal en de begeleiding, terwijl de organisatie zelf expertise, betrokkenheid en een gezicht aan het onderwerp geeft. Gastdocenten krijgen toegang tot gratis lesmateriaal en kunnen bijhouden hoeveel lessen ze hebben gegeven en hoeveel kinderen ze daarmee bereiken.
Voor scholen betekent de samenwerking een meer gestructureerde aanpak van cybersecurity. Ze krijgen professionals uit het vak voor de klas en een lesmethode die al bestaat.
Ervaringen elders
CyberPeak is niet de eerste. IT-bedrijf Simac werd eind 2024 partner. Volgens Simac gaven meer dan vijftig medewerkers vrijwillig gastlessen, waarmee ze binnen een jaar 1.044 kinderen bereikten. Ook glasvezelleverancier TriNed levert gastdocenten in zijn serviceregio's. Volgens HackShield is de politie, met het COPS-team, nauw betrokken bij de ontwikkeling en uitvoering van het programma.
De reden dat bedrijven dit doen, is helder. HackShield noemt het zelf: bij professionals uit het bedrijfsleven zit de benodigde kennis, en kinderen zien meteen waar ze in de IT terecht kunnen. Dat laatste is voor een sector met een tekort aan mensen geen bijzaak.
Waarom het ertoe doet
Kinderen zitten steeds jonger online. Ze krijgen te maken met phishing, nepnieuws, pesten en identiteitsfraude, en de eerste gesprekken daarover vinden vaak pas plaats als er iets misgaat. Een gastles van een securityspecialist die dagelijks met aanvallen te maken heeft, kan dat eerder in gang zetten. Het verhaal van een echte professional blijft bij kinderen vaak beter hangen dan een lesbrief.
Digiweerbaar lanceert Cyber Dreigingsradar 2.0: dagelijkse cyberdreigingen, gefilterd voor jouw organisatie
Elke dag verschijnen er tientallen berichten over nieuwe kwetsbaarheden, aanvallen en datalekken. Voor een organisatie met een eigen securityteam is dat uitdagend, voor een organisatie zonder zo'n team vrijwel onbegonnen werk. Kennisplatform Digiweerbaar wil daar wat aan doen. Het heeft de tweede versie van de Cyber Dreigingsradar geïntroduceerd, een gepersonaliseerd waarschuwingssysteem voor digitale dreigingen.
Filteren in plaats van doorspitten
Het systeem filtert de dagelijkse stroom cybernieuws en kwetsbaarheden, zodat ook bedrijven zonder groot eigen securityteam gerichter kunnen reageren. Nieuw in versie 2 is de gepersonaliseerde aanpak. Organisaties krijgen niet alleen informatie over actuele dreigingen, maar ook hulp bij het prioriteren van de risico's die voor hun eigen situatie relevant zijn. Wanneer een nieuwe kwetsbaarheid of dreiging opduikt, kunnen ze daardoor sneller schakelen.
Van gratis nieuwsbrief naar radar op maat
De eerste versie verscheen eerder dit jaar. Die bood organisaties in Nederland en België een dagelijkse mail met de belangrijkste dreigingen, gebaseerd op meer dan honderd bronnen, van regulier internet tot het dark web. Volgens Jonathan van Eerd van Digiweerbaar zien veel organisaties door de enorme hoeveelheid cybersecuritynieuws niet meer wat er echt toe doet. De radar moet dat probleem oplossen. Er bestond een gratis instapversie en die basis is volgens de website van Digiweerbaar nog steeds gratis.
Mensen achter de filter
De radar combineert volgens Digiweerbaar continue monitoring met handmatig onderzoek, darkwebintelligence en dagelijkse duiding. Analisten lezen het nieuws voor Nederland en België en duiden het. Elk signaal moet uitmonden in een antwoord op de vraag wat het betekent voor de organisatie zelf. Meldingen en e-mails zijn af te stemmen op het eigen "intelligenceprofiel". Volgens de site kan dat tot in detail worden ingesteld.
Vier abonnementen
Volgens de website bouwt elk abonnement voort op het vorige:
Light: actueel nieuws en kwetsbaarheden, met eigen meldingen.
Pro: voegt incidenten, datalekken en dreigingsactoren toe, met dossiers.
Elite: de volledige historie, darkwebmonitoring, briefings en een analysewerkbank.
Enterprise: maatwerk, met eigen leverancierslijsten, NIS2-ondersteuning en diensten van Digiweerbaar.
Geen compliancetool
Digiweerbaar geeft zelf aan dat de radar geen compliance-, audit- of certificeringstool is. Het is bedoeld als inzicht in wat er speelt, en niet als bewijs dat een organisatie aan wet- en regelgeving voldoet. Dat onderscheid is belangrijk voor organisaties die onder NIS2 vallen.
Wat betekent dit voor het mkb?
Het idee sluit aan bij een reëel probleem. Grote organisaties kopen dreigingsinformatie in bij internationale partijen, terwijl het mkb, de overheid en de zorg vaak zonder die scherpte moeten werken. Digiweerbaar, dat naar eigen zeggen ruim vijf jaar bestaat en voor organisaties in Nederland en België werkt, wil dat gat dichten met een radar in de eigen taal en context.
Belangrijk blijft dat dit een aankondiging van de aanbieder zelf is. Hoe goed de filtering en prioritering in de praktijk werken, is nog niet onafhankelijk getoetst. Wie met de radar aan de slag gaat, doet er goed aan eerst de gratis basis uit te proberen en te beoordelen of de meldingen echt aansluiten op de eigen systemen en leveranciers.
ABP investeert 250 miljoen euro in nieuw Europees techfonds, mikt op 1 miljard in drie jaar
Pensioenfonds ABP steekt 250 miljoen euro in het Scaleup Europe Fund, een nieuw investeringsfonds waarin ook de Europese Commissie als founding investor deelneemt. Met deze eerste bijdrage vergroot ABP zijn blootstelling aan Europees venture capital en zet het pensioenfonds een concrete stap in zijn ambitie om de komende drie jaar in totaal circa 1 miljard euro te investeren in snelgroeiende Europese bedrijven.
Het Scaleup Europe Fund richt zich op ondernemingen in de late groeifase die substantieel kapitaal nodig hebben om internationaal door te groeien, in strategische sectoren als kunstmatige intelligentie, quantumtechnologie, halfgeleiders, energie, ruimtevaart en medische technologie. Met een beoogde omvang van 5 miljard euro wordt het naar eigen zeggen het grootste fonds in zijn soort in Europa. Naast ABP en de Europese Commissie, die zelf een miljard euro inbrengt, doen onder meer de Deense investeerders Novo Holdings en EIFO mee, evenals CriteriaCaixa en Santander uit Spanje, drie Italiaanse stichtingen en banken, Wallenberg Investments uit Zweden en de Poolse ontwikkelingsbank BGK. De Europese vermogensbeheerder EQT is geselecteerd als fondsbeheerder en investeringsadviseur en neemt zelfstandig de beleggingsbeslissingen.
Volgens ABP-bestuursvoorzitter Harmen van Wijnen beschikt Europa over veel talent, kennis en technologie, maar vertrekken succesvolle groeibedrijven nog te vaak naar andere landen om financiering te vinden. Meer beschikbaar kapitaal kan er volgens hem voor zorgen dat innovatie, economische waarde en werkgelegenheid beter binnen Europa behouden blijven. ABP benadrukt daarbij dat het realiseren van een goed pensioen voor deelnemers voorop staat en dat het fonds aantrekkelijke rendementskansen biedt in een markt waar veel innovatieve bedrijven moeite hebben voldoende groeikapitaal aan te trekken.
ABP beheerde begin 2026 ruim 533 miljard euro voor ruim 3,2 miljoen deelnemers. De volledige investering van 1 miljard euro komt daarmee neer op ongeveer 0,2 procent van het totale belegd vermogen. Welke concrete bedrijven uiteindelijk geld ontvangen, is nog niet bekend; die selectie ligt bij fondsbeheerder EQT. De resterende 750 miljoen euro van ABP's toegezegde bijdrage wordt de komende jaren verder ingevuld.
Amazon lanceert same-day delivery in Nederland, gratis voor Prime-leden in de Randstad
Amazon breidt zijn bezorgdienst in Nederland uit met een verbeterde same-day delivery-service. Klanten in de Randstad kunnen voortaan tot 15.00 uur bestellen en hun pakket nog diezelfde avond tussen 18.00 en 22.00 uur in huis krijgen. Voor Prime-leden is de bezorging gratis bij bestellingen vanaf 20 euro; niet-Prime-klanten betalen 4,99 euro voor de snelle service.
De lancering wordt mogelijk gemaakt door een nieuw fulfilmentcentrum in Waddinxveen, dat wordt geëxploiteerd door logistiek dienstverlener Dragonfly. Via dit centrum zijn meer dan 25.000 producten beschikbaar voor same-day bezorging bij bestellingen die vóór de deadline van 15.00 uur worden geplaatst; wie 's ochtends bestelt, heeft toegang tot een nog veel groter assortiment van honderdduizenden artikelen.
De verbeterde dienst is nu beschikbaar voor geselecteerde postcodegebieden in Amsterdam, Rotterdam, Den Haag en Utrecht. Amazon geeft aan de service in de loop van 2027 en 2028 verder te willen uitbreiden naar andere regio's in Nederland. Klanten buiten de Randstad krijgen op dit moment dus nog geen toegang tot de dienst.
De uitbreiding maakt deel uit van Amazons bredere investering van meer dan 1,4 miljard euro in Nederland voor de periode 2025 tot en met 2027, gericht op logistieke infrastructuur, productaanbod en klantervaring. Amazon telt inmiddels ruim duizend medewerkers in Nederland, verspreid over vestigingen in Amsterdam, Den Haag, Rozenburg en Almelo. Het nieuwe fulfilmentcentrum in Waddinxveen levert volgens het bedrijf ook extra werkgelegenheid op in de regio Zuid-Holland.
De stap komt kort nadat Amazon eerder deze zomer nog aankondigde een toeslag van 1,99 euro te gaan rekenen aan Prime-leden voor same-day bezorging van bestellingen onder de 20 euro, terwijl gratis bezorging de volgende dag voor Prime-klanten sowieso van kracht blijft, ongeacht het bestelbedrag.
Hyves is terug: Mediahuis herlanceert Nederlandse socialmediaklassieker
Dertien jaar nadat Hyves definitief de stekker eruit trok, is het weer mogelijk om een krabbel te versturen. Eigenaar Mediahuis brengt de Nederlandse socialenetwerksite terug naar het digitale landschap. Volgens het mediabedrijf is er behoefte aan een Europees sociaal medium dat niet draait op een verslavend algoritme.
Een stukje nostalgie met een nieuwe missie
Hyves werd in 2004 opgericht door Raymond Spanjar, Koen Kam en Floris Rost van Tonningen en groeide uit tot het populairste sociale netwerk van Nederland, met op het hoogtepunt meer dan tien miljoen leden. Krabbels, dansende bananen en uitgebreide profielpagina's maakten de site tot een begrip. In 2013 werd de dienst als sociaal netwerk stopgezet door toenmalig eigenaar Telegraaf Media Groep, die de concurrentie met Facebook niet meer aankon.
Met de herlancering wil Mediahuis inspelen op een groeiende onvrede over de grote Amerikaanse platforms. Waar diensten als Instagram, TikTok en Facebook draaien op algoritmes die zijn geoptimaliseerd voor maximale schermtijd, zegt Mediahuis nadrukkelijk voor een andere aanpak te kiezen. Het bedrijf positioneert de nieuwe Hyves als een Europees alternatief, gericht op verbinding in plaats van eindeloos scrollen.
Europese context
De stap past in een bredere trend waarbij Europese partijen zoeken naar eigen alternatieven voor Amerikaanse techgiganten, mede gedreven door zorgen over dataprivacy, contentmoderatie en de invloed van buitenlandse platforms op het maatschappelijk debat. Voor Mediahuis, dat als uitgever van diverse Nederlandse en Belgische titels al langer inzet op digitale groei, is de Hyves-comeback een opvallende diversificatie buiten de traditionele nieuwsmedia.
Of de herboren socialmediasite de aantrekkingskracht van weleer kan evenaren, moet nog blijken. De concurrentie is inmiddels van een heel andere orde dan in 2004, en gebruikers zullen een reden nodig hebben om terug te keren naar een platform dat ze jaren geleden al vaarwel zeiden. Toch spreekt de aankondiging tot de verbeelding bij een generatie die Hyves nog kent van de eerste socialmedia-jaren.
Google past Europese zoekresultaten aan: productblokken van vergelijkingssites in plaats van eigen koopblokken
Wie in Europa via Google een product zoekt, ziet sinds kort een andere pagina. De organische productcarrousels van Google zijn in de Europese Economische Ruimte grotendeels verdwenen. Ze zijn vervangen door blokken met vergelijkingssites, terwijl Googles eigen Shopping Graph-data achter een keuzemenu is gezet.
De aanleiding ligt in Brussel. De Europese Commissie legde Google in juli onder de Digital Markets Act een boete van 890 miljoen euro op, waarvan 460 miljoen voor het bevoordelen van eigen diensten in de zoekresultaten. Volgens de Commissie kregen Googles shopping-, hotel-, vervoers- en sportdiensten een prominentere plek en extra functies die concurrenten niet op gelijke voorwaarden kregen. Google kreeg 60 dagen om dit te herstellen. Bij voortdurende overtreding dreigen periodieke boetes tot 5 procent van de wereldwijde omzet. Op 8 september voerde Google de nieuwe opmaak door.
Het is een vervolg op een oudere zaak. In 2017 kreeg Google al een recordboete van 2,4 miljard euro voor het voortrekken van de eigen shoppingdienst. Het Hof van Justitie bevestigde die boete in 2024.
Google zelf noemt de nieuwe indeling geen verbetering. Het bedrijf stelt dat eerdere aanpassingen al tot 30 procent minder gratis direct boekingsverkeer naar Europese bedrijven leidden. Tests met miljoenen gebruikers wijzen volgens Google op ontevredenheid, onder meer omdat mensen hun zoekopdracht moesten herformuleren. Die cijfers zijn Googles eigen inschatting en niet onafhankelijk vastgesteld. Gebruikers buiten de EU merken niets van de wijziging.
Voor webwinkels is het afwachten. De opmaak lijkt nog een bewegend doel, omdat de nalevingstermijn met de Commissie nog loopt.
DigiD komt naar Windows en macOS: overheid maakt inloggen op pc een stuk eenvoudiger
DigiD maakt een opvallende stap naar de desktop. Vanaf 21 september kunnen gebruikers de DigiD-app ook op een Windows-pc of Mac installeren. Daarmee wordt de smartphone niet langer de enige plek waar de DigiD-app beschikbaar is.
Logius, de overheidsorganisatie achter DigiD, kondigt de nieuwe functionaliteit aan in de release-informatie van DigiD 6.19. De desktopversie van de app wordt beschikbaar voor zowel Windows als macOS. Gebruikers kunnen daarmee inloggen bij organisaties die het betrouwbaarheidsniveau Midden vereisen.
Van smartphone naar computer
Tot nu toe speelt de smartphone een centrale rol bij het gebruik van de DigiD-app. Wie op een computer wil inloggen bij bijvoorbeeld een overheidsdienst, heeft de telefoon vaak nodig om de aanmelding in de DigiD-app goed te keuren.
Met de komst van een desktopapp verandert dat. De DigiD-app kan straks rechtstreeks op de computer worden gebruikt. Dat is vooral interessant voor mensen die hun smartphone liever niet gebruiken voor overheidszaken of die veel digitale administratie op een Windows-pc of Mac uitvoeren.
De stap past bovendien in een bredere ontwikkeling waarbij digitale identificatie steeds vaker op verschillende apparaten beschikbaar komt.
Beveiliging blijft cruciaal
De uitbreiding naar computers betekent tegelijkertijd dat DigiD ook rekening moet houden met een ander beveiligingslandschap. Pc's en Macs worden immers veelvuldig aangevallen door malware, phishing en andere vormen van cybercriminaliteit.
Logius heeft de afgelopen releases daarom ook verschillende beveiligingsmaatregelen doorgevoerd. Zo werd eerder onder meer key attestation toegevoegd aan de mobiele DigiD-app, waarmee gecontroleerd kan worden of een cryptografische sleutel daadwerkelijk veilig op het gebruikte apparaat is aangemaakt en opgeslagen.
De desktopversie verschijnt op 21 september 2026. Daarmee wordt DigiD opnieuw een stukje veelzijdiger. Voor gebruikers betekent het vooral gemak: voor digitaal contact met de overheid hoeft de smartphone straks niet meer per se de belangrijkste sleutel tot DigiD te zijn.
Amazon AWS verliest definitief klantdata in Bahrein en VAE na Iraanse drone- en raketaanvallen op datacenters
Amazon Web Services heeft bevestigd dat een deel van de klantdata in twee getroffen datacenters in het Midden-Oosten permanent verloren is gegaan. Dat maakte de clouddienst bekend in officiële statusupdates over zijn regio's Bahrein en de Verenigde Arabische Emiraten.
De dataverliezen zijn het directe gevolg van Iraanse drone- en raketaanvallen die zes maanden eerder, begin maart, AWS-infrastructuur in de regio troffen. Volgens AWS werden in de VAE twee faciliteiten rechtstreeks geraakt door drones, terwijl in Bahrein een aanval in de nabijheid van een datacenter structurele schade, stroomuitval en waterschade door brandblussystemen veroorzaakte. De Iraanse Revolutionaire Garde (IRGC) claimde de aanvallen en zei Amazon te hebben geviseerd vanwege de steun van het bedrijf aan Amerikaanse militaire operaties. In juli volgde volgens de IRGC een tweede aanval op de Bahreinse regio, ditmaal met kruisraketten, waarna ook een tweede beschikbaarheidszone daar volledig uitviel.
Voor de VAE blijft het verlies beperkt tot één van de drie beschikbaarheidszones, mec1-az2; aan de andere twee zones wordt nog gewerkt. Voor Bahrein meldt AWS dat de schade zich over meerdere zones uitstrekte en de draagkracht van de regionale en multi-AZ-diensten overschreed, waardoor de volledige regio niet meer te herstellen is.
De gevolgen reikten verder dan Amazon zelf. De uitval trof destijds banken en betaaldiensten in de regio, waaronder de Dubaise app Careem, dat inmiddels naar andere infrastructuur is overgestapt, en het datacloudbedrijf Snowflake. Amazon schold naar schatting 150 miljoen dollar aan gebruikskosten over maart kwijt voor de getroffen regio's.
De aanvallen zetten ook vraagtekens bij toekomstige datacenterplannen in de Golfregio, die juist sterk groeit door de vraag naar AI-infrastructuur. Autoriteiten in de VAE overwegen naar verluidt om faciliteiten voortaan te spreiden, deels ondergronds te bouwen en te beveiligen met kogel- en explosiebestendig beton en luchtafweersystemen.
Oplichters plaatsen nepnummers op pagina's van echte artiesten via maas in distributie.
Kwaadwillenden slagen erin om door AI gegenereerde nummers rechtstreeks op de officiële Spotify-, Apple Music-, Tidal- en Amazon Music-pagina's van bestaande artiesten te plaatsen, en strijken daarbij zelf de royalty's op. Dat blijkt uit onderzoek van 404 Media.
De werkwijze is verrassend eenvoudig. Oplichters maken met tools als Suno of Udio een AI-nummer en laten er ook een AI-gegenereerde albumhoes bij genereren. Vervolgens registreren ze zich bij een digitale muziekdistributeur, zoals DistroKid, en geven daar simpelweg valselijk aan de betreffende artiest te zijn. Zodra dat is bevestigd, verschijnt het nummer als officiële nieuwe release op de bestaande artiestenpagina, zonder dat de echte muzikant hiervan weet heeft.
404 Media testte de methode zelf met de Brooklynse band Lathe of Heaven. Op 10 september verscheen op de geverifieerde Spotify-pagina van de band een nummer met een generieke titel, met een zangstem die niet toebehoorde aan frontman Gage Allison en een albumhoes die volledig afweek van de stijl van de groep. Fans die op het nummer klikten in de veronderstelling muziek van hun favoriete band te horen, genereerden zo onbewust streams — en dus royalty's — voor de oplichter, terwijl zij in werkelijkheid enkel matige AI-muziek te horen kregen.
Het lek in het distributiesysteem bestaat al jaren, maar wordt volgens 404 Media steeds breder misbruikt sinds AI-muziekgeneratoren wijdverspreid beschikbaar zijn. De maas treft niet alleen kleine of overleden artiesten: journalisten van het medium stellen dat de truc evengoed toepasbaar is op een naam als Taylor Swift.
Spotify laat weten dat de bescherming van artiestenidentiteit een topprioriteit is en dat het platform blijft investeren in detectie en preventie. Het bedrijf zegt bovendien rechtstreeks met distributeurs samen te werken om frauduleuze uploads al bij de bron tegen te houden.
Maak jouw eigen website met JouwWeb