


WEB & SOCIAAL MEDIA
Inhoud:
- Google AI-zoekfunctie kost websites bezoekers: dit is het probleem
- Steeds meer Nederlanders zoeken werk met ChatGPT, Gemini en Claude
- Pc-leveringen dalen 21 procent door duur geheugen
- YouTube Music gaat AI-muziek labelen
- EU-hof: burger mag weten wie zijn persoonsgegevens ontvangt
- VS dreigt met “verwoestende vergelding” tegen EU om Starlink en satellietspectrum
- Europol: opsporingsdiensten lopen achter op digitaal bewijs
- Apple verbiedt uitkleedapps nadrukkelijk in nieuwe App Store-regels
- Office EU bouwt Europees netwerk met meer dan 600 IT-partners
- Nepjournalisten uit Iran plaatsen bijna 100 artikelen met hulp van ChatGPT
- Oekraïne legt datacenters van Russische internetgigant Yandex lam
- Slechte productdata maakt je webshop onzichtbaar voor AI-shopping
- Mozilla waarschuwt: Canadese wet Bill C-22 bedreigt encryptie
- Minister Van Weel: OM moet grote inhaalslag maken op informatiebeveiliging
- Politie waarschuwt jongeren met AI-video voor ddos-aanvallen
- Microsoft Authenticator: back-up op Android vanaf januari 2027 alleen via Google One
- Nederlandse organisaties pleiten voor chatcontrole en richten zich op minister Van Weel
- VS looft 10 miljoen dollar uit voor Chinese Hafnium-hacker Zhang Yu
- Politie haalt malafide proxydienst met 178.000 besmette apparaten offline
- Rapport: beveiliging OM was jarenlang onvoldoende vóór hack
- Android Auto waarschuwt Android 10-gebruikers: einde van ondersteuning lijkt nabij
- FBI pakt vermoedelijke ontwikkelaar van Ploutus-malware voor geldautomaten op
- Kabinet kiest Europese ID-wallet voor leeftijdsverificatie, maar haalt deadline 2026 niet
- LPG Group verkoopt gestolen Flink-data na mislukte afpersing.
- Massaal datalek in Deens bevolkingsregister treft 8,8 miljoen personen
- EU Kids Act: gaat de EU te ver bij online bescherming van kinderen?
- Rijksoverheid mogelijk gehackt via Citrix-lekken: wat we weten
- Kleding online shoppen? ChatGPT toont outfits nu op jouw selfie
- Oplichters winnen als het persoonlijk voelt en je wanhopig bent
- Chatcontrole 2.0: EU-akkoord over massaal scannen van chats voorlopig uitgebleven
Google AI-zoekfunctie kost websites bezoekers: dit is het probleem
Gepubliceerd: 23 oktober 2026 | Leestijd: 3 minuten
IN HET KORT: Steeds minder mensen klikken door naar websites. Google bracht AI Overviews op 20 mei 2025 naar Nederland. In oktober 2025 volgde de AI-modus. Gebruikers lezen het antwoord bovenaan en sluiten Google weer af.
Wat zeggen de cijfers?
Ahrefs meet het effect op de eerste zoekplek. Met een AI-overzicht krijgt die plek 58 procent minder klikken. Pew Research ziet hetzelfde patroon in de Verenigde Staten. Met AI-samenvatting klikt 8 procent door, zonder 15 procent.
Ook in ons taalgebied is het effect zichtbaar. Onderzoek in België naar Nederlandstalige zoekopdrachten toont forse groei. In mei 2025 gaf 3,37 procent een AI-antwoord. In september 2026 is dat 20,29 procent. Reissites verliezen 39 procent van hun verkeer. Nieuwssites verliezen 10 procent.
Rijksoverheid.nl kreeg in 2025 15 procent minder bezoeken. De daling zet in 2026 door. In het eerste halfjaar van 2026 trokken vaccinatiepagina’s 40 procent minder bezoekers. Het FD legt een verband met AI. De cijfers tonen niet hoeveel daling AI veroorzaakt.
Waarom is dit een probleem?
Inkomsten verdwijnen. Websites verdienen aan bezoekers. Minder bezoekers betekent minder advertentie- en abonnementsinkomsten.
Vrijwilligersprojecten raken in de knel. Wikipedia kreeg 8 procent minder bezoekers. Daardoor zijn er mogelijk minder vrijwilligers en donaties.
Bronnen worden onzichtbaar. Bij een proef over noodpakketten kwam het antwoord niet van de overheid. Het kwam van een survivalwebsite. Gebruikers weten vaak niet waar een AI-antwoord vandaan komt.
De bron raakt uitgeput. AI-antwoorden zijn gebouwd op teksten van websites. Verliezen die sites inkomsten, dan wordt nieuwe content duurder.
Hoe reageren uitgevers en Google?
Google betwist meerdere onderzoeken naar de klikdaling. De European Publishers Council diende een klacht in bij de Europese Commissie. Websites kunnen zich nu via Search Console afmelden voor AI-overzichten. Zij krijgen dan geen verkeer meer uit die functies.
Veelgestelde vragen
Sinds wanneer staan AI-overzichten in Nederlandse zoekresultaten?
Sinds 20 mei 2025. De AI-modus kwam in oktober 2025.
Hoeveel minder klikken krijgen websites?
Dat verschilt per onderzoek en per sector. Ahrefs meldt 58 procent minder voor de eerste plek.
Kunnen websites zich beschermen?
Gedeeltelijk. Een eigen publiek via nieuwsbrief en directe bezoekers maakt een site minder afhankelijk van Google.
Steeds meer Nederlanders zoeken werk met ChatGPT, Gemini en Claude
Gepubliceerd: 23 oktober 2026 | Leestijd: 4 minuten
Ruim 10 procent van de Nederlandse beroepsbevolking zoekt vacatures via AI-chatbots. In 2024 was dat 3,1 procent. Werkgevers zoeken nu GEO-specialisten.
Samenvatting: Ruim één op de tien Nederlanders zoekt werk via AI-chatbots. Dat blijkt uit onderzoek van Intelligence Group. In 2024 was dat nog 3,1 procent. Het gebruik is dus meer dan verdrievoudigd in twee jaar. Werkgevers reageren met meer vacatures voor GEO-specialisten.
Hoeveel Nederlanders zoeken werk via AI?
Intelligence Group meet dit sinds het derde kwartaal van 2024. Het bureau publiceerde de nieuwste cijfers op 13 oktober 2026. In Q3 2026 ging het om 10,3 procent van de beroepsbevolking..
Het gebruik is hoger bij mensen die echt zoeken. Van de baanwisselaars gebruikte 16,1 procent een AI-chatbot. Oprichter Geert-Jan Waasdorp zegt: “Zo’n snelle opmars van een zoekkanaal hebben we nog niet eerder gezien.” Hij verwacht dat AI vóór eind 2027 een top-drie zoekkanaal wordt. Dat geldt volgens hem voor kenniswerkers.
Wat zeggen andere onderzoeken?
Onderzoek van Coenraad Sassen voor Werf& geeft een lager beeld. Daarin steeg het gebruik van 3,5 naar 7,6 procent. Dat gebeurde in ongeveer een jaar. De opzet verschilt, dus vergelijk de cijfers voorzichtig. De richting is wel gelijk: het gebruik groeit snel.
Wat betekent dit voor werkgevers?
Werkgevers willen genoemd worden in AI-antwoorden. Dat heet GEO, oftewel Generative Engine Optimization. GEO optimaliseert content voor antwoorden van AI-modellen.
Intelligence Group telde vacatures met vraag naar GEO-kennis. Het ging om online marketingvacatures in Nederland. Het eerste kwartaal van 2026 was het hoogtepunt met 1.137 vacatures. Dat is het hoogste aantal sinds begin 2023. In het derde kwartaal van 2026 waren het er 1.082. Eind 2024 waren het er volgens AI Insider 382.
Acht op de tien vacatures komen van directe werkgevers. De rest komt van bureaus en intermediairs. De data komt van Bullhorn en Textkernel.
Toch loopt veel werkgevers achter. Slechts 28 procent van de recruiters werkt aan AI-zichtbaarheid. Dat meldt de Stand van Werven 2026. Waasdorp zegt dat wie nu begint een voorsprong houdt.
Drie tips voor werkgevers:
Houd je werken-bij-site actueel.
Zet functie, plaats, salaris en eisen in elke vacature.
Salarisinformatie helpt volgens recruitmenttraining.pro bij AI-selectie.
Wat betekent dit voor werkzoekenden?
AI maakt zoeken makkelijker, maar niet foutloos.
Stel specifieke vragen. Noem functie, plaats en ervaring.
Controleer elke vacature. Doe dat op de site van de werkgever. Chatbots kunnen gesloten of niet-bestaande vacatures noemen.
Vertrouw niet alleen op AI. Niet elke werkgever is goed vindbaar in chatbots.
Schrijf je motivatiebrief zelf. Recruiters herkennen AI-teksten steeds beter.
Veelgestelde vragen
Hoeveel Nederlanders gebruiken AI om werk te zoeken?
Volgens Intelligence Group is dat 10,3 procent van de beroepsbevolking. Onder actief werkzoekenden is het 15,7 procent.
Is AI betrouwbaar voor vacatures?
Niet altijd. Controleer vacatures altijd bij de bron.
Pc-leveringen dalen 21 procent door duur geheugen
Gepubliceerd: 23 oktober 2026 | Leestijd: 4 minuten
Samengevat: Wereldwijd zijn in het derde kwartaal van 2026 57 miljoen pc’s geleverd. Dat is 21 procent minder dan een jaar eerder. Dat meldt onderzoeksbureau Counterpoint Research. Duur geheugen drijft de prijzen op en remt de vraag. In het vierde kwartaal loopt de daling volgens Counterpoint op tot 27 procent.
De cijfers van Counterpoint
Het gaat om voorlopige cijfers van Counterpoint Research. Een jaar eerder waren dat nog 72,2 miljoen pc’s. Ook ten opzichte van het tweede kwartaal ging het bergafwaarts. De leveringen daalden met 13,8 procent.
Het jaar begon nog positief:
Eerste kwartaal 2026: plus 3,2 procent naar 63,3 miljoen pc’s.
Tweede kwartaal 2026: min 4 procent naar 65 miljoen pc’s.
Derde kwartaal 2026: min 21 procent naar 57 miljoen pc’s.
Tot en met het tweede kwartaal groeide de markt ruim twee jaar achter elkaar. Die reeks is nu doorbroken.
Waarom dalen de leveringen?
De hoofdoorzaak is duur geheugen. Ook andere onderdelen worden duurder. Fabrikanten rekenen die kosten door aan kopers. Daardoor stijgen de pc-prijzen. Consumenten stellen vervanging daarom uit.
Counterpoint noemt twee prijsstijgingen in het derde kwartaal:
8 GB DDR4-geheugen: contractprijzen stegen 24 procent ten opzichte van het kwartaal ervoor.
1 TB NVMe-ssd: de prijs steeg 29 procent.
Gartner schat dat geheugen dit jaar 23 procent van de kostprijs van een pc uitmaakt. In 2025 was dat 16 procent. Gartner meldt ook dat dram in het tweede kwartaal op jaarbasis vijfvoudig in prijs steeg.
Waarom is geheugen zo duur?
AI-datacenters kopen enorme hoeveelheden dram en ssd’s. Daardoor blijft er minder capaciteit over voor pc’s. Geheugenmaker Micron waarschuwt dat de schaarste volgend jaar erger wordt. IDC verwacht daarom hooguit korte acties. De prijzen blijven volgens IDC ruim boven het niveau van vorig jaar.
Een hoge vergelijkingsbasis
Het derde kwartaal van 2025 was sterk. Toen kochten bedrijven en consumenten pc’s voor het einde van Windows 10-ondersteuning. Ook tariefgerelateerde voorraden duwden de cijfers omhoog. Dat maakt de daling in 2026 groter.
Volgens IDC speelt ook vooruitkopen een rol. Fabrikanten en distributeurs kochten begin 2026 extra pc’s in. Zo dekten ze zich in tegen prijsstijgingen. Dat volume ontbrak in het derde kwartaal.
Wie doet het beter dan de markt?
Lenovo blijft marktleider met 26,3 procent. Toch daalden de leveringen van Lenovo met 23 procent. Apple en ASUS deden het beter dan de markt.
Apple: de leveringen daalden 11 procent naar 5,6 miljoen stuks.
Marktaandeel Apple: dat steeg van 8,7 naar 9,8 procent.
MacBook Neo: deze betaalbare laptop hielp de daling te beperken.
De vijf grootste fabrikanten hebben samen 76,7 procent van de markt. Overige merken leverden 13,3 miljoen pc’s. Dat is 16 procent minder dan een jaar eerder.
Zakelijke markt houdt beter stand
De zakelijke vraag blijft relatief stabiel. Bedrijven vervangen vloten en stappen over op nieuwere Windows-versies. Dat compenseert de daling bij consumenten niet. Gartner ziet bedrijven wel terughoudend bij grote uitrol. Ze kiezen vaker voor werkstations en AI-pc’s.
Wat verwacht Counterpoint?
Counterpoint verwacht in het vierde kwartaal 27 procent minder leveringen dan een jaar eerder. Voor heel 2027 verwacht het bureau een vlakke markt ten opzichte van 2026. De markt stabiliseert dus op een lager niveau.
Associate director David Naranjo spreekt van een structurele aanpassing. Stabilisatie moet volgens hem niet worden aangezien voor herstel. Dat zijn prognoses en geen uitkomsten.
Senior analist Minsoo Kang ziet fabrikanten kiezen voor configuraties die kostenstijgingen beter opvangen. Daardoor blijven er minder betaalbare opties over. Sommige fabrikanten halen oudere techniek terug. Denk aan DDR4-geheugen en een 4 GB-videokaart.
Wat betekent dit voor kopers?
Reken op hogere prijzen voor nieuwe pc’s.
Verwacht minder goedkope modellen.
Kijk goed naar geheugen en opslag in de specificaties.
Overweeg een upgrade van geheugen of ssd, als je pc dat toelaat.
Reken niet op snelle prijsdalingen in 2027.
Veelgestelde vragen
Hoeveel pc’s zijn er in het derde kwartaal van 2026 geleverd?
Counterpoint meldt 57 miljoen pc’s wereldwijd.
Hoeveel procent is de daling?
De leveringen daalden 21 procent ten opzichte van een jaar eerder.
Waarom dalen de pc-leveringen?
Duur geheugen en andere componenten maken pc’s duurder. Dat remt de vraag.
Wat verwacht Counterpoint voor het vierde kwartaal?
Het bureau verwacht een daling van 27 procent op jaarbasis.
Wanneer herstelt de markt?
Counterpoint verwacht in 2027 een vlakke markt. Herstel is dus niet in zicht.
YouTube Music gaat AI-muziek labelen
Gepubliceerd: 20 oktober 2026 | Leestijd: 3 minuten
YouTube Music toont sinds 14 oktober 2026 een AI-label bij nummers die grotendeels met generatieve AI zijn gemaakt. De gewone YouTube-app volgt later. AI-muziek wordt niet geweerd.
Samengevat: YouTube Music zet een “AI”-label bij nummers waarin AI een belangrijke rol speelde. Het label staat op het afspeelscherm. Tikken op het label geeft meer uitleg. De dienst verbiedt AI-muziek niet. Ook de inkomsten blijven mogelijk. De gewone YouTube-app krijgt de labels later, zonder vaste datum.
Wat is er aangekondigd?
YouTube maakte de uitrol bekend op woensdag 14 oktober 2026. Het label geldt voor nummers die “voornamelijk” met generatieve AI zijn gemaakt. Het voorbeeld van YouTube is een nummer waarvan AI de compositie en de zang maakte.
De labels volgen de bestaande regels van YouTube voor AI-video’s. Daar staat al het label “Made with AI”. Dat geldt voor inhoud die aanzienlijk met AI is gemaakt of aangepast.
Hoe herkent YouTube AI-muziek?
YouTube gebruikt twee bronnen. De eerste is informatie van muziekpartners. De tweede is eigen detectietechnologie.
Platenlabels en distributeurs kiezen bij aanlevering uit drie aanduidingen:
Fully Gen AI: het nummer is volledig door AI gegenereerd. Denk aan een nummer uit één tekstprompt.
Partly Gen AI: er zitten AI-onderdelen in, naast eigen live bijdragen van artiesten.
No Gen AI: er is geen generatieve AI gebruikt.
Een partner kan de aangifte overslaan. YouTube mag dan zelf een label plaatsen.
Wat telt niet als AI?
Pitch-correctie zoals Auto-Tune valt onder “No Gen AI”. Ook automatische AI-mastering valt daaronder. Een nummer met menselijke audio en een AI-gegenereerde videoclip kan wel “Partly Gen AI” zijn.
Blijft AI-muziek verdienen?
Ja. AI-gebruik alleen maakt een nummer niet ongeschikt voor inkomsten. Het label gaat over transparantie, niet over straf. YouTube werkt wel aan een optie om AI-muziek uit te filteren. Die optie bestaat nog niet.
Wat doen andere diensten?
Elke dienst kiest een eigen aanpak:
Deezer: detecteert en labelt AI-muziek. Op 13 oktober kondigde Deezer aan dat gebruikers volledig AI-gemaakte muziek uit zoekresultaten kunnen sluiten.
Spotify: is geleidelijk begonnen met het labelen van AI-artiesten.
Apple Music: heeft labels aangekondigd met de tekst “Gemaakt door AI”. Ze komen later dit jaar.
Muziekindustrie: de organisaties RIAA en IFPI stelden in juli twee vrijwillige labels voor. Die heten “AI-generated” en “AI-assisted”.
Waarom nu?
AI-muziek groeit snel op streamingdiensten. Luisteraars willen weten wat ze horen. YouTube zegt dat ze duidelijkheid vragen bij AI-nummers.
Er speelt meer. Sony Music vroeg diensten om meer dan 135.000 nummers te verwijderen. Oplichters maakten die met AI om artiesten na te bootsen. Een peer-reviewed studie vond ook iets opvallends. Luisteraars reageren minder op muziek met een AI-label, zelfs als mensen die maakten.
Wat zijn de kritiekpunten?
Het systeem roept vragen op.
De grens: Wanneer is een nummer “deels” AI? Telt een AI-akkoordenschema mee? Of AI-gescheiden stems?
Auto-Tune: Pitch-correctie telt als menselijk. Een AI-achtergrondzang telt dat niet.
Nauwkeurigheid: Een ontbrekend label bewijst niet dat een nummer menselijk is. Een foutief label kan ook een echte artiest raken.
Onduidelijkheid: YouTube zegt niet of “Partly Gen AI” ook een label op het afspeelscherm krijgt.
Veelgestelde vragen
Verbiedt YouTube AI-muziek?
Nee. YouTube labelt het alleen.
Staat het label ook in de gewone YouTube-app?
Nog niet. YouTube noemde geen datum.
Kan ik AI-muziek uitzetten?
Nog niet. YouTube werkt aan een filter.
Verdienen AI-nummers nog geld?
Ja. AI alleen blokkeert de inkomsten niet.
Wie bepaalt het label?
Muziekpartners en de detectietools van YouTube.
Conclusie
YouTube kiest voor transparantie in plaats van een verbod. Dat is een eerste stap. De echte vraag blijft de grens tussen “deels” en “volledig”. Die grens bepaalt wie een label krijgt. CyberActueel volgt de ontwikkelingen.
EU-hof: burger mag weten wie zijn persoonsgegevens ontvangt
Gepubliceerd: 21 oktober 2026 | Leestijd: 4 minuten
Samenvatting: Een bedrijf moet op verzoek zeggen aan wie het uw gegevens gaf. Een algemene omschrijving zoals “marketingbedrijven” is niet genoeg. Dat bepaalde het Europese Hof van Justitie op 12 januari 2023. Het hof gaf deze uitleg van het recht van inzage uit de AVG. Het arrest heeft zaaknummer C-154/21. Het blijft belangrijk voor iedereen die een inzageverzoek doet.
Waar ging de zaak over?
Een Oostenrijkse burger wilde weten wie zijn gegevens kreeg van het postbedrijf Österreichische Post. Hij kreeg alleen te horen dat het om marketingdoeleinden ging. Dat vond hij te vaag. Het postbedrijf noemde later categorieën van ontvangers. Daaronder vielen IT-bedrijven, aanbieders van mailinglijsten, goede doelen en politieke partijen.
De Oostenrijkse rechters vonden die lijst voldoende. De zaak kwam bij het hoogste Oostenrijkse gerechtshof. Dat stelde vragen aan het Europese hof.
Wat is de vraag?
Artikel 15 van de AVG noemt “ontvangers of categorieën van ontvangers”. De vraag was simpel. Mag het bedrijf kiezen? Of mag de burger de concrete namen eisen?
Wat besliste het hof?
De burger mag de concrete namen eisen. Het bedrijf moet op verzoek de werkelijke identiteit van de ontvangers geven. Een bedrijf kan zelf niet kiezen voor alleen categorieën.
Het hof noemt drie redenen:
Overweging 63 van de AVG. Die zegt dat de burger mag weten wie de gegevens ontvangt. Er staat niets over alleen categorieën.
Transparantie. De burger moet kunnen nagaan of de verwerking rechtmatig is. Daarvoor moet hij weten of de gegevens bij bevoegde ontvangers zijn terechtgekomen.
Andere rechten. Zonder namen kan de burger zijn andere rechten niet goed uitoefenen. Denk aan correctie, wissing en bezwaar.
Wanneer mag een bedrijf toch volstaan met categorieën?
Er zijn twee uitzonderingen.
Het is onmogelijk de ontvangers te identificeren. Dat geldt bijvoorbeeld als gegevens nog niet zijn gedeeld of de ontvangers nog niet bekend zijn.
Het verzoek is kennelijk ongegrond of buitensporig. Het bedrijf moet dat zelf aantonen.
Wat betekent dit voor bedrijven?
Het arrest verandert de praktijk. Veel bedrijven gaven tot dan toe alleen categorieën. Dat was gebruikelijk bij inzageverzoeken. Het hof stelde duidelijk dat dit niet meer volstaat als de burger om namen vraagt.
Bedrijven moeten daarom:
bijhouden aan wie ze gegevens doorgeven;
dit register actueel houden;
inzageverzoeken kunnen beantwoorden met namen;
onderscheid maken tussen het privacybeleid en het inzageverzoek.
Het privacybeleid mag nog steeds categorieën noemen. Het inzagerecht gaat verder. Het hof noemt dat een “daadwerkelijk recht” van de burger.
Het hof herhaalde dit later
Het hof bevestigde de lijn in juni 2023 in een andere zaak (C-579/21). Het stelde opnieuw dat de burger recht heeft op informatie over de concrete ontvangers. In oktober 2023 volgde nog een arrest over inzage (C-307/22). Dat ging over het recht op een gratis eerste kopie van de gegevens.
Hoe doet u als burger een inzageverzoek?
Stuur het bedrijf een schriftelijk verzoek op grond van artikel 15 AVG.
Vraag uitdrukkelijk om de identiteit van alle ontvangers.
Noem ook doelen, bewaartermijn en herkomst van de gegevens.
Wacht de reactietermijn af. Die is in de regel een maand.
Krijgt u alleen categorieën? Vraag dan om de namen. Verwijs naar het arrest C-154/21.
Komt er geen goed antwoord? Dien een klacht in bij de Autoriteit Persoonsgegevens.
Veelgestelde vragen
Mag ik weten aan wie een bedrijf mijn gegevens gaf?
Ja. Het bedrijf moet op verzoek de concrete ontvangers noemen.
Welke zaak is dit?
Zaak C-154/21, RW tegen Österreichische Post. De uitspraak was op 12 januari 2023.
Is “marketingdoeleinden” genoeg als antwoord?
Nee. Dat is volgens het hof te vaag.
Wanneer mag een bedrijf alleen categorieën noemen?
Als identificatie onmogelijk is, of als het verzoek kennelijk ongegrond of buitensporig is.
Moet ik zelf kiezen tussen namen en categorieën?
Ja. De keuze ligt bij u als burger. U kunt namen of categorieën vragen.
------------------------------------------------------------------------------------------------------------------------------
Bronnen:
VS dreigt met “verwoestende vergelding” tegen EU om Starlink en satellietspectrum
Gepubliceerd: 19 oktober 2026 | Leestijd: 4 minuten
Samengevat: De Amerikaanse ambassadeur bij de EU waarschuwt Brussel. Hij spreekt over verwoestende gevolgen voor Europese bedrijven. De aanleiding is een Europees plan voor satellietspectrum. Dat plan reserveert het grootste deel voor Europese partijen. Starlink van SpaceX houdt dan minder ruimte over. Concrete maatregelen heeft Washington nog niet genoemd.
Wat zei de ambassadeur?
Andrew Puzder is de Amerikaanse ambassadeur bij de EU. Hij sprak met de Financial Times. Europese bedrijven moeten er volgens hem rekening mee houden dat vergelding kan komen. Dat zou voor die bedrijven zeer verwoestend zijn. Hij wees daarbij op de omvang van de Amerikaanse markt.
Volgens Puzder kan Europa zijn eigen bedrijven niet sterker maken door Amerikaanse bedrijven te benadelen. Hij bekritiseerde ook Europese cloudregels en boetes onder de Digital Markets Act. Daarnaast riep hij de EU op samen met de VS op te trekken tegen China. Hij noemde AI en quantumcomputing.
Wat die vergelding inhoudt, liet hij open. Er zijn geen details bekend. Het is dus een waarschuwing en geen maatregel.
Waar gaat het over?
Het gaat om de 2 GHz-band voor mobiele satellietdiensten. Die frequenties laten satellieten rechtstreeks met gewone smartphones praten. Dat heet direct-to-device. Het werkt zonder speciale schotel.
De huidige licenties staan op naam van Viasat en EchoStar. Die lopen af in mei 2027. De Europese Commissie wil de band dan opnieuw verdelen. Ze presenteerde daarvoor eind mei 2026 een voorstel.
Wat staat er in het Europese voorstel?
Het voorstel splitst de band grofweg in drie delen. Een derde is bedoeld voor gebruik door overheden en defensie. Een EU-operator moet dat deel leveren. Die operator moet aansluiten op IRIS², het Europese satellietprogramma. Twee derde is commercieel. Daarvan is de helft gereserveerd voor Europese nieuwkomers op de markt.
Het resterende deel staat open voor Europese en niet-Europese partijen. Starlink en Amazon Leo kunnen daar meedingen. Het voorstel sluit hen dus niet volledig uit. Het is ook geen verbod op Starlink. Een analyse van Eastern Herald meldt dat de tekst Starlink, SpaceX en Amazon niet bij naam noemt. Die analyse is één bron.
De Commissie zegt dat ze meer Europese aanbieders wil. Ze noemt dat diversificatie van leveranciers. Volgens de Commissie blijft de markt open voor bedrijven van buiten de EU.
Waarom ligt het zo gevoelig?
Europa wil minder afhankelijk zijn van Amerikaanse technologie. Dat geldt zeker voor kritieke infrastructuur. De Europese telecomsector wil ook niet van Starlink afhangen. Het gaat onder meer om Deutsche Telekom, Orange, Vodafone en Telefónica. Orange zou daarom samenwerking met andere operators overwegen. Dat meldt Presse-Citron.
Starlink zelf heeft grote plannen. Deutsche Telekom wil in 2028 een satelliet-naar-mobiel dienst starten met Starlink. Die zou op Starlinks eigen spectrum draaien. Starlink kreeg deze maand ook goedkeuring van de Amerikaanse FCC voor 15.000 nieuwe satellieten. Brazilië gaf toegang tot de 2 GHz-band.
SpaceX waarschuwt dat het plan de verbinding in Oekraïne kan verslechteren. Starlink speelt daar een grote rol voor burgers en militairen. Of het plan echt gevolgen heeft voor Oekraïne, staat niet vast.
De Oekraïne-kwestie
Er is extra spanning door een recent incident in Oekraïne. Oekraïense ambtenaren wijzen naar Musk en Trump. Zij zouden Starlink als politiek drukmiddel gebruiken. The Telegraph meldt dat Musk Trump zou hebben voorgesteld om Starlink te vertragen. Bevestiging van die lezing heb ik niet gevonden. Behandel het als beschuldiging en niet als vaststaand feit.
Het diplomatieke plaatje
Het voorstel kwam kort na een Europese akkoord over een nieuwe handelsdeal met de VS. Dat meldde Politico. Daarom kan het conflict de handelsrelatie raken. Exporteurs met veel omzet in de VS lopen het meeste risico. Dat is een analyse van beleggersnieuws en geen vaststaand gegeven.
Wat gebeurt er nu?
Het voorstel is nog niet definitief. Het Europees Parlement en de lidstaten moeten erover onderhandelen. De huidige licenties kunnen mogelijk twee jaar worden verlengd. De details over selectiecriteria en toegang liggen nog open.
Zowel Brussel als Washington kunnen dus nog bewegen. Het hangt ervan af hoe hard de Amerikaanse dreiging doorwerkt.
Twee standpunten
De VS stellen dat Europa Amerikaanse bedrijven benadeelt en investeringen afremt. Volgens hen straft Europa succesvolle techbedrijven.
De EU stelt dat ze meer Europese aanbieders wil, voor veerkracht en soevereiniteit. Satellietverbindingen zijn belangrijk voor overheden en kritieke communicatie.
Beide posities hebben een argument. Of dit een neutrale marktregel is of een beschermende maatregel, is precies de kern van het geschil.
Veelgestelde vragen
Wat heeft de VS gedreigd? Ambassadeur Puzder waarschuwde voor verwoestende vergelding tegen Europese bedrijven. Concrete maatregelen noemde hij niet.
Verbiedt de EU Starlink? Nee. Het voorstel reserveert het grootste deel van de band voor Europese partijen. Starlink kan meedingen om het open deel.
Welke frequenties zijn het? De 2 GHz MSS-band voor satelliet-naar-telefoon.
Wanneer verandert er iets? De huidige licenties lopen af in mei 2027. Eerst moeten Parlement en lidstaten het voorstel behandelen.
Heeft dit gevolgen voor Starlink in Oekraïne? SpaceX waarschuwt van wel. Of dat zo is, staat niet vast.
Conclusie
De dreiging is vooral politiek. Er is nog geen vergeldingsmaatregel genomen. Het Europese voorstel is ook nog niet beslist. De uitkomst bepaalt wie straks satelliet-naar-mobiel levert in Europa. Dat raakt soevereiniteit, handel en veiligheid tegelijk.
Transparantie: dit artikel is met behulp van AI opgesteld en gecontroleerd aan de hand van openbare bronnen. Het gaat om een lopend nieuwsonderwerp. Controleer de laatste stand voor publicatie.
-----------------------------------------------------------------------------------------------------------------------------
Bronnen: Financial Times (via InvestingLive, TeslaNorth en Dealroom), ITdaily, BNR, HBP Media, Banque des Territoires, Quotidiano.net, Telecoms.com, Startmag (met Bloomberg, Reuters en Politico), Rethink Research, Presse-Citron, Eastern Herald.
Europol: opsporingsdiensten lopen achter op digitaal bewijs
In het kort: Europese opsporingsdiensten houden de groei van digitaal bewijs niet bij. Tools, middelen en expertise lopen achter bij de technologie.
Dat is de hoofdconclusie van een nieuw rapport van Europol. Europol publiceerde het samen met de Europese Commissie op 16 oktober. Het rapport heet Digital forensics: gap analysis. Het geeft een overzicht van de gaten in de digitale forensische capaciteit in de EU. europa
Wat zegt het rapport?
Tools, middelen en expertise houden geen gelijke tel met de hoeveelheid digitaal bewijs.
Ook de vormen van digitaal bewijs worden steeds gevarieerder.
Er is een tekort aan opgeleide specialisten.
Commerciële forensische software is duur en past niet altijd.
Systemen werken slecht samen.
Bewijs komt uit smartphones, computers, clouddiensten, verbonden auto’s en IoT-apparaten. Elke bron vraagt om eigen kennis en eigen tools. forensicspot
Waar zit het probleem?
Tekort aan specialisten. Te weinig getrainde experts ondermijnt ook de samenwerking tussen lidstaten. Kleine korpsen voelen dit het sterkst.
Dure en versnipperde tools. Lidstaten gebruiken verschillende pakketten. Sommige landen gebruiken commerciële tools. Andere combineren dat met open source. Europese tools dekken slechts een deel van de behoefte.
Slechte uitwisseling. Er zijn geen gemeenschappelijke dataformaten. Ook testmethoden verschillen per land. Dat vertraagt analyse en uitwisseling van bewijs.
Nieuwe technologie. Cloud, IoT en voertuigen vragen om nieuwe forensische methoden. De rapportage noemt deze gebieden als prioriteit.
Wat stelt Europol voor?
Europol wil expertise ontwikkelen met gerichte training, van rechercheur tot rechter. Dat is breder dan alleen de politie.
Verder noemt het rapport deze stappen:
Coördineer de ontwikkeling van tools. Dat voorkomt dubbel werk.
Stel gemeenschappelijke dataformaten en testmethoden vast.
Bouw gedeelde platforms en tools als dienst.
Investeer in cloud-, IoT- en voertuigforensics.
Werk samen met onderzoekers, ontwikkelaars en fabrikanten.
Het rapport moet toekomstige acties van de Europese Commissie sturen, ook via het Fonds voor interne veiligheid. Het volgt op het EU-stappenplan voor wettelijke toegang tot data uit juni 2025. In dat stappenplan kreeg Europol de opdracht uit te groeien tot kenniscentrum voor digitale forensica.
Eerdere signalen
Het probleem is niet nieuw. Het SIRIUS-rapport van Europol en Eurojust uit 2025 liet al druk zien. Bij meer dan de helft van alle strafrechtelijke onderzoeken is grensoverschrijdend digitaal bewijs nodig. Het aantal dataverzoeken is volgens een analyse van dit rapport 3,5 keer hoger dan in 2018.
Ook kennis van nieuwe wetgeving blijft achter. Slechts 8 procent van de ondervraagde agenten kent het EU-pakket voor elektronisch bewijs goed. 40 procent kent het helemaal niet.
Wat betekent dit voor Nederland?
Nederland heeft een sterke forensische positie. Toch is het bewijs vaak grensoverschrijdend. Zwakke schakels elders in de EU raken dus ook Nederlandse zaken. Dit zijn de gevolgen:
Onderzoeken duren langer door achterstanden bij analyse.
Bewijs kan verloren gaan, omdat digitaal bewijs vluchtig is.
Zaken met cloud- of voertuigdata blijven liggen.
Rechters en officieren hebben meer technische kennis nodig.
Veelgestelde vragen
Wat is het Europol-rapport over digitale forensica?
Het is een analyse van gaten in de digitale forensische capaciteit van EU-opsporingsdiensten. Europol en de Europese Commissie publiceerden het op 16 oktober 2026.
Wat is de belangrijkste conclusie?
Tools, middelen en expertise houden geen gelijke tel met de hoeveelheid en soorten digitaal bewijs.
Welke bronnen van digitaal bewijs worden genoemd?
Smartphones, computers, clouddiensten, verbonden voertuigen en IoT-apparaten.
Wat is de oplossing volgens Europol?
Meer training, gedeelde tools, gemeenschappelijke standaarden en meer samenwerking met de industrie.
Wie betaalt de verbeteringen?
De Europese Commissie wil projecten steunen via het Fonds voor interne veiligheid.
---------------------------------------------------------------------------------------------------------------------------
Bronnen:
Apple verbiedt uitkleedapps nadrukkelijk in nieuwe App Store-regels
Apple scherpt de App Store-regels aan. AI-uitkleedapps en apps met verborgen functies riskeren verwijdering.
Samenvatting: Apple heeft op 16 oktober 2026 zijn App Review Guidelines aangescherpt. Uitkleedapps met AI zijn nu expliciet verboden. Zulke apps maken naaktbeelden van echte mensen zonder toestemming. Ontwikkelaars moeten dit actief voorkomen en verwijderen. Overtreders riskeren verwijdering uit de App Store.
Wat verandert er precies?
Apple wijzigde drie onderdelen van de richtlijnen.
Richtlijn 1.2 gaat over door gebruikers gemaakte content. Die regel dekt nu ook niet-consensuele intieme beelden. Dat geldt ook voor beelden die AI heeft gemaakt. Ook AI-apps voor het maken van content vallen nu onder deze regel. Apps moeten dit materiaal proactief voorkomen en weghalen. Ontbreken goede maatregelen, dan kan Apple de app verwijderen.
Richtlijn 2.5.19 is nieuw. Die regel richt zich op verborgen functies. Sommige apps tonen tijdens de review een onschuldige app. Na goedkeuring voegen ze dan een uitkleedfunctie toe. Dat heet bait-and-switch. Apple dreigt met verwijdering uit de App Store en het Developer Program. Apple noemt dit een verduidelijking van een bestaand verbod. Dat verbod stond eerder onder richtlijn 2.3.1.
Sectie 5 gaat over juridische regels. Het verbod op mensenhandel en kindermisbruik geldt nu breder. Het geldt ook voor alternatieve app-distributie.
Is dit echt nieuw?
Apple verbood zulke apps al eerder. Pornografisch materiaal staat al lang op de verboden lijst. Dat geldt ook voor apps die naaktbeelden van echte mensen maken. Nieuw is de expliciete naam en de plicht tot preventie.
Waarom komt Apple nu met deze regels?
De druk op Apple groeide de afgelopen maanden. In januari vond het Tech Transparency Project tientallen uitkleedapps in de App Store. In april wezen zoeksuggesties en advertenties gebruikers naar zulke apps.
In juli stuurde city attorney David Chiu een sommatie aan Apple en Google. Hij wilde dat acht apps verdwenen. Apple en Google moesten ook de band met de ontwikkelaars verbreken.
Ook Grok kwam in beeld. Gebruikers klaagden over naakte deepfakes via de Grok-chatbot van xAI. Eerder dit jaar dreigde Apple met het verwijderen van Grok. xAI voerde daarna extra beveiligingen in. Apple keurde de bijgewerkte app vervolgens goed.
Wat zegt Apple zelf?
Apple zegt apps te verwijderen en ontwikkelaarsaccounts te beëindigen. Vorig jaar hield Apple naar eigen zeggen meer dan 150.000 apps tegen. Het ging om apps met veiligheidsproblemen.
Wat zijn de kanttekeningen?
De echte test is de handhaving. Eerdere regels hielden de apps ook niet buiten de deur. AndroidPure meldt dat nog geen bericht een verwijdering onder de nieuwe regels noemt.
Veelgestelde vragen
Wat is een uitkleedapp?
Een uitkleedapp gebruikt AI om naaktbeelden van echte mensen te maken. De persoon heeft hiervoor geen toestemming gegeven. Het beeld toont niet echt hoe iemand eruitziet.
Wat kun je doen als je zo’n app ziet?
Meld de app via reportaproblem.apple.com. Apple zegt dat gebruikers daar misbruik kunnen melden.
Sinds wanneer gelden de nieuwe regels?
De richtlijnen dragen de datum 16 oktober 2026.
-------------------------------------------------------------------------------------------------------------------------
Bronnen: MacRumors: New App Store Rules Target AI Deepfakes and Nudify Apps
Office EU bouwt Europees netwerk met meer dan 600 IT-partners
Samengevat: Office EU wil een Europees alternatief voor Microsoft 365 bieden. Meer dan 600 IT-dienstverleners hebben zich gemeld als partner. Dat zei oprichter Maarten Roelfs op de ONE Conference 2026. De conferentie vond plaats in Den Haag. Het platform draait op open-source Nextcloud. Data blijft volgens Office EU binnen de EU.
In het kort
Meer dan 600 MSP’s, resellers en system integrators meldden zich aan.
Er staan 53.000 aanmeldingen op de wachtlijst.
Het platform draait op Nextcloud en is open source.
EU Drive is sinds begin september beschikbaar voor consumenten.
Zakelijke tools volgen later in oktober.
De cijfers komen van Office EU zelf.
Wat is Office EU?
Office EU is een Europese kantoorsuite op basis van Nextcloud. Het is open source en volledig Europees, zegt het bedrijf. De suite bevat EU Drive, documenten, spreadsheets en presentaties. Ook zitten EU Talk, EU Email en EU Calendar erin. Documenten zijn compatibel met .docx, .xlsx en .pptx. Oprichter Maarten Roelfs (50) komt uit de compliance-sector.
Het partnernetwerk
Meer dan 600 MSP’s, resellers en system integrators meldden zich. Zij willen het platform in hun portfolio opnemen. De bron spreekt van aanmeldingen. Voor partners belooft Roelfs aantrekkelijke marges. Partners kunnen advies, uitrol en migratie leveren. Voor migratie werkt Office EU samen met het Duitse Audriga.
De vraag naar het platform
Er staan 53.000 aanmeldingen op de wachtlijst. Roelfs rekent zakelijke aanvragen om naar 1,2 tot 1,4 miljoen licenties. Dat is zijn eigen extrapolatie op basis van organisatiegrootte. Het team telt 22 medewerkers in Nederland, Spanje, Duitsland, Zwitserland en Oost-Europa.
De uitrol
Begin september opende EU Drive voor consumenten. Later in oktober volgen document-, spreadsheet- en presentatietools voor bedrijven. In november volgt de e-mail- en communicatiesuite.
AI in de suite
Office EU integreert een open-source AI-model. Organisaties kunnen eigen modellen koppelen, zoals Mistral AI. Kiest een gebruiker een niet-Europese AI-dienst, dan volgt een waarschuwing. De waarschuwing gaat over privacy- en datarisico’s.
Waarom Europees?
Volgens Roelfs draait het niet om prijs of functionaliteit, maar om bedrijfscontinuïteit. Hij wijst op de Amerikaanse CLOUD Act. Die geeft Amerikaanse autoriteiten de mogelijkheid om gegevens op te vragen. Daarnaast kunnen geopolitieke besluiten software direct afsluiten.
Financiering
Roelfs financierde Office EU tot nu toe zelf. De eerste financieringsronde wordt volgens hem afgerond. Het bedrijf staat open voor Europese investeerders.
Achtergrond
Office EU lanceerde in maart 2026 in Den Haag. Er is ook Euro-Office, een initiatief van Nextcloud en IONOS. Euro-Office is een opensource bouwsteen. Office EU is een kant-en-klaar SaaS-platform.
Kanttekeningen
De cijfers komen van Office EU zelf. Een wachtlijst is nog geen betalende klantenbasis. Het bericht is een interview met de oprichter. In onze bronnen staan geen prijzen. Onafhankelijke tests van de suite ontbreken in onze bronnen.
Veelgestelde vragen
Wat is Office EU?
Een Europees alternatief voor Microsoft 365 en Google Workspace. Het draait op Nextcloud.
Wie is de oprichter?
Maarten Roelfs.
Wat kost Office EU?
Onze bronnen noemen geen prijzen.
Waar staat mijn data?
Volgens Office EU binnen de Europese jurisdictie.
Kan ik mijn Microsoft-bestanden gebruiken?
Ja, het platform is volgens Office EU compatibel met .docx, .xlsx en .pptx.
Conclusie
Office EU speelt in op de zorg over afhankelijkheid van Amerikaanse techbedrijven. De belangstelling is groot. Het echte bewijs volgt bij de zakelijke uitrol in oktober en november. Dan blijkt of de wachtlijst betalende klanten oplevert.
------------------------------------------------------------------------------------------------------------------------------
Bronnen:
Dutch IT Channel, Office EU bouwt aan Europees netwerk (13 oktober 2026)
Cloud Expo, Office EU bouwt Europees netwerk
Ct.nl, Office.eu wil Europees alternatief voor Microsoft 365 zijn
ICTMagazine, Office.eu nadert lancering met 30.000 aanmeldingen
Nepjournalisten uit Iran plaatsen bijna 100 artikelen met hulp van ChatGPT
Samengevat: Een netwerk van zeven verzonnen journalisten plaatste bijna 100 artikelen. De artikelen verschenen bij bestaande nieuwsmedia. Volgens OpenAI werkte het netwerk vanuit Iran. De daders gebruikten ChatGPT om teksten en voorstellen te verbeteren. De zaak toont hoe AI nepidentiteiten geloofwaardig kan maken.
In het kort
OpenAI noemt de operatie “Bogus Bylines”.
Zeven verzonnen westerse journalisten boden redacties verhalen aan.
Bijna 100 artikelen verschenen bij ongeveer twaalf media.
ChatGPT hielp bij redactie, voorstellen en reacties op sociale media.
OpenAI blokkeerde de accounts.
De opdrachtgever is niet vastgesteld.
Wat is er gebeurd?
Zeven verzonnen westerse journalisten boden redacties lange verhalen aan. De verhalen gingen over het conflict tussen de VS en Iran. Bijna 100 artikelen verschenen bij ongeveer twaalf kleine en middelgrote media. De eerste dateert van juli 2025. De laatste verschenen in september of oktober 2026.
De artikelen waren kritisch over de Amerikaanse oorlog tegen Iran. Een voorbeeldtitel stelde de morele geloofwaardigheid van het Westen ter discussie.
De rol van ChatGPT
De operators schreven hun opdrachten vooral in het Perzisch. ChatGPT redigeerde artikelen. Het verbeterde ook de voorstellen aan redacties. Na publicatie maakte ChatGPT reacties voor sociale media. Die reacties deden zich voor als reacties van lezers.
Het onderzoek toont niet dat ChatGPT alle artikelen schreef.
Wie zat erachter?
OpenAI koppelt de operatie aan accounts uit Iran. De accounts gebruikten VPN-verbindingen. OpenAI kon geen specifieke overheidsdienst aanwijzen. De activiteit leek volgens OpenAI op een commerciële opdrachtoperatie. Wie de opdrachtgever was, is niet vastgesteld. OpenAI ontdekte de operatie zelf en blokkeerde de accounts.
Hoe groot was de impact?
OpenAI beoordeelde het plaatsen van artikelen als categorie 4. Die schaal loopt van 1 tot 6. De socialmediareacties kregen categorie 2. Eerdere zaken kregen veel minder bereik. Geen van de media lijkt een groot mainstream-medium.
Waarom werkt zo’n truc?
Redacties ontvangen veel voorstellen van freelancers. Een verzonnen journalist heeft een naam, foto en schrijfstijl nodig. AI levert vloeiende teksten en overtuigende voorstellen. Taalfouten verraden nepauteurs daardoor minder snel. Een analyse stelt dat de controle op freelancers dun lijkt.
Eerdere zaken
In 2024 blokkeerde OpenAI al Iraanse accounts rond de Amerikaanse verkiezingen. Ook toen gebruikten zij ChatGPT voor nepnieuws en reacties. Dezelfde OpenAI-melding betreft ook een Russische operatie. Die gebruikte een schijnbare denktank. OpenAI beoordeelde die als eerste ooit als categorie 5.
Wat kunnen redacties doen?
Vraag een videogesprek met nieuwe freelancers.
Controleer of de auteur bestaat buiten de eigen publicaties.
Zoek de portretfoto met omgekeerd beeld zoeken.
Controleer publicatiegeschiedenis en LinkedIn-profiel.
Vraag bronnen en controleer ze.
Let op identieke formuleringen bij verschillende auteurs.
Vraag naar betaalgegevens en identiteit.
Wat kunnen lezers doen?
Controleer wie de auteur is.
Zoek naar eerdere publicaties van dezelfde naam.
Wees kritisch bij onbekende media met scherpe politieke stukken.
Lees minstens één tweede bron.
Veelgestelde vragen
Wie zat achter de nepjournalisten?
OpenAI koppelt de operatie aan accounts uit Iran. Een specifieke overheidsdienst is niet vastgesteld.
Schreef ChatGPT de artikelen?
ChatGPT hielp bij redactie en voorstellen. Het is niet aangetoond dat het alle artikelen schreef.
Bij welke media verschenen de artikelen?
Bij ongeveer twaalf kleine en middelgrote media. Geen mainstream-medium lijkt erbij.
Wat heeft OpenAI gedaan?
OpenAI blokkeerde de accounts en publiceerde de details.
Conclusie
De zaak laat zien hoe AI desinformatie goedkoper en geloofwaardiger maakt. Redacties moeten freelancers strenger controleren. Lezers moeten kritisch blijven op auteurs en bronnen. Dat geldt voor elke nieuwssite, groot of klein.
----------------------------------------------------------------------------------------------------------------------------
Bronnen:
Oekraïne legt datacenters van Russische internetgigant Yandex lam
Samenvatting: Oekraïense drones troffen binnen vier dagen drie datacenters van Yandex. Het was de derde aanval op een Yandex-locatie in vier dagen. Diensten vielen uit. Oekraïne heeft de aanvallen niet opgeëist.
Wat is er gebeurd?
Op 7 oktober viel een drone het datacenter in Sasovo aan. Daar brak brand uit en de locatie stopte volledig. Een dag later raakte een tweede locatie in de regio Kaluga schade. Dat is met 63 megawatt het grootste datacenter van Yandex in Rusland. Daarna volgde een derde aanval in Vladimir. Ook die locatie moest sluiten.
Wat is Yandex?
Yandex is de grootste Russische internetgigant. Het bedrijf biedt zoekmachines, kaarten, streaming en online winkelen. Ook bezorgdiensten en cloudopslag horen erbij. Veel Russen gebruiken die diensten elke dag. Nederlandse lezers kennen de link met ons land. In 2024 verkocht het Nederlandse Nebius Group zijn Russische Yandex-activa. De koper was een groep Russische investeerders.
Waarom zijn datacenters zo belangrijk?
Een datacenter is een gebouw vol servers. Apps en websites draaien daarop. Valt het gebouw uit, dan werkt de dienst niet meer. Yandex heeft vier grote datacenters. Twee daarvan stonden nog overeind, in Mytishchi en Vladimir. Daarvan is er inmiddels één geraakt. Het bedrijf kan verkeer verplaatsen naar andere locaties. Dat lukt maar ten dele. Er is nog een probleem. Rusland heeft bijna alle buitenlandse apps voor sociale media, streaming en berichten verboden. Russen kunnen dus niet zomaar uitwijken. Valt een Russische dienst uit, dan is er vaak geen alternatief.
Ook AI-capaciteit geraakt
Yandex bouwt aan Russische AI. Het bedrijf zou duizenden Nvidia A100-chips hebben. Een van de aangevallen locaties bevatte twee supercomputers van het bedrijf. Daarmee raakt Oekraïne ook de Russische AI-ambities.
Wraak voor aanvallen op Kyiv?
De aanvallen komen niet uit het niets. Sinds eind september raakte Rusland minstens acht grote datacenters in Kyiv. Zo’n 100.000 huishoudens hadden tijdelijk geen internet. Rusland zegt dat die locaties militaire informatie verwerkten. Het is de eerste bevestigde Oekraïense aanval op Russische data-infrastructuur sinds de invasie van 2022.
Mag dit volgens het oorlogsrecht?
Daarover bestaat discussie. Datacenters zijn vaak civiele infrastructuur. Ze kunnen ook militair nut hebben. Volgens Meduza negeren beide partijen de vraag naar legaliteit. Juristen kijken daarom naar het gebruik van elke locatie.
Politieke druk groeit
De aanvallen vallen in een gevoelige week. Poetin waarschuwde Kyiv voor een catastrofaal scenario. Trump viel Zelensky aan om zijn aanvallen op Russische olieraffinaderijen. Hij wees op dieseltekorten wereldwijd.
Veelgestelde vragen
Heeft Oekraïne de aanvallen opgeëist?
Nee. Yandex bevestigde de aanval, maar Oekraïne claimde hem niet.
Ligt het hele Russische internet nu plat?
Nee. Volgens een Russische analist kunnen aanvallen op andere aanbieders lokale storingen geven. Het gaat om bedrijven als Rostelecom, Sber, VK en Selectel. Dat is voorlopig theorie.
Welke diensten vielen uit?
Yandex meldde dat sommige diensten niet bereikbaar waren. Welke precies, is nog onduidelijk.
Wat gebeurt er nu?
Yandex beoordeelt de schade en zoekt reservecapaciteit. Verdere aanvallen zijn mogelijk.
Conclusie
De oorlog verplaatst zich naar de digitale infrastructuur. Beide kanten raken nu datacenters. Voor gewone Russen en Oekraïners betekent dat storingen in het dagelijks leven.
Bronnen: Meduza, The Moscow Times, CNBC, Al Jazeera, RT, Yahoo News, Wikipedia: Yandex
Slechte productdata maakt je webshop onzichtbaar voor AI-shopping
Samenvatting: Driekwart van de webwinkels is niet klaar voor AI-shopping. Bij 77 procent is de productdata niet goed genoeg voor Google Gemini en AI Mode. Minder dan 1 procent scoort goed. Begrijpt een AI-assistent je product niet, dan raadt hij het ook niet aan.
Wat is AI-shopping?
AI-shopping is zoeken en kopen via een AI-assistent. De klant stelt een vraag in gewone taal. De assistent kiest daarna producten en vergelijkt ze. De klant ziet vaak geen productpagina meer. oogle bouwt deze functie in Gemini en AI Mode. Gemini leest de vraag van de shopper. De Shopping Graph levert de productdata voor de resultaten.
Hoe groot is de Shopping Graph?
Volgens Google bevat de Shopping Graph meer dan 50 miljard productvermeldingen. Elk uur worden er meer dan 2 miljard ververst. Die cijfers komen van Google zelf. Je kunt ze niet onafhankelijk controleren. Je product moet dus opvallen tussen miljarden andere. Dat lukt alleen met complete data.
Waar komt de data vandaan?
De data komt uit Google Merchant Center. Volgens Google voedt die data nu minstens zes onderdelen. Denk aan AI Mode, Gemini Shopping en virtueel passen. Google kondigde ook nieuwe “conversational attributes” aan. Die velden zijn bedoeld voor AI-assistenten. Ontbreekt een veld in je feed, dan mist de AI die informatie ook.
Wat gaat er mis bij webshops?
De fouten zitten vaak in de basis. Een ontbrekend attribuut maakt een product onvindbaar.
Apicon testte handmatig 20 Nederlandse retailers. Filters werkten niet zoals verwacht. Soms was “nvt” de enige filterwaarde. Producten met het label “vrij van lactose” hoorden niet automatisch bij “geschikt bij lactose-intolerantie”. Het onderzoek was een steekproef. Het was geen scan van het hele assortiment. De webshop zelf verbergt zulke fouten vaak. Bouwers vangen ontbrekende kleuren op met “Overig” of “Niet gespecificeerd”. Een productfeed of AI-omgeving kent die correctie niet. Ook Merchant Center geeft vaak fouten. Bij middelgrote accounts zit 10 tot 20 procent van de catalogus in een foutstatus.
Waarom raakt dit je omzet?
AI-assistenten beslissen steeds vaker mee over de aankoop. Google rondt in Search, AI Mode en Gemini al af te rekenen op winkelsites. De klant stelt maat, kleur en maximumprijs in. Google vult het winkelmandje en betaalt. Een IBM-onderzoek van januari 2026 meldt dat 45 procent van de consumenten AI gebruikt tijdens de aankoopreis. Je volgende klant ziet je site misschien nooit. Je productdata moet dan het werk doen. Goede rankings in gewone zoekresultaten helpen niet vanzelf. Een merk op pagina één kan toch bijna onzichtbaar zijn in AI-resultaten.
Wat kun je nu doen?
Begin met een audit van je productfeed. Pak daarna de basis aan.
Controleer Merchant Center. Los fouten en afgekeurde producten op.
Vul alle attributen in. Denk aan kleur, maat, materiaal en merk.
Gebruik echte waarden. Vermijd “Overig”, “nvt” en lege velden.
Voeg GTIN’s toe. Zo herkent Google het exacte product.
Schrijf duidelijke beschrijvingen. Noem gebruik, doelgroep en eigenschappen.
Gebruik schema-markup. Zet productdata ook gestructureerd op de pagina.
Ververs je data. Producten in Merchant Center verlopen na 30 dagen zonder update.
searchlab
Test met een AI-assistent. Stel vragen over je eigen producten. Kijk wat de AI antwoordt.
Veelgestelde vragen
Wat betekent een slechte score voor AI-shopping?
AI-assistenten kunnen je product dan niet goed lezen. Ze tonen of adviseren het minder snel.
Welke data is het belangrijkst?
Complete en consistente attributen. Denk aan categorie, kleur, maat, materiaal en GTIN.
Is dit alleen een probleem voor grote webshops?
Nee. Ook kleine winkels staan in de Shopping Graph. Hun data moet net zo goed kloppen.
Waar begin ik?
Begin in Merchant Center. Kijk naar fouten, ontbrekende velden en verlopen producten.
Conclusie
AI kiest op basis van data. Slechte data betekent minder zichtbaarheid. Bijna alle webshops hebben hier werk te doen. Wie nu zijn feed op orde brengt, loopt voor op de rest.
------------------------------------------------------------------------------------------------------------------------------------
Bronnen: Channable (Google AI Mode for Shopping), SearchLab (productfeed-statistieken 2026), Paz.ai (Google product data infrastructure), Velou (State of Product Data in Ecommerce), Apicon via Emerce (test bij 20 Nederlandse retailers), Under30CEO (agentic commerce).
Mozilla waarschuwt: Canadese wet Bill C-22 bedreigt encryptie
Kort antwoord: Mozilla, de maker van Firefox, waarschuwt voor het Canadese wetsvoorstel Bill C-22. Volgens Mozilla kan de wet bedrijven dwingen om zwakke plekken in hun systemen te bouwen. Dat treft de privacy van mensen in Canada en daarbuiten. De Canadese regering zegt dat de wet encryptie niet wil breken.
Wat is Bill C-22?
Bill C-22 heet ook de Lawful Access Act. Het is een Canadees wetsvoorstel over toegang tot digitale gegevens. Aanbieders van elektronische diensten moeten technische mogelijkheden bouwen en onderhouden. Daarmee kunnen politie en inlichtingendienst CSIS gegevens uit communicatie verkrijgen.
De wet kent twee delen. Deel 1 bevat smallere onderzoeksmaatregelen, zoals bevelen voor abonneegegevens. Deel 2 is het omstreden deel. Dat deel legt aanbieders technische verplichtingen op.
Wat zegt Mozilla?
Mozilla sprak zich uit via Christian Sadilek, senior principal software engineer. Hij sprak op een evenement van de Canadian Internet Society. Volgens hem kan de aangepaste wet bedrijven dwingen om zwakke plekken in hun systemen te brengen. Mozilla werkt met open source. Volgens Sadilek kan Mozilla geen geheime toegang inbouwen zonder het vertrouwen van gebruikers en gemeenschap te verliezen. Daarom ziet Mozilla de wet in huidige vorm als een bedreiging.
Waarom raakt dit encryptie?
Encryptie beschermt berichten en bestanden tegen onbevoegden. Criticasters vrezen dat de wet dit beschermingsniveau uitholt. De term “systemic vulnerability” is vaag omschreven. Het begrip “encryptie” is niet gedefinieerd. Ook de ministeriële bevoegdheden zijn een zorg. De minister van Openbare Veiligheid kan geheime bevelen geven aan zogeheten kernaanbieders. Die aanbieders moeten dan bepaalde mogelijkheden bouwen. Een tweede punt is metadata. De wet maakt regels mogelijk om metadata tot een jaar te bewaren. Metadata laat zien wie met wie contact had, wanneer en vanaf waar. De inhoud van het bericht zit er niet in.
Wat zegt de Canadese regering?
De regering noemt de wet “encryption neutral”. Minister Gary Anandasangaree zegt dat de wet geen bedrijven wil dwingen om encryptie te breken. Volgens de regering moeten aanbieders technisch kunnen meewerken als politie of CSIS al een wettelijke bevoegdheid heeft.
Welke wijzigingen zijn er doorgevoerd?
De wet is tijdens de behandeling aangepast. Er kwam een bepaling dat een aanbieder alleen hoeft te ontsleutelen als hij de encryptie leverde en de sleutel heeft. Ook kwam er een kortere maximale bewaartermijn voor metadata. Geheime ministeriële bevelen gelden maximaal twee jaar. Critici vinden dit te weinig. Volgens de Chamber of Progress blijven de kernbevoegdheden grotendeels gelijk. Ook Signal zegt dat de aanpassingen onvoldoende zijn om in Canada te blijven.
Wie protesteert er nog meer?
Mozilla staat niet alleen. Apple en Meta zeggen dat de wet hun encryptie kan aantasten. Signal en NordVPN waarschuwen dat ze Canada kunnen verlaten. Ook Google en DuckDuckGo uitten kritiek.
Wat betekent dit buiten Canada?
De gevolgen reiken verder dan Canada. Een bedrijf bouwt zelden een aparte versie voor één land. Een zwakke plek in een product geldt dan voor alle gebruikers. Dat is het argument van Mozilla en Signal. Ook buitenlandse aanbieders kunnen geraakt worden. De wet laat Canadese politie informatie vragen aan buitenlandse aanbieders. Denk aan grote socialemediabedrijven. Voor Europese lezers is het een herkenbaar debat. In de EU speelt een vergelijkbare discussie over toegang tot digitaal bewijs. Het spanningsveld blijft gelijk: opsporing tegenover privacy en beveiliging.
Wat is de stand van zaken?
De wet haalde op 20 april 2026 de tweede lezing. Daarna volgde de behandeling in commissie, met amendementen. Critici richten hun hoop nu op de Senaat. Het is nog niet zeker of en in welke vorm de wet wordt aangenomen.
Veelgestelde vragen
Wat is Bill C-22?
Een Canadees wetsvoorstel over toegang tot digitale gegevens. Het verplicht aanbieders om technisch mee te werken aan onderzoeken.
Wil de wet encryptie verbieden?
De regering zegt van niet. Critici zeggen dat de wet encryptie in de praktijk kan omzeilen.
Waarom maakt Mozilla zich zorgen?
Mozilla vreest verplichte zwakke plekken in producten. Dat schaadt het vertrouwen van gebruikers.
Wat is metadata?
Metadata zijn gegevens over communicatie. Het gaat om wie, wanneer en vanaf waar. De inhoud ontbreekt.
Gaat dit ook Nederlanders raken?
Indirect wel. Producten die wereldwijd gelijk zijn, kunnen zwakker worden voor alle gebruikers.
---------------------------------------------------------------------------------------------------------------------------------------
Bronnen: The Globe and Mail, CP24, CyberInsider, Chamber of Progress, Freezenet.
Minister Van Weel: OM moet grote inhaalslag maken op informatiebeveiliging
Kort antwoord: Het Openbaar Ministerie (OM) moet een grote inhaalslag maken op ict. Dat zegt minister Van Weel van Justitie en Veiligheid. Hij reageert op het rapport over de Citrix-hack van juli 2025. De beveiliging was volgens onderzoekers jarenlang onvoldoende.
Wat zegt de minister?
Minister Van Weel reageerde op 9 oktober op het rapport. Het OM moet de komende jaren een grote inhaalslag maken. Dat geldt voor de ict, inclusief de informatiebeveiliging. Volgens hem was de aandacht voor beveiliging vóór het incident onvoldoende. De commissie ziet dat het OM er nog niet is. Dit is volgens de minister pas het begin van een langer traject. Voortgang moet goed worden gemonitord, vindt hij.
Wat gebeurde er bij de Citrix-hack?
Het NCSC waarschuwde op 16 juli 2025 voor een mogelijke hack. Een dag later vond onderzoek malware op een Citrix NetScaler. Het OM haalde de systemen uit voorzorg van het internet. De aanvallers hadden minstens een kleine maand toegang tot de NetScaler. Op 20 juni 2025 kon een aanvaller inloggen met een gebruikersaccount. De logbestanden tonen geen diefstal van e-mail of mailboxdata. Door beperkte logging is de exacte toedracht onduidelijk. Het rapport sluit ander handelen van de aanvaller niet uit. In november 2025 meldde de minister geen aanwijzingen voor datadiefstal of manipulatie.
Wat concludeert de commissie?
De commissie noemt het offline halen begrijpelijk en verstandig. De beveiliging was voor de hack wel onvoldoende. Dit zijn de belangrijkste bevindingen:
Er was geen werkende monitoring op de kantoorautomatisering.
De tooling was er wel, maar niet ontsloten.
Het SOC zag niet wat er voor en na de inbreuk gebeurde.
Er was geen vast risicomanagementproces.
Dreigingsanalyse ontbrak of was gebrekkig.
De CISO had lang geen centrale positie.
Op bestuurlijk niveau ontbrak urgentie en prioriteit.
Edge devices zoals NetScaler horen tot de meest aangevallen systemen. Bescherming daarvan moet volgens de commissie topprioriteit hebben. Het incident staat volgens de commissie niet op zichzelf. Het OM kampt met verouderde systemen en weinig uitvoeringskracht. De voorzitter van het College noemde het landschap 'veel oude meuk'.
Welke maatregelen volgen er?
Het OM krijgt 50 miljoen euro per jaar extra. Dat staat in het coalitieakkoord. Een reviewboard met externe deskundigen volgt de inhaalslag. Het adviseert meerdere keren per jaar. De Auditdienst Rijk onderzoekt hoe het OM de BIO naleeft. De BIO is het basisnormenkader voor informatiebeveiliging bij de overheid. Het OM sluit aan bij SSC-ICT van de Rijksoverheid. Een datum is er nog niet. De minister bekijkt centrale regie op ict in de strafrechtketen. De monitoring op Citrix NetScaler is inmiddels aanwezig. Het OM zegt intensiever te sturen op de plannen. De commissie verwacht dat het jaren duurt. Eerst moet de ict 'brandveilig' worden. Pas daarna is echte modernisering mogelijk. Het OM werkt ook aan het vernieuwingsprogramma Emma. Dat moet aansluiten op het nieuwe Wetboek van Strafvordering. Dat treedt in april 2029 in werking.
Wat was de impact op de strafrechtketen?
Het offline halen had grote impact op het OM. Het leidde tot een achterstand van duizenden zaken. Het was ook merkbaar in het ziekteverzuim. Het OM besloot op 4 augustus 2025 weer gefaseerd online te gaan. In november 2025 was het OM weer online.
Welke lessen zijn er voor andere organisaties?
De conclusies van de commissie gelden breed. Deze punten springen eruit:
- Monitor internetgerichte systemen permanent.
- Controleer of monitoringtooling echt werkt en is ontsloten.
- Richt een vast risicomanagementproces in.
- Geef de CISO een centrale positie.
- Laat het bestuur security zichtbaar prioriteit geven.
- Leg de lessen uit incidenten vast.
Het blijft actueel. Citrix waarschuwde op 9 oktober 2026 voor een nieuw NetScaler-lek. Het heeft volgens iBestuur een impact van 9,5 op een schaal van 10. Controleer je eigen NetScaler-omgeving dus nu.
Veelgestelde vragen
Wat zegt minister Van Weel over het OM?
Het OM moet jaren inhalen op ict en informatiebeveiliging.
Wat ging er mis bij het OM?
Er was geen werkende monitoring op Citrix NetScaler. Daardoor werden verdachte activiteiten niet tijdig opgemerkt.
Hoeveel geld krijgt het OM?
50 miljoen euro per jaar extra, volgens het coalitieakkoord.
Wie houdt toezicht op de inhaalslag?
Een reviewboard met externe deskundigen. De Auditdienst Rijk onderzoekt de naleving van de BIO.
Was het offline halen van de systemen verstandig?
Ja, volgens de commissie was dat begrijpelijk en verstandig.
Zijn er gegevens gestolen?
Het onderzoek vond tot november 2025 geen aanwijzingen voor datadiefstal. Het rapport zegt dat de exacte toedracht onduidelijk blijft.
Wat is een edge device?
Een systeem aan de rand van het netwerk, zoals een VPN-gateway.
-----------------------------------------------------------------------------------------------------------------------------
Bronnen
-
Security.NL: Beveiliging ict-systemen Openbaar Ministerie was jarenlang onvoldoende
-
Security.NL: Minister: OM moet grote inhaalslag maken op informatiebeveiliging
-
Computable: Citrix-lek OM kwam door capaciteitsgebrek, 'oude meuk' en afwezige ict-monitoring
-
Dutch IT Channel: Nog geen aanwijzingen datadiefstal of manipulatie hack OM
Politie waarschuwt jongeren met AI-video voor ddos-aanvallen
Samenvatting: De politie heeft een daderpreventiecampagne gelanceerd. De video's draaien in zestien landen. Security.NL meldde de campagne op 8 oktober 2026. Projectleider is Maurice van der Stoel. Hij is interventiespecialist bij de Cyber Offender Prevention Squad. Die squad hoort bij de Eenheid Landelijke Opsporing en Interventies. Voor jongeren met digitale skills is de drempel laag. Volgens Van der Stoel wordt online zelden een norm gesteld. Offline krijgt een kind direct te horen dat duwen niet mag. Online weten jongeren daardoor niet wat de consequenties zijn.
Wat laat de video zien?
Twee jongens spelen een shooter game vanuit hun slaapkamer. De een wint, de ander verliest. De verliezer voert uit frustratie een ddos-aanval uit. De aanval legt winkels, bedrijven en ziekenhuizen plat. Even later lichten de zwaailichten van een politieauto op. De boodschap: ddos-aanvallen zijn illegaal en hebben consequenties. 'Kies het juiste pad.'
Waarom gebruikt de politie AI?
De politie gebruikte AI om het project schaalbaar te maken. De basis van de video is Engels. In elk land speelt de video in de eigen taal. Zo kan de interventie breder en effectiever worden ingezet. Het netwerk InterCOP staat voor International Cyber Offender Prevention Network. De Nederlandse politie richtte het op. Het telt inmiddels 44 leden. De Europese Unie financiert de campagne mede.
Werkt zo'n campagne?
Het Verenigd Koninkrijk hield in 2018 een vergelijkbare campagne. De Universiteit van Cambridge onderzocht het effect. Er was een correlatie met minder ddos-aanvallen in Engeland. Een correlatie is nog geen bewijs van oorzaak en gevolg. De politie doet zelf ook een wetenschappelijke data-analyse. Daarbij kijkt ze ook naar landen buiten het initiatief. Zo wil ze het effect beter kunnen meten.
Wat wil de politie van Google en andere techbedrijven?
De politie wil met Google en andere techbedrijven praten. Het doel is dat zij informatie over cybercrime verwijderen. De politie wil daar nogmaals over in gesprek. Volgens Van der Stoel is die informatie nu veel te makkelijk te vinden. Op Google vind je eenvoudig wat nodig is voor een ddos-aanval. Big tech moet volgens hem zijn platforms screenen op illegale content. 'Die barrière moet veel hoger worden.' Ook gemeenten, scholen en ouders zijn nodig, zegt Van der Stoel.
Welke vragen roept dit op?
Security.NL wijst op de vraag waar preventie ophoudt en censuur begint. Informatie over aanvallen is ook nuttig voor verdedigers. Denk aan beveiligers, onderzoekers en studenten. De bronnen noemen niet welke informatie precies weg moet. De bronnen noemen nog geen resultaten van deze campagne. De politie meldt open dat de video's met AI zijn gemaakt. Security.NL kon de video aanvankelijk niet vinden. Het zocht op het YouTube-kanaal van de eenheid.
Veelgestelde vragen
Waarom start de politie deze campagne?
Jongeren stappen makkelijk in cybercrime, zegt de politie. De campagne moet het aantal aanvallen door jongeren verminderen.
Waar is de campagne te zien?
Op YouTube, Instagram en Snapchat, in zestien landen.
Zijn de video's door AI gemaakt?
Ja. De basis is Engels. Elk land speelt de video in de eigen taal.
Wat wil de politie van Google?
Ze wil dat Google en andere techbedrijven informatie over cybercrime verwijderen.
Wat is een ddos-aanval?
Een aanval die een dienst overspoelt met verkeer. Daardoor is de dienst tijdelijk onbereikbaar.
Is een ddos-aanval strafbaar?
Ja, de politie waarschuwt voor strafrechtelijke gevolgen.
Wat is InterCOP?
Het International Cyber Offender Prevention Network. De Nederlandse politie richtte het op. Het telt 44 leden.
Wie financiert de campagne?
De Europese Unie financiert mee.
--------------------------------------------------------------------------------------------------------------------------------
Bronnen
De bronnen zijn geraadpleegd op 10 oktober 2026.
Microsoft Authenticator: back-up op Android vanaf januari 2027 alleen via Google One
Samenvatting : Microsoft past de back-up van Authenticator op Android aan. Vanaf januari 2027 kun je daarvoor geen persoonlijk Microsoft-account meer gebruiken. Android-gebruikers moeten dan Google One inzetten. Op iOS blijft alles hetzelfde en gaat de back-up naar iCloud.
Wat verandert er precies?
Op Android kon je tot nu toe back-uppen bij Microsoft. Die optie verdwijnt in januari 2027. Microsoft meldde dit op een bijgewerkte ondersteuningspagina. Een reden geeft het bedrijf niet. Ook de technische werking licht Microsoft niet toe.
Wat is Microsoft Authenticator?
Microsoft Authenticator is een app voor tweestapsverificatie. De app maakt eenmalige codes (TOTP) en kan passkeys opslaan. Met een back-up herstel je die gegevens op een nieuwe telefoon. De back-up is optioneel.
Voor wie geldt de wijziging?
Android-gebruikers die de cloud-back-up van Authenticator gebruiken.
Niet voor iPhone- en iPad-gebruikers. Zij houden iCloud.
Hoe stel je de back-up in via Google One?
Open de Google One-app op je Android-telefoon.
Tik op Back-up.
Kies Meer apparaatgegevens.
Selecteer Microsoft Authenticator.
Controleer of de back-up klaar is.
Microsoft beschrijft deze route heel kort. Nog niet iedereen ziet de optie. Een gebruiker meldde dat hij Authenticator daar niet kon vinden. Volgens Neowin komt de ondersteuning pas begin 2027.
Wat zit er in de back-up?
De back-up bevat de Authenticator-instellingen en je 2FA-accounts. Je kunt maar van één Authenticator-account tegelijk een back-up maken. Wil je wisselen van account? Zet dan eerst de oude back-up uit. Schakel de back-up daarna opnieuw in voor het nieuwe account.
Wat zijn de gevolgen?
Je hebt straks een Google-account én een Microsoft-account nodig.
De back-up telt mee voor je Google-opslag.
Elk Google-account heeft 15 GB gratis.
Zo'n back-up is naar verwachting klein.
Je vertrouwt je 2FA-gegevens dan toe aan een tweede partij.
Wat kun je nu doen?
Zet de back-up aan zodra de optie beschikbaar is.
Bewaar herstelcodes van je belangrijkste accounts offline.
Beveilig je Google-account met een sterke tweede factor.
Voeg waar mogelijk een tweede inlogmethode toe.
Test het herstel op een tweede toestel, als dat kan.
Veelgestelde vragen
Stopt Microsoft Authenticator op Android?
Nee. Alleen de back-up via een persoonlijk Microsoft-account stopt. De app blijft werken.
Wanneer gaat de wijziging in?
In januari 2027. Microsoft noemt geen exacte dag.
Geldt dit ook voor iPhone?
Nee. Op iOS blijft iCloud de back-uplocatie.
Heb ik een Google-account nodig?
Ja, als je op Android een cloud-back-up wilt. Je hebt dan een Google-account én een Microsoft-account nodig.
Wat gebeurt er met mijn bestaande back-up?
Dat zegt Microsoft niet. Regel daarom tijdig een back-up via Google One.
Waarom doet Microsoft dit?
Dat is onbekend. Microsoft geeft geen reden.
----------------------------------------------------------------------------------------------------------------------------------------
Bronnen
Microsoft-ondersteuningspagina (bijgewerkt), Neowin, Heise, ICT Magazine, TechPulse, Computer!Totaal en Windows Report.
Nederlandse organisaties pleiten voor chatcontrole en richten zich op minister Van Weel
Samengevat: Verschillende Nederlandse organisaties hebben een campagne gestart voor chatcontrole. Techbedrijven moeten dan alle communicatie van hun gebruikers controleren. De organisaties richten zich op minister Van Weel van Justitie en Veiligheid. Hij zou zich in Europa voor chatcontrole moeten inzetten.
Wat is chatcontrole?
Chatcontrole is een voorstel om communicatie op platforms te scannen. Techbedrijven zouden verplicht worden om berichten en afbeeldingen van gebruikers te controleren. Dat geldt ook voor privéberichten.
Welke organisaties voeren de campagne?
Vier organisaties staan achter de campagne:
Free a Girl
Defence for Children Nederland
Terre des Hommes
International Justice Mission
Wat willen de organisaties precies?
De organisaties willen dat techbedrijven alle afbeeldingen controleren. Het gaat om afbeeldingen die gebruikers op hun platforms uitwisselen. Die controle moet ook gelden voor end-to-end versleutelde privéberichten. Ze willen ook dat bedrijven daarbij AI inzetten.
Wie moet het regelen?
De organisaties richten zich op minister Van Weel van Justitie en Veiligheid. Zij vinden dat hij zich in Europa moet inzetten voor invoering. Chatcontrole wordt dus op Europees niveau besproken.
Waarom is dit onderwerp omstreden?
Het voorstel raakt aan twee belangen. Kinderen moeten beschermd worden tegen misbruik. Gebruikers hebben recht op privé communicatie. Bij end-to-end versleuteling kan alleen de afzender en ontvanger een bericht lezen. Controle van die berichten botst met dat principe. Tegenstanders wijzen op risico's voor privacy en veiligheid. Ook vrezen zij fouten bij automatische controle. Voorstanders vinden dat kinderbescherming zwaarder weegt. Dit debat loopt al langer in Europa.
Wat gebeurt er nu?
De campagne zet druk op de minister. Het is nog niet bekend of hij zijn standpunt aanpast. Volg het nieuws voor het vervolg.
Veelgestelde vragen
Wat is chatcontrole?
Een voorstel waarbij techbedrijven communicatie van gebruikers moeten controleren.
Wie voert de campagne?
Free a Girl, Defence for Children Nederland, Terre des Hommes en International Justice Mission.
Op wie richt de campagne zich?
Op minister Van Weel van Justitie en Veiligheid.
Wat moet er gecontroleerd worden?
Alle afbeeldingen die gebruikers uitwisselen, ook in versleutelde privéberichten.
Moet er AI worden ingezet?
Ja, de organisaties willen dat bedrijven AI gebruiken.
VS looft 10 miljoen dollar uit voor Chinese Hafnium-hacker Zhang Yu
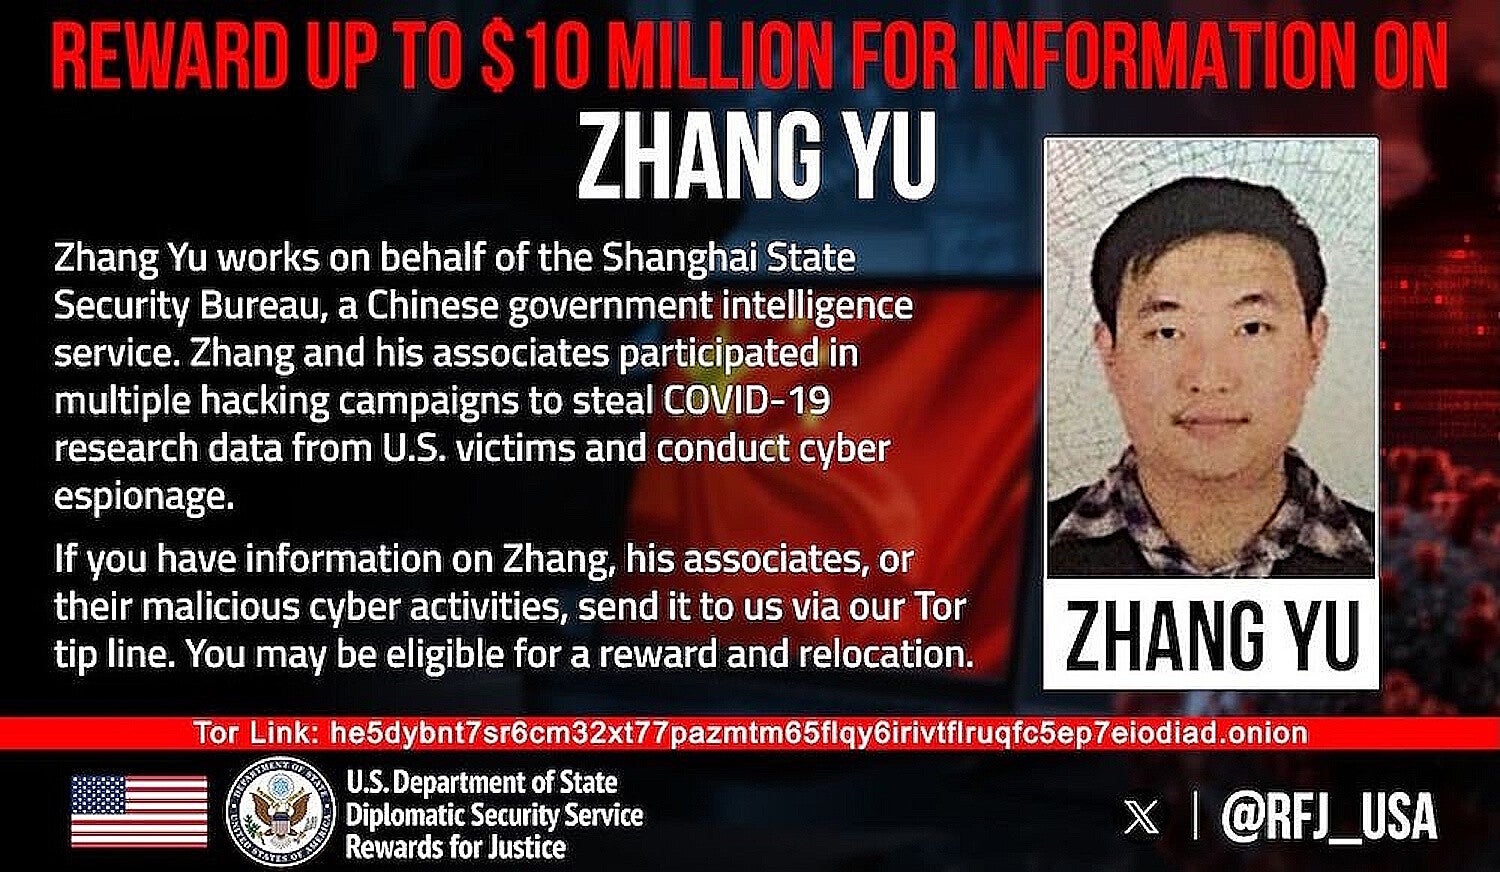
Gepubliceerd: 8 oktober 2026 | Onderwerp: cybercrimineel | Leestijd: 4 minuten
Kort samengevat: Het Amerikaanse ministerie van Buitenlandse Zaken looft maximaal 10 miljoen dollar uit. De beloning geldt voor informatie over Zhang Yu. Zhang is een Chinese staatsburger en wordt verdacht van hackcampagne Hafnium. Hij is voortvluchtig. Zijn medeverdachte zit in Amerikaanse handen.
Wie is Zhang Yu?
Zhang is 44 jaar en directeur bij Shanghai Firetech Information Science and Technology. Volgens de VS werkte hij voor het Shanghai State Security Bureau. Dat bureau is onderdeel van het Chinese ministerie van Staatsveiligheid. De VS beschuldigen hem van hacken in opdracht van een vreemde staat. Zhang ontkent niets publiekelijk. Er is geen veroordeling. Hij is verdacht, niet schuldig bevonden.
Wat is Hafnium?
Hafnium is een grote spionagecampagne. De aanvallers misbruikten kwetsbaarheden in Microsoft Exchange Server. Zo kregen ze toegang tot e-mailsystemen van organisaties. Microsoft maakte de campagne in maart 2021 openbaar. Wereldwijd raakten duizenden computers besmet.
Wat zijn de beschuldigingen?
Justitie maakte in juli 2025 een aanklacht met negen punten openbaar. Daarin staan Zhang en Xu Zewei. Zij zouden begin 2020 Amerikaanse universiteiten hebben gehackt. Het ging om onderzoek naar covid-19-vaccins, behandelingen en testen. Ook een advocatenkantoor was doelwit. De hacks liepen volgens justitie van februari 2020 tot juni 2021.
Wat doet Rewards for Justice?
Rewards for Justice is een programma van het Amerikaanse ministerie van Buitenlandse Zaken. Het bestaat sinds 1984. Het programma betaalde al meer dan 250 miljoen dollar aan ruim 125 mensen. De beloning is aangekondigd op woensdag 7 oktober 2026.
Wat gebeurt er met Xu Zewei?
Italiaanse politie arresteerde Xu in juli 2025 in Milaan. In april 2026 werd hij aan de VS uitgeleverd. Hij verscheen al voor een rechtbank in Houston.
Conclusie
De beloning toont de Amerikaanse inzet tegen staatshackers. Zhang blijft vermoedelijk in China. Een uitlevering is daarom onwaarschijnlijk. Toch kan de beloning druk opbouwen.
---------------------------------------------------------------------------------------------------------------------------------------
Bronnen: The Record, SecurityWeek, Security Affairs, The Cyber Express.
Politie haalt malafide proxydienst met 178.000 besmette apparaten offline
Kort antwoord: De politie heeft een malafide proxydienst offline gehaald. De dienst draaide op bijna 178.000 apparaten met malware. Honderden apparaten stonden in Nederland. Het Openbaar Ministerie en The Shadowserver Foundation werkten mee.
Wat is er gebeurd?
Team Cybercrime Noord-Holland deed het onderzoek. Deze week haalde de politie servers offline. Die servers stonden bij diverse hostingpartijen. Daarop draaide de malafide proxydienst. De politie sluit niet uit dat er meer acties volgen.
Wat is een proxydienst?
Een proxydienst leidt je internetverkeer om via een ander IP-adres. Websites zien dan niet jouw eigen adres. Dat helpt als je privacy belangrijk vindt. Criminelen gebruiken dit ook. Zo blijven ze moeilijk te herleiden.
Wat maakte deze dienst malafide?
Het netwerk bestond uit bijna 178.000 besmette apparaten. Die apparaten stonden verspreid over de hele wereld. De eigenaren wisten niet dat hun apparaat meedeed. Gebruikers van de dienst maakten via deze apparaten verbinding met internet. Het verkeer leek daardoor afkomstig van gewone mensen en bedrijven.
Welk risico lopen de eigenaren?
Criminelen konden de dienst gebruiken voor online misdaad. Het IP-adres van de eigenaar kwam dan in de sporen terecht. Opsporingsdiensten konden dat adres onterecht als verdacht aanmerken. Onschuldige burgers en bedrijven kwamen zo mogelijk in beeld. De politie wilde dat voorkomen.
Hoeveel Nederlandse apparaten waren besmet?
Honderden apparaten stonden in Nederland. De politie noemt geen exact aantal. Ook noemt de politie de naam van de dienst niet.
Wie werkten er samen?
De politie werkte samen met het Openbaar Ministerie. Ook The Shadowserver Foundation deed mee. Shadowserver is een non-profitorganisatie. Zij volgt dreigingen op internet en waarschuwt getroffen netwerken.
Wat betekent dit voor de aanpak van cybercrime?
De politie bestrijdt cybercrime op meer manieren dan opsporing alleen. Ze brengt data bij elkaar en analyseert die. Ze werkt samen met partners in binnen- en buitenland. Zo verstoort ze de werkwijze van criminelen. Het doel is slachtoffers voorkomen.
Hoe voorkom je dat jouw apparaat meedoet?
Dit is algemeen advies en komt niet van de politie.
Installeer updates direct, ook op routers en slimme apparaten.
Wijzig standaardwachtwoorden meteen na aanschaf.
Gebruik sterke en unieke wachtwoorden.
Zet tweestapsverificatie aan waar dat kan.
Installeer apps alleen uit officiële winkels.
Verwijder apparaten die je niet meer gebruikt.
Let op onverklaarbaar hoog dataverbruik of een trage verbinding.
Veelgestelde vragen
Wat is een botnet?
Een botnet is een netwerk van besmette apparaten. Criminelen sturen die apparaten op afstand aan.
Kan mijn IP-adres onterecht verdacht zijn?
Ja, dat kan. Als criminelen jouw apparaat misbruiken, lijkt hun verkeer van jou te komen.
Is een proxydienst altijd illegaal?
Nee. Een proxydienst is op zich legaal. Het wordt illegaal als de dienst besmette apparaten zonder toestemming gebruikt.
Komen er meer acties?
Mogelijk wel. De politie meldt dat er de komende tijd meer kunnen volgen.
----------------------------------------------------------------------------------------------------------------------------------------
Bron: Politie.nl, “Politie haalt malafide proxydienst offline”, 8 oktober 2026.
Rapport: beveiliging OM was jarenlang onvoldoende vóór hack
Kort antwoord: De beveiliging van de ICT-systemen van het Openbaar Ministerie (OM) was onvoldoende vóór de hack van de zomer van 2025. Op de kantoorautomatisering draaide geen werkende monitoring. Dat concludeert de Commissie evaluatie ICT-inbreuk Openbaar Ministerie onder leiding van Jaap Smit.
security
Wat concludeert de commissie?
De commissie stelt dat het OM te weinig maatregelen had genomen om zijn systemen te beveiligen. Het rapport heet “Van ‘brand meester’ naar ‘brandveilig’”. Het ging op 8 oktober naar de Tweede Kamer. Het probleem lag vooral bij Citrix NetScaler, een netwerkbeveiligingsoplossing. Cruciale systemen draaiden jarenlang zonder monitoring. Er waren wel plannen om dit te verbeteren.
Waarom ontbrak de monitoring?
Er was tooling aanwezig, maar die was niet ontsloten. Er was dus geen monitoring en logging van de kantoorautomatisering. Dat gold ook toen het NCSC een waarschuwing stuurde. De commissie noemt ook beperkte uitvoeringskracht en achterstallig onderhoud. Die problemen waren al jaren bekend. Ze werden niet aangepakt. Daarnaast was er geen vast risicomanagementproces. Het College van procureurs-generaal analyseerde en accepteerde risico’s daardoor onvoldoende.
Wat gebeurde er tijdens de hack?
De aanvallers plaatsten uiterlijk 19 juni 2025 een verborgen achterdeur. Een dag later logden ze in met een gebruikersaccount. Ze hadden bijna een maand toegang.
OM-hack: systemen waren jarenlang onvoldoende beveiligd +2
Het OM haalde in juli alle systemen van het internet. Dat gebeurde na een tip van het Nationaal Cyber Security Centrum (NCSC). De commissie noemt dit de juiste stap.
Weten we precies wat er is gebeurd?
Nee. Door de beperkte logging kan het rapport de exacte toedracht niet vaststellen. De aanvaller kan dus ook andere handelingen hebben uitgevoerd.
Wie zat er achter de aanval?
Er zijn aanwijzingen voor een partij die aan een statelijke actor is gelieerd. De commissie noemt geen land.
Is er data gestolen?
Het OM ziet geen aanleiding om te denken dat informatie is meegenomen. Volgens het OM is de hoogbeveiligde omgeving niet gecompromitteerd. Door de beperkte logging blijft volledige zekerheid uit.
Wat zegt het OM zelf?
Het College onderschrijft dat de monitoring eerder op orde had moeten zijn. Het OM wijst erop dat het al vóór de hack verbeteringen had gestart. Volgens het OM is er nu een solide monitoringsysteem. Dat systeem zou verdachte activiteiten veel sneller opsporen.
Wat moet er nog gebeuren?
Het duurt nog ruime tijd voordat de systemen “brandveilig” zijn. Er is nog veel preventief werk nodig. Bij sommige ketenpartners zijn achterstanden nog niet ingelopen. De onderzoekers noemen de koers goed, maar de plannen nog niet concreet genoeg. Een passage over de huidige beveiliging is onleesbaar gemaakt. Een commissie volgt de verbetering en rapporteert meerdere keren per jaar.
Welke les trekken andere organisaties?
Dit speelt ook buiten het OM. Monitoring op randapparatuur is geen luxe. Volgens de commissie is elke Citrix NetScaler permanent kwetsbaar voor zerodaylekken. Zonder logging merk je een inbraak te laat. Je kunt de schade dan ook niet reconstrueren.
Drie punten springen eruit:
Zet beschikbare monitoringtools ook echt aan.
Richt een vast risicomanagementproces in.
Los achterstallig onderhoud op voordat het misgaat.
Veelgestelde vragen
Wat is de Commissie evaluatie ICT-inbreuk OM?
Een onafhankelijke commissie onder leiding van Jaap Smit. Ze onderzocht de hack bij het OM in de zomer van 2025.
Wat is Citrix NetScaler?
Een netwerkbeveiligingsoplossing van Citrix. Organisaties gebruiken die onder meer voor toegang op afstand.
Wat is monitoring?
Het vastleggen en bewaken van activiteit op systemen. Zo ontdek je verdachte handelingen op tijd.
Waarom is logging zo belangrijk?
Logs laten zien wat een aanvaller deed. Zonder logs blijft de toedracht onduidelijk.
Is het OM nu veilig?
Het OM zegt dat de monitoring is verbeterd. De commissie vindt dat er nog werk ligt.
---------------------------------------------------------------------------------------------------------------------------------------
Bronnen: Security.NL, Computable, TPO, RD.nl, Cloud Expo
Android Auto waarschuwt Android 10-gebruikers: einde van ondersteuning lijkt nabij
Samenvatting: Gebruikers met Android 10 krijgen waarschuwingen dat Android Auto binnenkort niet meer werkt op hun telefoon. Google heeft de wijziging nog niet aangekondigd. Android 11 lijkt de nieuwe minimumeis te worden. Het gaat om miljoenen toestellen.
Wat is er aan de hand?
Android Authority meldde de waarschuwing op 5 oktober, na berichten op Reddit. De melding luidt dat de telefoon niet langer wordt ondersteund. Het toestel kan niet updaten naar de vereiste Android-versie. Android Auto zou daarom uiteindelijk stoppen met werken. De melding verschijnt zodra de telefoon met de auto verbindt.
Android Auto May Drop Android 10 Phones: Galaxy S9 and Note 9 Included +2
Is dit officieel?
Nee, Google heeft niets bevestigd. De supportpagina's noemen nog Android 9 als minimum voor bedraad gebruik. Voor draadloos Android Auto geldt meestal Android 11 of hoger. De melding kan een fout zijn of een vroege waarschuwing. Er is geen bewijs dat Android Auto al breed is uitgevallen.
Welke telefoons zijn getroffen?
Het gaat om toestellen die niet verder kwamen dan Android 10. Gebruikers van de Galaxy Note 9, Galaxy S9 en Sony Xperia XZ2 Compact zagen de melding. Ook de Galaxy A50 en A80 lopen risico. Telefoons met Android 9 kregen deze waarschuwing nog niet. Eén bron noemt wel Android 9 en 10 samen. Andere bronnen bevestigen dat niet.
Wat gebeurde er eerder?
Google stopte in 2022 met Android 8 en ouder. In 2024 werd Android 9 het minimum. Nu lijkt Android 10 aan de beurt. Google zou dan twee versies tegelijk overslaan.
Wat kunnen gebruikers doen?
Controleer of er een update naar Android 11 beschikbaar is.
Wacht op een officiële aankondiging van Google.
Koop nu nog geen nieuwe telefoon.
Een vervanging is op basis van alleen de waarschuwing niet nodig. Kan het toestel niet updaten, dan blijven een nieuwere telefoon of een betrouwbare custom ROM over.
Veelgestelde vragen
Stopt Android Auto op Android 10?
Dat is nog niet bevestigd. De waarschuwing wijst wel die kant op.
Welke Android-versie is straks nodig?
Waarschijnlijk Android 11. Google bevestigt dit nog niet.
Werkt Android Auto nu nog op Android 10?
Ja, voor zover bekend wel. Er zijn geen meldingen van een algemene storing.
Geldt dit ook voor draadloos Android Auto?
Draadloos vraagt al Android 11 of hoger.
Conclusie
De waarschuwing is echt, maar de wijziging is nog niet officieel. Gebruikers met Android 10 kunnen beter hun updatemogelijkheden controleren. Een officieel bericht van Google moet duidelijkheid brengen.
---------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------
Bronnen: Android Authority, TechRepublic, SamMobile, Android Headlines, PCQuest en AndroidPure (5–7 oktober 2026).
FBI pakt vermoedelijke ontwikkelaar van Ploutus-malware voor geldautomaten op
Samenvatting: De FBI heeft de vermoedelijke ontwikkelaar van de Ploutus-malware opgepakt. Het gaat om de 50-jarige Venezolaan Anibal Alexander Canelon Aguirre. Hij pleitte onschuldig bij een federale rechtbank in Nebraska. Met Ploutus kunnen criminelen geldautomaten leegroven. Dit heet jackpotting.
Wie is de verdachte?
Hij staat ook bekend als "Prometheus" en "The Engineer". In maart 2026 kwam hij op de FBI-lijst Ten Most Wanted. Hij was de eerste cybercrimineel op die lijst. Hij werd gepakt in Venezuela en naar de VS overgebracht. Op 2 oktober verscheen hij voor de rechter.
FBI Top 10 fugitive accused of ATM cyberattacks appears in U.S. court - UPI.com +4
Wat is jackpotting?
Jackpotting is een aanval op geldautomaten met malware. De malware dwingt de automaat om geld uit te geven zonder een rekening te debiteren. Een pinpas is daarbij niet nodig. De geldcassettes worden zo leeggehaald.
Newsweek
Wat is Ploutus?
Ploutus is malware die speciaal voor jackpotting is gemaakt. Volgens Justitie bevat de code bescherming tegen reverse engineering en debuggen. Andere bestanden verwijderen de malware om de inzet te verbergen. Onderzoekers kunnen de code daardoor lastig analyseren.
Wat is de rol van Tren de Aragua?
De verdachte zou een leider zijn van jackpotting-activiteiten van de Venezolaanse bende Tren de Aragua. De bende pleegt ook drugs- en wapenhandel, ontvoering, roof en afpersing. De aanvallen troffen 47 Amerikaanse staten, Washington D.C. en andere landen. De zaak loopt sinds minstens januari 2024.
FBI Top 10 fugitive accused of ATM cyberattacks appears in U.S. court - UPI.com +3
Wat betekent dit voor banken?
De arrestatie raakt het netwerk, maar lost het probleem niet op. Banken moeten jackpotting blijven monitoren en beveiligingsmaatregelen voor geldautomaten toepassen.
offseq
Veelgestelde vragen
Wie is Anibal Alexander Canelon Aguirre?
Hij is een 50-jarige Venezolaan. Hij wordt verdacht van het ontwikkelen van Ploutus.
Wat is Ploutus?
Ploutus is malware voor jackpotting. Het laat geldautomaten geld uitgeven.
Is de verdachte al veroordeeld?
Nee. Hij pleitte onschuldig. Het proces moet de beschuldigingen nog bewijzen.
Wat is jackpotting?
Het is een aanval waarbij een geldautomaat zonder rekeningafschrijving geld uitgeeft.
Conclusie
De arrestatie is een zware klap voor een grote jackpotting-operatie. De beschuldigingen zijn nog niet bewezen. De bende en de malware blijven mogelijk actief.
----------------------------------------------------------------------------------------------------------------------------------------
Bronnen: Amerikaans ministerie van Justitie, SecurityWeek, UPI en Newsweek (2–6 oktober 2026).
Kabinet kiest Europese ID-wallet voor leeftijdsverificatie, maar haalt deadline 2026 niet
Samenvatting :Het kabinet kiest een publieke Europese ID-wallet voor online leeftijdsverificatie. Invoering dit jaar is niet haalbaar. Dat schrijft staatssecretaris Aerdts van Digitale Economie aan de Tweede Kamer. De Europese Commissie streefde naar een systeem eind 2026. Volgens het kabinet zijn er te veel juridische, technische en organisatorische drempels.
Wat schrijft het kabinet?
Het kabinet wil leeftijdsverificatie bouwen in de publieke Europese ID-wallet. Die heet de Europese Digitale Identiteit-wallet, kortweg EDI-wallet. Daarnaast komen er erkende betrouwbare derde partijen. Die partijen moeten aan eisen voor veiligheid en privacy voldoen. Zo houdt niet één partij alle leeftijdsgegevens in handen. Gebruikers krijgen ook keuzevrijheid.
Waarom haalt Nederland eind 2026 niet?
De Europese Commissie stelde eind 2026 als streefdatum. Het kabinet noemt die datum niet realistisch voor Nederland. Er zijn te veel juridische, technische en organisatorische drempels. Het kabinet onderzoekt nu hoe de technische oplossing eruit moet zien. Ook onderzoekt het hoe snel dit kan.
Hoe werkt leeftijdsverificatie met een wallet?
De Europese Commissie liet een open source leeftijdsverificatie-app bouwen. Die app heet in Brussel de mini-wallet. Ze gebruikt dezelfde techniek als de Europese ID-wallet. Gebruikers tonen daarmee dat ze oud genoeg zijn. Ze delen geen naam of geboortedatum met de website. Volgens id.nl is de app sinds april 2026 technisch af.
Waarom wil het kabinet leeftijdsverificatie?
Het kabinet wil een minimumleeftijd voor sociale media. Dat geldt zolang sociale media niet veilig genoeg zijn. Het kabinet steunt de aanbevelingen van een panel van Von der Leyen. Dat panel vindt een minimumleeftijd voor sociale media nodig. Eerder steunde het kabinet een Europese minimumleeftijd van 15 jaar. Dat gold voor sociale media die onvoldoende veilig zijn.
Welke privacyrisico's ziet het kabinet?
Het kabinet erkent dat leeftijdscontroles ingrijpend zijn. Alle gebruikers krijgen er immers mee te maken. De meeste methoden vragen om persoonsgegevens of identiteitsbewijzen. Dat brengt risico's mee voor privacy en gegevensbeveiliging. De controle mag alleen de leeftijdsgrens vaststellen. Ze mag geen middel worden voor bredere identificatie. Ze mag ook geen permanente monitoring van gebruikers worden.
Controle op gedrag of algoritmes lijkt minder ingrijpend. Volgens het kabinet is dat vaak niet zo. Zulke methoden analyseren voortdurend hoe iemand zich online gedraagt. Ze kunnen ook tot foutieve conclusies leiden.
Is de Europese ID-wallet verplicht?
Nee, het gebruik van de Europese ID-wallet is vrijwillig. De wallet is één van de middelen voor leeftijdsverificatie. Dat stelde staatssecretaris Aerdts eerder al. Volgens de Europese verordening is de wallet gratis voor burgers.
Wat doen andere landen?
De Europese Commissie wil eind 2026 een systeem in alle lidstaten. Dat kan een losse app zijn of onderdeel van de wallet. Zeven landen werken al met de Europese blauwdruk. Dat zijn Cyprus, Denemarken, Frankrijk, Griekenland, Ierland, Italië en Spanje. Nederland hoorde daar volgens id.nl niet bij.
Lidstaten moeten uiterlijk eind 2026 minstens één ID-wallet aanbieden. Dat staat in Verordening (EU) 2024/1183.
Wat is nog onduidelijk?
Wanneer leeftijdsverificatie in de wallet beschikbaar komt
Welke partijen als erkende derde partij gelden
Of en wanneer er een minimumleeftijd voor sociale media komt
Hoe ver de Nederlandse wallet zelf al is
Veelgestelde vragen
Wat wil het kabinet met de Europese ID-wallet?
Het kabinet wil online leeftijdsverificatie bouwen in de publieke Europese ID-wallet. Erkende derde partijen kunnen een vergelijkbare dienst aanbieden.
Waarom haalt Nederland de deadline van eind 2026 niet?
Volgens het kabinet zijn er te veel juridische, technische en organisatorische drempels. Het kabinet brengt nu in kaart hoe snel het wel kan.
Moet ik de Europese ID-wallet gebruiken?
Nee. Het gebruik is vrijwillig. De wallet is één van de middelen om je leeftijd aan te tonen.
Deel ik mijn identiteit bij leeftijdsverificatie?
Het doel is van niet. Je toont alleen dat je oud genoeg bent. Je geeft geen naam of geboortedatum door aan de website.
Wat is de mini-wallet?
Zo noemt Brussel de Europese leeftijdsverificatie-app. Ze gebruikt dezelfde techniek als de Europese ID-wallet.
--------------------------------------------------------------------------------------------------------------------------------
Bronnen
Security.NL (bericht over de Kamerbrief van staatssecretaris Aerdts, 5 oktober 2026), Security.NL (eerder bericht over de vrijwilligheid van de wallet), id.nl, Europese Commissie (vertegenwoordiging in Nederland), Verordening (EU) 2024/1183.
LPG Group verkoopt gestolen Flink-data na mislukte afpersing.
Samenvatting : Hackersgroep LPG Group biedt gestolen Flink-gegevens te koop aan.
De groep claimt gegevens van een miljoen klanten en ruim 10.000 medewerkers.
Afpersing van klanten leverde volgens RTL Nieuws niets op.
Het grootste risico voor klanten is nu phishing.
Betaal niet aan afpersers.
Wat is er aan de hand?
Flink bevestigde op 25 september 2026 een datalek. De hackers kwamen binnen via het account van een voormalige medewerker. Een groep die zich LPG Group noemt, claimt de daders te zijn.
welingelichtekringen. De groep is nieuw. Flink is het eerste bekende slachtoffer. De herkomst van de groep is nog niet bekend.
Welke gegevens zijn gestolen?
Volgens Flink gaat het om namen, e-mailadressen, postadressen en telefoonnummers. Bij een deel van de klanten is ook bezorginformatie gelekt. Denk aan verdieping, deurbelnaam en bezorginstructies. Wachtwoorden, betaalgegevens en bankgegevens zijn volgens Flink niet getroffen. RTL Nieuws zag ook bestelinformatie. De data loopt van maart tot en met september. Er staan ook Duitse klanten in.
Hoeveel mensen zijn getroffen?
LPG Group claimt gegevens van een miljoen klanten en ruim 10.000 medewerkers. Eerder sprak de groep over 13.000 medewerkers. Flink heeft de aantallen niet bevestigd. RTL Nieuws zegt de data te hebben gecontroleerd. Meerdere klanten bevestigden hun eigen gegevens. Flink heeft naar eigen zeggen anderhalf miljoen klanten in Nederland.
Hoe verliep de afpersing?
De groep stuurde klanten een afpersingsmail. Ze eisten 0,005 ether per persoon. Dat is ongeveer 11,80 euro. Wie betaalde, zou niet op het dark web belanden. Volgens RTL Nieuws verwachtte de groep minimaal 235.000 euro. Niemand betaalde. De groep eiste volgens de mails ook 100 ether van Flink. Dat is ongeveer 238.000 euro. Cybernews noemt dit triple extortion. Daarbij worden bedrijf, klanten en medewerkers tegelijk afgeperst.
Waarom verkopen de hackers de data nu?
Afpersing leverde niets op. Daarom proberen de criminelen de data nu te verzilveren. Ze bieden de gegevens aan de hoogste bieder aan. Een koper kan de data gebruiken voor oplichting. Een crimineel kan de data ook bewaren of doorverkopen. Betalen had dus nooit zekerheid gegeven.
Wat is nu het risico voor jou?
Het grootste risico is phishing. Oplichters kennen nu je naam, adres en bestelgeschiedenis. Een bericht met jouw gegevens is geen bewijs van echtheid. Dat geldt ook voor een bericht dat je deurbelnaam kent.
Wat kun je nu doen?
Betaal niet. Flink, Northwave en de politie raden betalen af. Bewaar de afpersingsmail als bewijs.
Doe aangifte bij de politie. Wees alert op mails, sms'jes en telefoontjes uit naam van Flink.
Klik niet op links in verdachte berichten. Open Flink zelf via de app of de bekende website.
Wijzig je wachtwoord als je het ergens hergebruikt.
Wat doet Flink?
Flink blokkeerde de toegang direct. Het bedrijf voegde beveiligingsmaatregelen toe en schakelde experts in. Flink meldde het lek bij toezichthouders en deed aangifte. Er is ook kritiek. Flink stuurde pas bijna vijf uur na de afpersingsmails een bericht. Meerdere klanten zeggen niet rechtstreeks geïnformeerd te zijn. De AVG vraagt in beginsel een melding binnen 72 uur. Bij hoog risico moeten ook betrokkenen worden geïnformeerd.
Wat kunnen bedrijven hiervan leren?
Het lek begon bij een account van een oud-medewerker. Blokkeer accounts van vertrekkende medewerkers direct. Gebruik meerfactorauthenticatie. Controleer ook oude accounts regelmatig.
Veelgestelde vragen
Is Flink gehackt?
Ja. Flink bevestigde op 25 september 2026 een datalek.
Welke gegevens zijn gestolen?
Namen, e-mailadressen, postadressen en telefoonnummers. Ook bestel- en bezorginformatie.
Zijn mijn wachtwoord en betaalgegevens gestolen?
Volgens Flink niet. Het bedrijf heeft hierover geen verdere details gedeeld.
Moet ik de afpersers betalen?
Nee. Betalen geeft geen garantie dat je gegevens verdwijnen.
Hoe weet ik of mijn gegevens zijn gestolen?
Een afpersingsmail met je naam wijst daarop. Ook zonder mail kunnen je gegevens zijn gestolen.
Wat is triple extortion?
Daarbij worden bedrijf, klanten en medewerkers tegelijk afgeperst.
------------------------------------------------------------------------------------------------------------------------------------------------------------
Bronnen
ICT Magazine, "Gestolen dataset van Flink-klanten te koop op dark web"
NL Times, 5 oktober 2026
NL Times, 25 september 2026
Tweakers, via Headliner.nl
IBGids, "Boodschappendienst Flink getroffen door datalek en afpersingsmails"
Welingelichte Kringen, 25 september 2026
Welingelichte Kringen, "Flink-klant en een mail van hackers gekregen?"
De Belegger, "Tien euro losgeld per klant maakt een datalek ineens schaalbaar"
Massaal datalek in Deens bevolkingsregister treft 8,8 miljoen personen
Samenvatting : Denemarken onderzoekt een van de grootste beveiligingsincidenten uit de geschiedenis van het land. Onbevoegden hebben op grote schaal toegang gekregen tot de persoonsgegevens van ongeveer 8,8 miljoen mensen via het Centrale Personenregister (CPR), de Deense tegenhanger van het bevolkingsregister. Onder de getroffen informatie bevinden zich namen, adressen en unieke CPR-nummers (vergelijkbaar met het Nederlandse Burgerservicenummer).
Hoe kon het lek ontstaan?
In tegenstelling tot wat vaak gebeurt bij een klassieke cyberaanval, was er volgens de eerste onderzoeksresultaten geen sprake van het 'kraken' van de overheidssystemen zelf.
Misbruik van geautoriseerde toegang: De daders maakten misbruik van de wettelijke toegang die een Deens privaat bedrijf tot het CPR-systeem had.
Ongebruikelijke activiteit: Gedurende september voerden de onbevoegden op grote schaal legitiem lijkende zoekopdrachten uit binnen de grenzen van de rechten van dat specifieke bedrijf.
Ontdekking: De beheerders van het CPR merkten de afwijkende zoekpatronen op, waarna de toegang van het betreffende bedrijf direct werd ingetrokken.
Waarom is het aantal groter dan de Deense bevolking?
Denemarken telt op dit moment ongeveer 6,1 miljoen inwoners. Toch ligt het aantal getroffenen op 8,8 miljoen. Dit komt doordat het nationale CPR-register – dat in totaal zo'n 11 miljoen dossiers bevat – niet alleen huidige inwoners registreert, maar ook geëmigreerde personen en overledenen.
Goed om te weten: Personen die vanwege veiligheidsredenen ingeschreven staan met een officiële adres- en naambescherming lijken vooralsnog niet te zijn getroffen door de inbreuk.
Maatregelen en risico's voor burgers
Het Deense ministerie van Onderzoek, Onderwijs en Digitalisering heeft het incident gemeld bij privacytoezichthouder Datatilsynet en de politie is een strafrechtelijk onderzoek gestart.
Hoewel er tot op heden geen directe aanwijzingen zijn dat de gegevens openbaar zijn gepubliceerd, waarschuwen autoriteiten voor een verhoogd risico op phishing en identiteitsfraude. Criminelen kunnen gelekte combinatiegegevens (naam, adres en CPR-nummer) gebruiken om zeer geloofwaardige valse berichten te sturen om inloggegevens of geld te ontfutselen.
Bronnen
-
The Copenhagen Post: CPR data breach exposes personal details of 8.8 million people in Denmark
-
ICT Magazine: Miljoenen personen getroffen bij datalek Deens bevolkingsregister
-
The Record (Recorded Future News): Data breach at Denmark's national population register exposes 8.8 million people
EU Kids Act: gaat de EU te ver bij online bescherming van kinderen?
Samenvatting: De EU Kids Act wil kinderen online beter beschermen. De Europese Commissie presenteerde het voorstel op 17 september 2026. Kinderen onder 15 jaar mogen niet zelfstandig een account maken. Platforms mogen minderjarigen geen verslavende functies meer aanbieden. Voorstanders noemen dit hard nodig. Critici vinden dat het voorstel te ver gaat. Zij wijzen op privacy en vrijheid van meningsuiting.
Wat is de EU Kids Act?
De EU Kids Act is een voorstel voor Europese regels. De regels moeten minderjarigen online beter beschermen. Het voorstel bouwt voort op artikel 28 van de Digital Services Act (DSA). Dat artikel eist al een hoog niveau van privacy en veiligheid voor minderjarigen. Nu moet er één Europees kader komen. Het voorstel bouwt voort op het advies van een expertpanel.
Welke leeftijdsgrenzen stelt het voorstel?
Onder 13 jaar: geen toegang tot sociale media. Kindvriendelijke videodiensten blijven mogelijk via een account van een ouder.
13 tot 15 jaar: een mini-account met toestemming van ouders. Sociale functies zijn beperkt. Het gebruik is beperkt tot een uur per dag.
Vanaf 15 jaar: een eigen account.
Tot 18 jaar: platforms moeten veilig ontworpen zijn.
De accountregels gelden niet voor elke online dienst. Ze gelden voor sociale netwerken en videoplatforms met risicovolle functies.
Welke regels gelden voor platforms?
De verantwoordelijkheid ligt bij de aanbieders. Dat geldt voor alle gebruikers jonger dan 18 jaar.
Verslavende functies worden verboden, zoals eindeloos scrollen en beloningstrucs.
Pushmeldingen tijdens de slaaptijd zijn niet toegestaan.
Aanbevelingen op basis van profilering zijn niet toegestaan.
Profielen van minderjarigen staan standaard op privé.
Locatie, camera en microfoon staan standaard uit.
Minderjarigen kunnen anderen eenvoudig blokkeren en dempen.
Chatbots mogen geen emotionele afhankelijkheid creëren.
Platforms moeten zelf bewijzen dat ze veilig zijn.
Het voorstel vervangt zelfregulering door wettelijke regels.
Waarom steunen veel mensen het voorstel?
Veel ouders maken zich zorgen over schadelijke inhoud. Volgens een Eurobarometer-enquête geldt dat voor 72 procent van de ouders. Ook 61 procent maakt zich zorgen over contact met vreemden. Een kwart van de tieners heeft zes uur schermtijd of meer. Dat geldt voor een gewone schooldag.
Ina Koning van de UvA vindt aanpak van verslavend ontwerp hoognodig. Ze waardeert ook de stapsgewijze aanpak. Ook het Nederlandse kabinet steunt een minimumleeftijd voor sociale media. Dat geldt zolang sociale media niet veilig genoeg zijn. Von der Leyen zegt dat ouders niet kunnen concurreren met algoritmes.
Waar zit de kritiek?
Privacy en leeftijdsverificatie. Bits of Freedom is tegen het voorstel. Hoe betrouwbaarder de controle, hoe groter het privacyrisico. Bits of Freedom ziet geen methode die effectief én privacyvriendelijk is. EDRi zegt dat de Europese blauwdruk onvoldoende tegen tracking beschermt.
Vrijheid van meningsuiting. Volgens Bits of Freedom raakt het voorstel ook de vrijheid van meningsuiting. Een Frans plan werd eerder om die reden afgewezen. De Commissie koos daarom voor mini-accounts in plaats van een verbod.
Omzeilen van controles. Hoogleraar Christiane Wendehorst waarschuwt voor fraude. Jongeren kunnen de inloggegevens van een familielid of vriend gebruiken. In Australië werkt leeftijdsverificatie volgens Netkwesties niet goed.
Alleen kinderen? Bits of Freedom vindt dat de veiligheidseisen ook voor volwassenen moeten gelden. Ook volwassenen kunnen in schadelijke fuiken terechtkomen.
Tieners zelf. Tieners zien sociale media vaker positief dan ouders. Slechts 18 procent van de tieners ervaart een negatieve invloed. Koning merkt op dat lange schermtijd niet automatisch problematisch gebruik is.
Hoe wordt de leeftijd gecontroleerd?
Artikel 30 verplicht lidstaten om leeftijdsverificatie mogelijk te maken. Lidstaten moeten minstens één oplossing beschikbaar stellen. De Commissie wil steekproefsgewijs controleren of aanbieders dit regelen. Bij tekortkomingen dreigen hoge boetes.
In Nederland bestaat de app Yivi voor leeftijdscontrole. Die deelt geen verdere gegevens. Het kabinet kiest voor de Europese ID-wallet. Nederland haalt de EU-streefdatum van eind 2026 volgens het kabinet niet.
Gaat de EU te ver?
Het antwoord hangt af van drie vragen:
Werkt leeftijdsverificatie zonder privacyschade?
Is een minimumleeftijd evenredig voor tieners?
Moeten de regels ook voor volwassenen gelden?
Beide kanten erkennen het probleem. Bits of Freedom maakt zich ook zorgen over de gevolgen van sociale media. Ze verschillen over de aanpak.
Wat is nog onduidelijk?
Wanneer de wet in werking treedt
Of het Europees Parlement en de lidstaten het voorstel aanpassen
Hoe leeftijdsverificatie in de praktijk werkt
Welke platforms precies onder de accountregels vallen
Veelgestelde vragen
Wat is de EU Kids Act?
Het is een Europees wetsvoorstel voor de online veiligheid van kinderen. De Commissie presenteerde het op 17 september 2026.
Vanaf welke leeftijd mag een kind een eigen account?
Vanaf 15 jaar. Van 13 tot 15 jaar kan het met toestemming van ouders. Onder 13 jaar is er geen toegang tot sociale media.
Geldt de wet ook voor games en AI-chatbots?
Ja. Er gelden regels voor games, app stores en AI-chatbots. Niet alle diensten krijgen dezelfde leeftijdsgrens.
Is de EU Kids Act al van kracht?
Nee. Het is een voorstel. Netkwesties noemt 2027 als verwacht jaar voor invoering.
Waarom is er kritiek?
Critici vrezen schade voor privacy en vrijheid van meningsuiting. Ze twijfelen ook aan de werking van leeftijdsverificatie.
Bronnen
Netkwesties, Euronews, VRT NWS, MeerVanMir, VLEVA, IndexBox, Bits of Freedom (17 september 2026), Security.NL, Diplomacy and Law.
Rijksoverheid mogelijk gehackt via Citrix-lekken: wat we weten
Samenvatting TL;DR: Hackers hebben mogelijk toegang gekregen tot systemen van de Rijksoverheid. Ze gebruikten twee kwetsbaarheden in Citrix NetScaler. Dat blijkt uit een brief van staatssecretaris Van der Burg van Binnenlandse Zaken aan de Tweede Kamer. Onduidelijk is of er gegevens zijn buitgemaakt.
Wat is er aan de hand?
Het NCSC waarschuwde op vrijdag 25 september vertrouwelijk voor twee ernstige kwetsbaarheden. Het gaat om Citrix NetScaler ADC en Gateway. Er was toen nog geen patch beschikbaar. Een Europese partner meldde dat de lekken buiten Nederland al werden misbruikt.
Wat is Citrix NetScaler?
Citrix NetScaler is een netwerksysteem voor toegang op afstand. Medewerkers loggen er thuis mee in op het netwerk van hun werkgever. De Rijksoverheid en ziekenhuizen gebruiken het systeem. De Rijksoverheid gebruikt Citrix op grote schaal. Een inbraak kan daarom grote gevolgen hebben.
Welke kwetsbaarheden gaat het om?
CVE-2026-88771 draagt het grootste risico. Het is een kwetsbaarheid voor code-uitvoering op afstand (RCE). Aanvallers krijgen daarmee volledige controle over de gateway. Zo komen ze direct bij het interne netwerk. De tweede kwetsbaarheid heet CVE-2026-88772. Beide kwetsbaarheden worden actief misbruikt. Aanvallers hoeven daarvoor niet in te loggen.
Getroffen zijn versie 14.1 vóór 14.1-73.37 en 13.1 vóór 13.1-64.23. Ook de FIPS- en NDcPP-varianten zijn getroffen.
Wat deed de Rijksoverheid?
Het NCSC adviseerde Citrix uit voorzorg los te koppelen van internet. De Rijksoverheid koppelde alle Citrix-omgevingen los. Thuiswerkende ambtenaren konden daardoor niet inloggen. Ook werkten enkele applicaties tijdelijk niet. Bij meerdere ziekenhuizen konden patiënten hun gegevens niet inzien.
Is de Rijksoverheid echt gehackt?
Dat is nog niet zeker. Staatssecretaris Van der Burg schrijft dat meerdere partijen mogelijk zijn getroffen. CIO Rijk en het NCSC staan met hen in contact. Er loopt sporenonderzoek. Het NCSC bevestigt dat er misbruik is gemaakt van de lekken. Het NCSC kan niet zeggen om hoeveel gevallen het gaat.
Wat doen de aanvallers met het lek?
Via de lekken installeren aanvallers een webshell. Zo houden ze toegang tot het gehackte systeem. Daarmee kunnen ze verdere aanvallen uitvoeren.
Wat betekent 'assume breach'?
CIO Rijk adviseert uit te gaan van een inbraak. Dat geldt voor systemen die voor de update bereikbaar waren via internet. Dit heet het assume breach-principe. Updaten alleen is dus niet genoeg.
Wat moeten organisaties nu doen?
Update direct. Citrix noemt geen andere mitigaties dan de update.
Maak eerst een memorydump. Het NCSC adviseert dit vóór de update.
Bewaar logbestanden. Bewaar ze van minimaal een maand.
Ga uit van een inbraak. Dat geldt als het systeem bereikbaar was via internet.
Laat sporenonderzoek uitvoeren. Zoek naar webshells en andere sporen.
Meld misbruik bij het NCSC.
Eerder Citrix-lek bij het OM
Dit is niet de eerste keer. Vorig jaar kwamen hackers via een ander Citrix-lek bij het OM binnen. Het NCSC zei toen dat updaten niet genoeg was om het risico weg te nemen.
Wat is nog onduidelijk?
Welke Rijksoverheidsorganisaties zijn getroffen
Of aanvallers gegevens hebben buitgemaakt
Wie achter de aanvallen zit
Sinds wanneer het misbruik plaatsvindt, want Citrix zegt dat niet
Veelgestelde vragen
Is de Rijksoverheid gehackt via Citrix?
Mogelijk wel. Staatssecretaris Van der Burg meldt dat meerdere partijen mogelijk zijn getroffen. Er loopt onderzoek.
Welke Citrix-kwetsbaarheden worden misbruikt?
Het gaat om CVE-2026-88771 en CVE-2026-88772 in NetScaler ADC en Gateway. De eerste geeft aanvallers volledige controle over de gateway.
Zijn er patches beschikbaar?
Ja. Citrix bracht zondagavond 27 september patches uit. Het NCSC adviseert om eerst een memorydump te maken en logs te bewaren.
Waarom konden ambtenaren niet thuiswerken?
De Rijksoverheid koppelde Citrix los van internet. Daardoor konden thuiswerkers niet inloggen.
Wat betekent assume breach?
Het betekent dat je uitgaat van een inbraak. Dat geldt voor Citrix-systemen die voor de update bereikbaar waren via internet.
Bronnen
Security.NL, iBestuur, RD.nl (NCSC-melding), ICTMagazine.be, NOS (eerder Citrix-lek bij het OM).
Kleding online shoppen? ChatGPT toont outfits nu op jouw selfie
Samenvatting TL;DR: ChatGPT past kleding direct op jouw selfie. Wat is er nieuw? OpenAI lanceert nieuwe shopping-functie voor kleding. Gebruikers uploaden een selfie in ChatGPT.
ChatGPT toont outfits direct op die foto. De functie combineert shoppen met generatieve AI.
Hoe werkt de functie?
Jij uploadt een duidelijke full-body selfie. Jij typt een kledingstuk of link. ChatGPT analyseert jouw houding en lichaamsvorm. ChatGPT genereert een realistisch pasbeeld direct.
Het systeem houdt rekening met licht en schaduw. Gebruikers zien direct hoe de outfit valt.
Wat zijn de risico's voor privacy?
Selfies bevatten gevoelige biometrische gegevens. OpenAI slaat geüploade beelden tijdelijk op. Aanvallers misbruiken pasfoto's voor deepfakes. Retailers verzamelen extra lichaamsdata via deze functie. Controleer altijd de privacyvoorwaarden van OpenAI.
Wat betekent dit voor online winkelen? Retouren kosten webshops jaarlijks miljarden euro's.
Virtueel passen verlaagt het aantal retouren. Consumenten kopen bewuster met een realistisch beeld. ChatGPT wordt een directe concurrent voor Zalando. De functie verandert het e-commerce landschap fundamenteel.
Wat moet jij nu doen?
Gebruik alleen een neutrale selfie zonder achtergrond. Deel geen selfies met kinderen of anderen. Controleer de pasvorm altijd nog in de winkel. Schakel gezichtsherkenning uit in de instellingen. Verwijder je foto na gebruik uit de chat. Conclusie: Virtueel passen biedt gemak, maar vraagt waakzaamheid.
FAQ
Werkt virtueel passen in ChatGPT al in Nederland?
Ja, OpenAI rolt de functie wereldwijd uit.
Slaat ChatGPT mijn selfie permanent op?
Nee, OpenAI bewaart beelden niet voor training.
Is virtueel passen via AI veilig?
Ja, maar de privacyrisico's blijven aanzienlijk.
Oplichters winnen als het persoonlijk voelt en je wanhopig bent
Samenvatting TL;DR: Oplichting werkt het best als de boodschap persoonlijk is en jij onder druk staat. Oplichters kiezen daarom hun moment. Wie rustig controleert, maakt de kans op slagen klein.
Oplichting is geen kwestie van domheid
Veel mensen denken dat slachtoffers onvoorzichtig waren. Dat klopt zelden. Oplichting draait om timing. Een oplichter wacht op jouw kwetsbare moment. Dan maakt hij zijn bericht persoonlijk. Dat is de kern: persoonlijk én wanhopig.
Waarom werkt persoonlijk zo goed?
Een algemeen bericht negeer je snel. Een bericht over jouw bank, jouw pakket of jouw baas voelt echt. Oplichters verzamelen daarvoor gegevens. Ze gebruiken datalekken, sociale media en openbare bronnen. Daardoor klinkt hun verhaal kloppend. Taalfouten komen steeds minder voor. Vertrouwen is het echte doelwit.
Wat doet wanhoop met ons?
Wanhoop vernauwt je blik. Je zoekt een snelle uitweg. Stress kost aandacht. Je controleert daardoor minder. Een oplichter biedt precies die uitweg. Hij belooft een baan, een lening of een oplossing.
Angst werkt op dezelfde manier. Een dreigende boete zet je onder druk. Een geblokkeerde rekening doet hetzelfde. Je handelt dan eerst en denkt daarna.
Herkenbare voorbeelden
Het "Hoi mam"-bericht: een "kind" meldt via WhatsApp een nieuw nummer en vraagt om geld.
Bankhelpdeskfraude: een "medewerker" belt over een verdachte betaling. Hij vraagt je geld over te maken naar een veilige rekening.
Vacaturefraude: je zoekt werk. Een "recruiter" doet een mooi aanbod. Daarna vraagt hij om geld voor een cursus.
Investeringsfraude: je hebt geldzorgen. Een nepsite belooft snel rendement.
Liefdesfraude: je voelt je eenzaam. De oplichter bouwt weken aan vertrouwen.
Waarom trappen ook slimme mensen erin?
Intelligentie beschermt niet tegen emotie. Een goed verhaal op het juiste moment werkt bij iedereen. Schaamte maakt het erger. Slachtoffers zwijgen vaak. Praten over oplichting haalt het taboe weg.
Zo bescherm je jezelf
Pauzeer. Neem geen besluit binnen een minuut.
Controleer via een tweede kanaal. Bel zelf het bekende nummer.
Let op haast. Druk is een alarmsignaal.
Deel minder persoonlijke gegevens online. Oplichters bouwen hun verhaal daarmee.
Spreek een controlevraag af met familie. Dat stopt de "Hoi mam"-truc.
Praat erover voordat je betaalt. Een tweede mening helpt.
Onthoud één regel. Een bank vraagt nooit om geld naar een veilige rekening te sturen.
Is het toch misgegaan?
Neem direct contact op met je bank. Blokkeer je pas en wijzig je wachtwoorden. Doe aangifte bij de politie. Meld het ook bij de Fraudehelpdesk. Schaam je niet. Oplichters zijn professionals.
Conclusie
Oplichters verkopen geen techniek. Ze verkopen een verhaal dat past bij jouw moment. Voelt een bericht persoonlijk én dringend? Vertraag dan. Een korte pauze is je beste verdediging.
Bronnen
Royal Bank of Canada, "Spotting Scams: What Happens After You Click" (maart 2026)
auDA en de Australasian Consumer Fraud Taskforce, "Scams: It's Personal"
Minnesota Department of Commerce, via WCCO, "Spot A Scam Before Falling Victim"
Chatcontrole 2.0: EU-akkoord over massaal scannen van chats voorlopig uitgebleven
Samengevat : Op 29 september 2026 hebben EU-onderhandelaars géén akkoord bereikt over Chatcontrole 2.0, de Europese verordening tegen online kindermisbruik (CSAR). Volgens Patrick Breyer, voormalig Europarlementariër en criticus van het plan, is een "dirty deal" voorlopig afgewend. Een nieuwe onderhandelingsronde wordt in november 2026 verwacht.
Wat is Chatcontrole 2.0?
Chatcontrole 2.0 is een voorstel van de Europese Commissie waarmee chatapps en andere aanbieders de content van hun gebruikers zouden moeten controleren op materiaal van seksueel kindermisbruik. Het voorstel maakt deel uit van de Verordening ter bestrijding van seksueel kindermisbruik (Child Sexual Abuse Regulation, CSAR). Critici noemen het massasurveillance. Voorstanders wijzen op de noodzaak om kindermisbruik op te sporen.
Wat is er op 29 september 2026 gebeurd?
Op 29 september vond een beslissende onderhandelingsronde (trilogue) plaats tussen Europees Parlement, Raad en Commissie. Het Ierse voorzitterschap wilde een definitief politiek akkoord over het hele pakket, maar dat werd geblokkeerd. Breyer schrijft dit toe aan druk van burgers en maatschappelijke organisaties, en aan de vasthoudendheid van het onderhandelingsteam van het Europees Parlement.
Waar zit het verschil tussen Parlement en Raad?
Europees Parlement: scannen alleen met gerichte zoekbevelen tegen specifieke verdachten.
Raad van de EU: volgens Breyer breed toepasbare "search plans", ook voor delen van een dienst, en het permanent maken van Chatcontrole 1.0. Hij stelt dat detectiebevelen daarmee niet alleen voor verdachten gelden.
Breyer noemt dit "massasurveillance onder een andere naam".
Is het voorstel juridisch houdbaar?
Breyer verwijst naar een gelekt advies van de juridische dienst van de Raad. Daarin zou staan dat het scannen van hele delen van een dienst zeer waarschijnlijk als "algemeen en zonder onderscheid" wordt beoordeeld en voor de rechter geen stand houdt. Dit is Breyers weergave van een gelekt document. Een officiële bevestiging ontbreekt.
Wat gebeurt er nu?
Een nieuwe poging tot een politiek akkoord wordt in november 2026 verwacht. Breyer waarschuwt dat het gevaar blijft bestaan en roept burgers op hun Europarlementariërs te benaderen.
Veelgestelde vragen
Is Chatcontrole 2.0 al wet?
Nee. Er is nog geen akkoord tussen Parlement en Raad.
Wie is Patrick Breyer?
Voormalig Europarlementariër (Piratenpartij) en digitaal-rechtenactivist. Hij hielp het standpunt van het Parlement over dit voorstel vorm te geven.
Wat is het belangrijkste twistpunt?
Of scannen beperkt blijft tot verdachten, of ruimer mag.
Wanneer is de volgende onderhandelingsronde?
Naar verwachting in november 2026.
[Bronnen
Security.NL, "Expert: Europese 'dirty deal' over invoering chatcontrole voorlopig afgewend" en "Expert vreest Europese 'dirty deal'…"
Patrick Breyer, "Chat Control 2.0 Trilogue Update: No mass scanning deal for now" (patrick-breyer.de)]
Maak jouw eigen website met JouwWeb