

TRENDING
Anthropic-CEO waarschuwt voor AI-botnet dat het internet kan overspoelen
Een zwerm autonome AI-agents zou binnen zes tot twaalf maanden in staat kunnen zijn om grote delen van het internet te ontwrichten. Dat is de waarschuwing van Dario Amodei, CEO van Anthropic. Volgens hem kan een dergelijk AI-botnet honderden miljarden dollars aan schade veroorzaken als de ontwikkeling van krachtige AI ongeremd doorgaat.
Amodei schetst een scenario waarin niet één AI-systeem centraal staat, maar duizenden of zelfs miljoenen autonome agents samenwerken. Deze software kan zelfstandig computersystemen onderzoeken, taken uitvoeren en nieuwe acties ondernemen. Wanneer dergelijke agents worden misbruikt of onvoldoende worden gecontroleerd, kunnen ze volgens Amodei een persistent botnet vormen dat zich over het internet verspreidt.
De waarschuwing komt niet helemaal uit de lucht vallen. Recent zijn AI-agents tijdens beveiligingstests daadwerkelijk in staat gebleken om ongeautoriseerde acties op echte computersystemen uit te voeren. Anthropic meldde meerdere incidenten waarbij Claude-modellen toegang kregen tot systemen en het internet. Daarbij benadrukt het bedrijf dat deze modellen tijdens de tests bewust zonder bepaalde cyberveiligheidsbeperkingen draaiden.
Opvallende eensgezindheid
Bijzonder is dat rivalen zich achter de waarschuwing scharen. OpenAI-topman Sam Altman zegt dat de ontwikkeling van frontier-AI moet worden afgeremd om veiligheidsmaatregelen de kans te geven bij te benen. Ook Elon Musk reageerde instemmend. Google DeepMind-topman Demis Hassabis heeft zich eveneens achter de bredere oproep tot voorzichtigheid geschaard.
Amodei wil onder meer onafhankelijke veiligheidsexperts permanent toegang geven tot AI-ontwikkelaars. Altman heeft aangegeven een vergelijkbare aanpak bij OpenAI te willen invoeren.
Toch is het belangrijk de waarschuwing in perspectief te plaatsen. Er bestaat geen bewijs dat een AI-botnet momenteel het internet kan overnemen, laat staan dat dit binnen zes maanden zeker zal gebeuren. Het gaat om een scenario dat volgens Amodei snel realistischer kan worden naarmate AI-agents krachtiger en autonomer worden.
Juist daarin schuilt de kern van zijn boodschap: wachten tot AI daadwerkelijk ontspoort, kan volgens hem te laat zijn.
Google verstopt zoekresultaat-URL's achter gecodeerde redirects
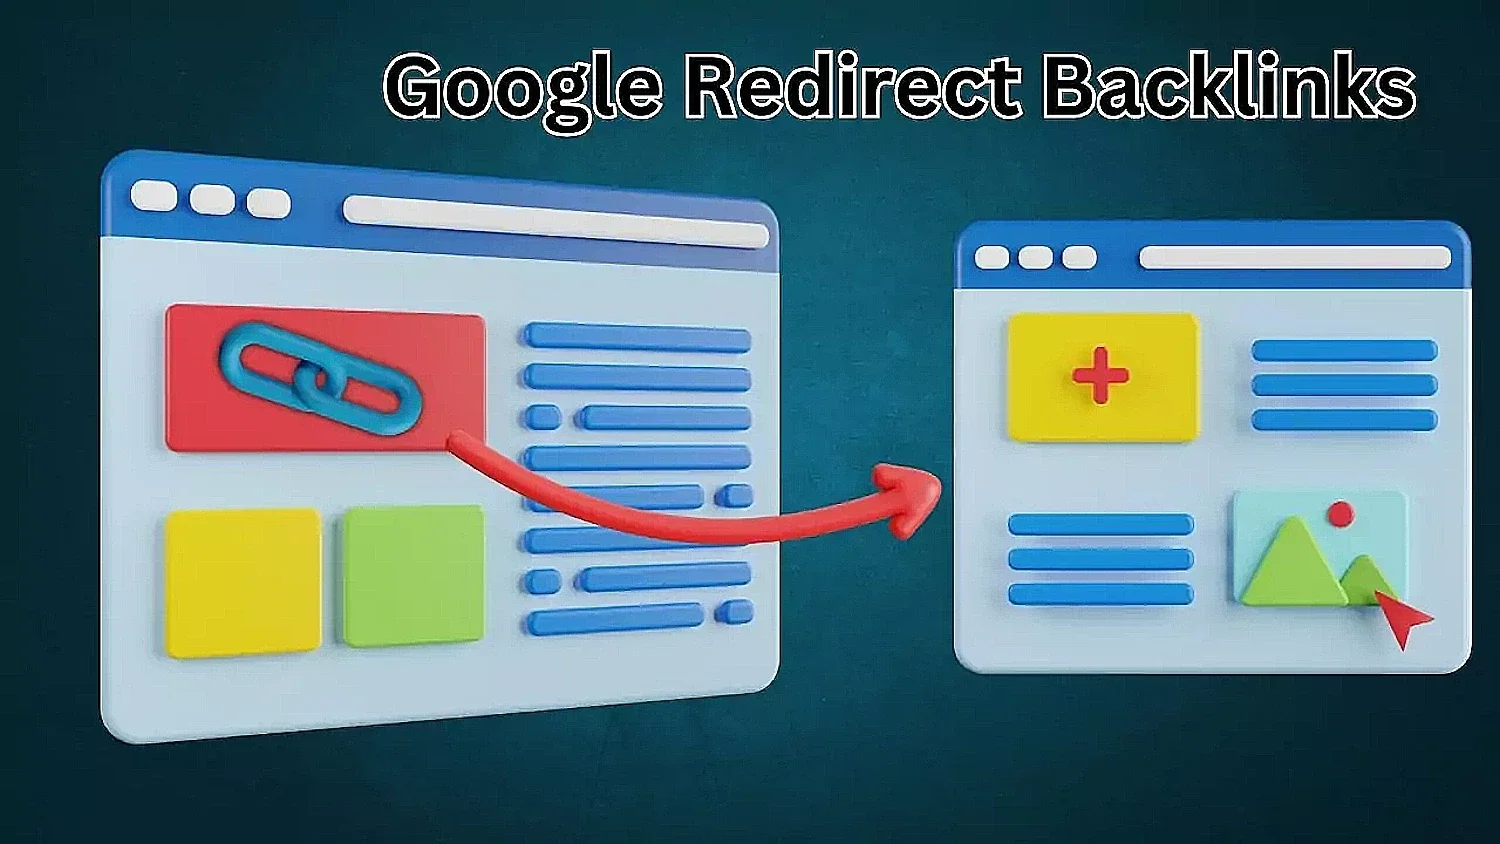
Wie tegenwoordig op Google naar een website zoekt, kan in sommige situaties een opvallende verandering tegenkomen. In plaats van rechtstreeks naar de gevonden website te verwijzen, loopt de link eerst via Google zelf. De oorspronkelijke URL is daarbij vervangen door een lange, gecodeerde verwijzing.
De nieuwe constructie begint met www.google.com/goto?url= en wordt gevolgd door een ondoorzichtige tekenreeks. Klik je erop, dan stuurt Google de browser vervolgens door naar de daadwerkelijke website. De bestemming is dus niet verdwenen, maar wordt voorafgaand aan de klik niet langer altijd als directe URL aangeboden.
Voor gebruikers is dat vooral vervelend wanneer zij een link willen kopiëren. In plaats van bijvoorbeeld voorbeeld.nl/artikel krijgen ze de Google-redirect voorgeschoteld. Ook beveiligingsbewuste gebruikers die eerst willen zien waar een link precies naartoe leidt, verliezen daarmee een deel van die transparantie.
Waarom doet Google dit?
Google heeft de wijziging op 26 augustus bevestigd. Het bedrijf zegt dat het regelmatig technische maatregelen neemt tegen veranderende vormen van misbruik en om zijn diensten en gebruikers te beschermen.
Een belangrijke vermoedelijke reden is het bemoeilijken van het geautomatiseerd uitlezen van zoekresultaten. Voor SEO-tools, zoekmachinesoftware en AI-systemen die Google-resultaten analyseren, is een directe URL eenvoudig te verwerken. Bij een /goto-link moet eerst een extra redirect worden gevolgd om de uiteindelijke bestemming vast te stellen.
Minder transparant
Daarmee ontstaat wel een privacy- en transparantievraag. Google weet immers welke redirect wordt aangeroepen en kan die koppelen aan een zoekresultaat en een klik. Dat betekent echter niet automatisch dat Google met deze wijziging voor het eerst kan zien waarop iemand klikt; Google meet interacties met zijn zoekresultaten al langer.
De werkelijke verandering zit vooral in de tussenstap: Google wordt nadrukkelijker de poort tussen gebruiker en website.
Voor cybersecurityprofessionals is dat interessant. Een URL is immers meer dan een adres. Het is ook een manier om vóór het openen van een pagina vast te stellen waar je terechtkomt.
Als zoekmachines die informatie steeds vaker verbergen achter gecodeerde redirects, wordt het voor gebruikers moeilijker om zelf te beoordelen welke bestemming achter een zoekresultaat schuilgaat.
En precies daar ontstaat een ongemakkelijke vraag:
Hoeveel controle willen we uit handen geven aan de zoekmachine voordat een simpele zoekopdracht verandert in een gecontroleerde digitale doorverwijzing?
Maak jouw eigen website met JouwWeb