

TE PLAATSEN
Iraanse cyberspionnen gebruikten nep-MRI-scans om 'vijanden van het regime' te hacken
Het Verenigd Koninkrijk, de Verenigde Staten en Nederland hebben gezamenlijk een waarschuwing uitgebracht over een spywaretool die door Iraanse staatshackers wordt ingezet tegen dissidenten, activisten en journalisten die het regime als bedreiging beschouwt.
Nep-documenten als lokmiddel
Volgens de Britse National Cyber Security Centre (NCSC) deden de aanvallers zich vaak voor als vertrouwde contacten op berichtenapps zoals WhatsApp en Telegram, en stemden ze hun aanpak af op het individuele doelwit. In sommige gevallen gebruikten ze nagemaakte documenten — waaronder gefabriceerde MRI-scanresultaten — om slachtoffers over te halen malware te downloaden.
De ontdekte spywarefamilie draagt de naam "CHOSEN BRICK" en werd verspreid via gerichte spear-phishingcampagnes. Eenmaal geïnstalleerd kan de malware contactenlijsten, e-mails en socialemedia-accounts uitlezen, schermopnames maken en de microfoon van een toestel activeren.
Ministerie van Intelligence and Security
De FBI wijst in een eigen advisory naar het Iraanse Ministerie of Intelligence and Security (MOIS) als opdrachtgever. Volgens de Amerikaanse dienst wordt de malware ingezet om inlichtingen te verzamelen, data te lekken en reputatieschade toe te brengen aan beoogde doelwitten. Hoeveel mensen precies zijn getroffen en waar zij zich bevinden, wilde de FBI niet vrijgeven.
De NCSC meldt daarnaast dat persoonlijke gegevens van sommige slachtoffers later opdoken op pro-Iraanse lekplatforms — een indicatie dat de spionage niet alleen dient om inlichtingen te verzamelen, maar ook om critici van het regime publiekelijk te intimideren.
Reactie en context
NCSC-directeur Operations Paul Chichester noemde het een illustratie van hoe meedogenloos Iran digitale surveillance inzet om critici van het regime de mond te snoeren. De Iraanse ambassade in Londen heeft nog niet gereageerd op de beschuldigingen.
De gezamenlijke waarschuwing van drie westerse inlichtingendiensten onderstreept dat statelijke actoren steeds geraffineerdere social engineering inzetten, waarbij medische en persoonlijke documenten worden misbruikt als psychologisch drukmiddel om wantrouwen bij doelwitten weg te nemen.
Trump: ‘Wie wint met AI, wint alles’ – VS kiest voor versnelling in plaats van regulering
Tijdens een bezoek aan Ierland zette President Donald Trump een onmiskenbaar streep door de groeiende roep om strenge internationale regelgeving voor kunstmatige intelligentie. Met de krachtige uitspraak "Wie wint met AI, wint alles", maakte hij duidelijk dat de Verenigde Staten de ontwikkeling van deze disruptieve technologie onder geen beding zullen afremmen. De onderliggende drijfveer is helder: de angst om de cruciale technologische voorsprong op China te verspelen.
De boodschap uit Washington is dat innovatie voorrang moet krijgen boven precautie. Terwijl Europa met de AI Act inzet op een strikt kader van risicobeheersing, transparantie en ethische waarborgen, ziet het Witte Huis te veel bureaucratie als een direct concurrentienadeel. In de nieuwe koude oorlog om technologische suprematie wordt AI gezien als de ultieme strategische troef. Het gaat niet alleen om economische groei, maar ook om geopolitieke macht, defensie en inlichtingendiensten. Trump benadrukte dat elke vertraging in de VS direct in het voordeel werkt van Peking, dat staatsgeleide miljarden pompt in generatieve modellen, chipproductie en kwantumcomputing.
Deze retoriek valt echter niet overal in goede aarde. Voorstanders van verantwoorde AI waarschuwen dat een ongebreidelde wedloop naar de bodem kan leiden tot onvoorspelbare risico’s, variërend van grootschalige desinformatie tot autonome wapensystemen. De reacties in Silicon Valley zijn dan ook verdeeld: sommige tech-leiders juichen de deregulering toe als broodnodige zuurstof voor innovatie, terwijl anderen juist pleiten voor slimme, gerichte standaarden om het publieke vertrouwen en de veiligheid te waarborgen.
Het bezoek aan Ierland, een belangrijke Europese techhub, onderstreept de diplomatieke druk op bondgenoten om partij te kiezen. De impliciete boodschap aan Europa is krachtig: kies niet voor overregulering die de eigen industrie verstikt. De wedloop om AI-dominantie is in volle gang, en de inzet is, zoals de President stelde, werkelijk alles. De vraag is niet meer óf AI de wereld zal veranderen, maar wie de regels van die nieuwe wereldorde zal bepalen.
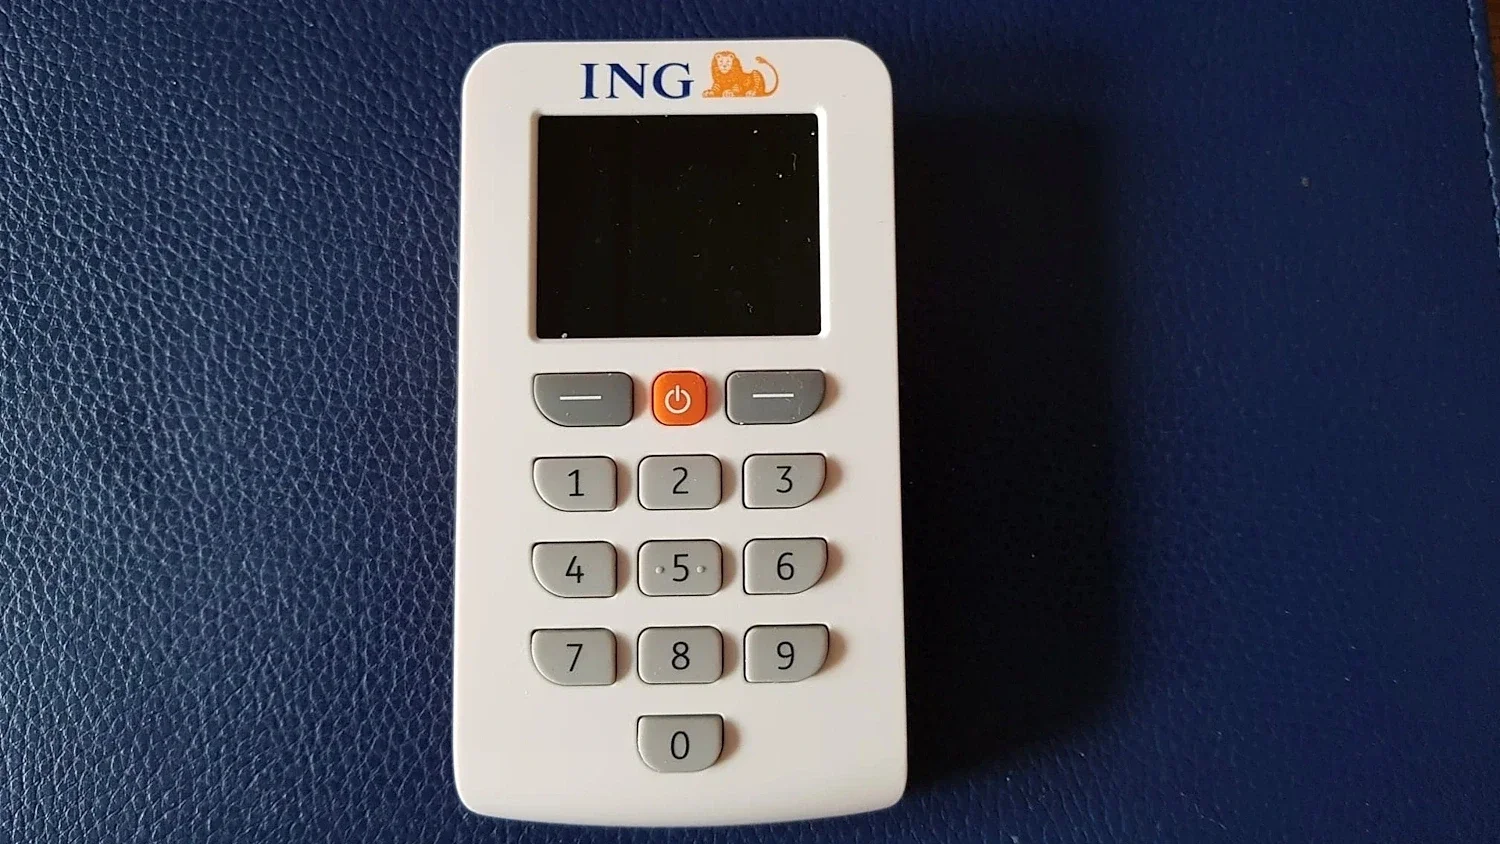
Strijd om Wero: Consumentenbond eist keuzevrijheid tussen ING-app en Scanner
Volgende maand introduceert ING de nieuwe Europese betaalstandaard Wero voor haar klanten. Waar de een reikhalzend uitkijkt naar deze naadloze betaalmethode, laait er een felle discussie op over de authenticatie. De Consumentenbond eist dat klanten Wero-betalingen ook met de fysieke ING Scanner kunnen goedkeuren. De bank zelf houdt echter vast aan de ING-app. Volgens de consumentenorganisatie is het verplicht stellen van een smartphone voor Wero-transacties een onnodige 'stap terug'.
De bond wijst erop dat niet elke klant een smartphone heeft, of deze überhaupt wil gebruiken voor bancaire zaken. De fysieke ING Scanner biedt voor veel gebruikers, waaronder ouderen en privacybewuste consumenten, een vertrouwd alternatief. Het wegnemen van deze keuze zou volgens de bond inbreuk maken op de gebruiksautonomie en toegankelijkheid van het banksysteem.
ING ziet de situatie anders. De bank benadrukt dat het goedkeuren van betalingen via de ING-app niet alleen aanzienlijk gebruiksvriendelijker is, maar ook veiliger. De app maakt gebruik van moderne beveiligingsstandaarden, zoals biometrische verificatie, en elimineert de noodzaak van extra hardware. Een woordvoerder van de bank stelt dat de smartphone tegenwoordig de veiligste sleutel tot je bankzaken is, en wijst op het pure gemak van één device in plaats van het moeten opzoeken van een apart scanner-apparaatje.
Dit conflict belicht een bredere trend in de fintech-sector: de onvermijdelijke transitie van fysieke hardware-tokens naar softwarematige oplossingen op de smartphone. Hoewel de app ongetwijfeld wint op het gebied van gebruiksgemak en moderne beveiliging, laat de weerstand van de Consumentenbond zien dat de drempel voor digitale transformatie niet voor elke doelgroep even laag is. Hoe deze impasse rondom Wero wordt opgelost, zal bepalend zijn voor hoe banken de balans tussen innovatie en inclusief ontwerp in de toekomst gaan bewaken.
NSA gooit roer om: Vijf missiecentra moeten strijd om AI en China beslechten
De National Security Agency (NSA) ondergaat de meest ingrijpende transformatie in decennia. In een poging de kloof tussen datacollectie en operationele inzet te dichten, vervangt de Amerikaanse inlichtingendienst zijn traditionele directies door vijf gespecialiseerde 'missiecentra'.
Volgens interne bronnen is de structuurwijziging een direct antwoord op de noodzaak om intelligence sneller en relevanter te maken voor het moderne, hybride slagveld.
De nieuwe organisatie rust op vijf pijlers: China, Cyberbeveiliging, Kunstmatige Intelligentie, Gevechtsondersteuning en Wereldwijde Intelligentie. Deze indeling is veelzeggend voor de geopolitieke realiteit van 2026. De expliciete toewijzing van een centrum aan AI signaleert dat de NSA kunstmatige intelligentie niet langer slechts als hulpmiddel ziet, maar als een zelfstandig strijdperk en een kritieke infrastructuur die bescherming vereist. De aparte focus op China bevestigt de status van Peking als de primaire strategische uitdaging voor de westerse inlichtingenwereld.
Voor de cybersecurity-sector heeft deze 'agile' verschuiving grote implicaties. Door te breken met bureaucratische silo's hoopt de NSA dreigingsinformatie in real-time te kunnen leveren aan militaire eenheden en bondgenoten. Het centrum voor Gevechtsondersteuning suggereert een nauwere integratie met tactische eenheden; data moet niet meer weken duren om te analyseren, maar seconden.
Hoewel critici vragen of een dergelijke radicale herstructurering niet leidt tot interne chaos, zien analisten het als een noodzakelijke evolutie. In een tijdperk waarin cyberaanvallen en desinformatiecampagnes de snelheid van het licht volgen, kan de NSA het zich niet langer veroorloven om te opereren als een logge ambtelijke moloch. Met deze reorganisatie positioneert de dienst zich als een hybride organisatie: deels inlichtingendienst, deels tech-gigant, en volledig gefocust op de oorlog van morgen.
DigiD komt naar Windows en macOS: overheid maakt inloggen op pc een stuk eenvoudiger
DigiD maakt een opvallende stap naar de desktop. Vanaf 21 september kunnen gebruikers de DigiD-app ook op een Windows-pc of Mac installeren. Daarmee wordt de smartphone niet langer de enige plek waar de DigiD-app beschikbaar is.
Logius, de overheidsorganisatie achter DigiD, kondigt de nieuwe functionaliteit aan in de release-informatie van DigiD 6.19. De desktopversie van de app wordt beschikbaar voor zowel Windows als macOS. Gebruikers kunnen daarmee inloggen bij organisaties die het betrouwbaarheidsniveau Midden vereisen.
Van smartphone naar computer
Tot nu toe speelt de smartphone een centrale rol bij het gebruik van de DigiD-app. Wie op een computer wil inloggen bij bijvoorbeeld een overheidsdienst, heeft de telefoon vaak nodig om de aanmelding in de DigiD-app goed te keuren.
Met de komst van een desktopapp verandert dat. De DigiD-app kan straks rechtstreeks op de computer worden gebruikt. Dat is vooral interessant voor mensen die hun smartphone liever niet gebruiken voor overheidszaken of die veel digitale administratie op een Windows-pc of Mac uitvoeren.
De stap past bovendien in een bredere ontwikkeling waarbij digitale identificatie steeds vaker op verschillende apparaten beschikbaar komt.
Beveiliging blijft cruciaal
De uitbreiding naar computers betekent tegelijkertijd dat DigiD ook rekening moet houden met een ander beveiligingslandschap. Pc's en Macs worden immers veelvuldig aangevallen door malware, phishing en andere vormen van cybercriminaliteit.
Logius heeft de afgelopen releases daarom ook verschillende beveiligingsmaatregelen doorgevoerd. Zo werd eerder onder meer key attestation toegevoegd aan de mobiele DigiD-app, waarmee gecontroleerd kan worden of een cryptografische sleutel daadwerkelijk veilig op het gebruikte apparaat is aangemaakt en opgeslagen.
De desktopversie verschijnt op 21 september 2026. Daarmee wordt DigiD opnieuw een stukje veelzijdiger. Voor gebruikers betekent het vooral gemak: voor digitaal contact met de overheid hoeft de smartphone straks niet meer per se de belangrijkste sleutel tot DigiD te zijn.
Hersengegevens onder vuur: neurotechnologie groeit sneller dan de bescherming ervan
Neurotechnologie was tot voor kort vooral iets voor ziekenhuizen en laboratoria. Dat verandert snel. Slimme hoofdbanden, EEG-headsets en andere consumentenapparaten meten steeds vaker hersenactiviteit buiten de medische wereld om, bijvoorbeeld voor concentratie, slaap of gaming. Daarmee ontstaat een nieuw en gevoelig soort data: neurodata.
Waarom hersengegevens zo gevoelig zijn
Neurodata zijn geen gewone gebruiksgegevens. Zelfs als iemand niet direct wordt geïdentificeerd tijdens het verzamelen van deze gegevens, blijft diegene herkenbaar, omdat neurodata consistent bewijs bevatten waarmee individuen uniek te identificeren zijn. Onderzoekers wijzen erop dat deze signalen veel meer onthullen dan mensen beseffen: hoogresolutie hersenscans maken het mogelijk om emoties, taal, mentale beelden en psychologische intenties te ontcijferen, terwijl draagbare consumentenapparaten zoals EEG-headsets en armbanden zaken als aandacht, emotie en zelfs seksuele voorkeur kunnen afleiden. Anders dan een wachtwoord kunnen deze patronen niet worden gewijzigd als ze eenmaal zijn gelekt.
Regelgeving loopt achter
Europese toezichthouders erkennen het probleem, maar concrete regels ontbreken nog grotendeels. De Europese Groep Ethiek in Wetenschap en Nieuwe Technologieën pleit inmiddels voor een systemische aanpak van neuro-AI, met aandacht voor de infrastructuren waarmee neurodata wordt verzameld en hergebruikt, niet alleen voor losse apparaten. In het Verenigd Koninkrijk bleek uit een burgerforum van de privacytoezichthouder dat mensen ervan schrokken dat hersengegevens niet automatisch extra bescherming krijgen, en er bestond sterke consensus dat neurodata fundamenteel anders is dan andere persoonsgegevens, omdat het onbewuste gedachten en intenties vastlegt waar mensen part geen volledige controle over hebben.
Risico's: van marketing tot manipulatie
Onderzoek naar de sector is niet geruststellend. Bijna alle bedrijven die niet-invasieve hersen-computerinterfaces ontwikkelen, hebben zwakke privacybepalingen in hun voorwaarden staan, en twee derde deelt data met derde partijen. Experts waarschuwen dat zonder regelgeving mensen uitgesloten kunnen worden van banen, benadeeld door verzekeraars, of gevolgd op de werkvloer. Ook staatstoezicht wordt genoemd als reëel risico: massale monitoring van hersenactiviteit zou kunnen worden ingezet om afwijkende meningen of onrust vroegtijdig op te sporen.
Conclusie
Neurotechnologie biedt kansen voor gezondheid en gebruiksgemak, maar de snelheid waarmee commerciële partijen hersendata verzamelen loopt ver voor op wetgeving. Zolang neurodata niet overal als bijzondere categorie persoonsgegevens wordt behandeld, blijft het aan gebruikers zelf om kritisch te zijn op wat ze aansluiten op hun hoofd — en op wie er meeleest.
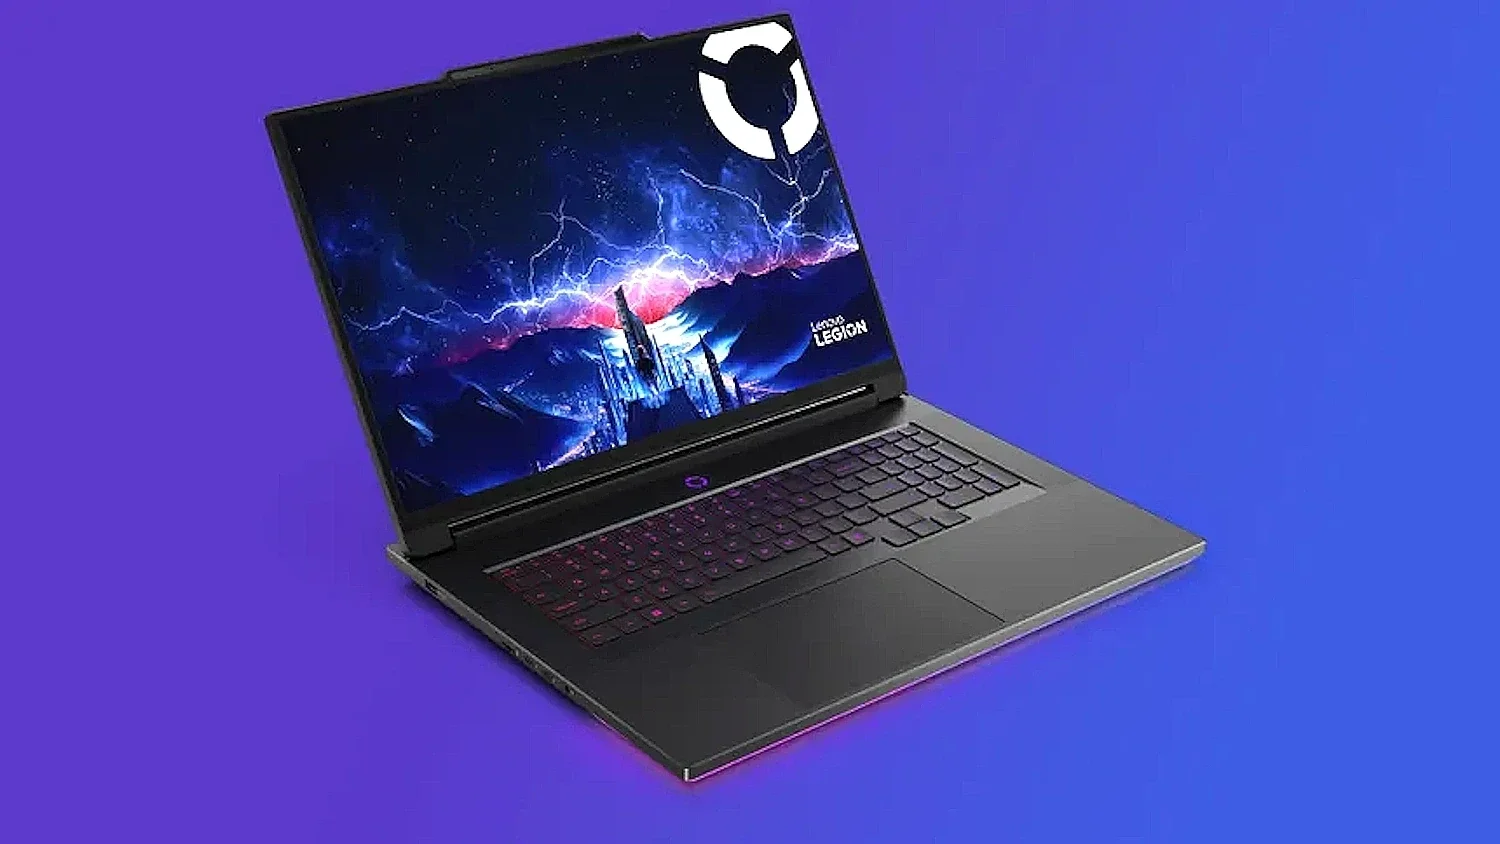
Review: Lenovo Legion 9i Gen 10 18" , eindelijk wél een desktopvervanger
De term "desktopvervanger" wordt te pas en onpas gebruikt, maar bij de Legion 9i Gen 10 (18IAX10) is hij voor het eerst echt terecht.
Lenovo zet alles op alles. Onder de motorkap ligt een Intel Core Ultra 9 275HX met 24 cores tot 5.4 GHz, gecombineerd met een NVIDIA GeForce RTX 5080 of zelfs 5090 Laptop GPU met 175W TGP. Samen mogen ze 280W verbruiken. Tel daar tot 192GB DDR5 RAM via 4 SODIMM slots en tot 8TB PCIe Gen 5 SSD opslag bij op, en je hebt workstation-cijfers in een laptopchassis.
Dat chassis is opvallend. Magnesium met een Forged Carbon deksel, een RGB lightbar aan de voorkant en nul flex in het toetsenbord. Het is gebouwd als een tank - en weegt ook bijna als een tank: 3,5 kg kaal, ruim 4,5 kg met de 400W oplader. Draagbaar is anders.
Het pronkstuk is het scherm: 18 inch WQUXGA (3840 x 2400) IPS, 16:10, 240Hz, 100% DCI-P3, ∼540 nits en G-Sync. Er is zelfs een variant met glasses-free 2K 3D (1920x1200 @ 440Hz). Geen OLED, maar dit is wel een van de beste IPS-panelen die je op een laptop krijgt - snel, kleurvast en helder genoeg.
In games is hij absurd snel. In onze tests draait Cyberpunk 2077 op 4K Ultra met DLSS en 4x Frame Generation boven de 150 fps, Indiana Jones met path tracing boven de 270 fps. De Legion Coldfront Vapour koeling met vapour chamber en quad fans houdt het toetsenbord koel, maar wordt luid - ruim 48dB in performance mode. Zet je ANC koptelefoon maar op.
De keerzijde is voorspelbaar. De 99,99Wh accu houdt het met productiviteitstaken geen twee uur vol, en via 140W USB-C opladen laad je amper bij. Dit is een machine die aan de muur leeft.
Vanaf €4.499 is hij peperduur. Maar wil je geen desktop én geen compromissen? Dan is dit de eerste 18-incher die zijn belofte echt waarmaakt.
FBI publiceert allereerste cyberstrategie, met de nadruk op het verstoren van bedreigingsactoren
De FBI heeft zijn allereerste publieke cyberstrategie gelanceerd. Een historisch document, want nooit eerder publiceerde het bureau een overkoepelende strategie die zowel criminele als statelijke dreigingen dekt. De boodschap is duidelijk: wachten tot na de aanval is geen optie meer.
Met de FBI Cyber 2026 Strategy kiest het bureau voor een offensievere houding, in lijn met de bredere koers van de Amerikaanse overheid. In een videoboodschap stelde Assistant Director Brett Leatherman: "FBI Cyber will disrupt adversaries before they can act, expose them when they do and hold them accountable wherever they hide."
De strategie rust op vier pijlers:
1. Onderzoeken, verstoren en kosten opleggen. Dit is de kernverschuiving. Waar succes vroeger werd afgemeten aan arrestaties, vaak jaren na dato, gaat het nu om het platleggen van infrastructuur, het in beslag nemen van cryptovaluta, het ontmantelen van ransomware-varianten en het verstoren van campagnes van natiestaten. De FBI hanteert daarbij een "best athlete" model: wie de beste autoriteit, toegang of capaciteit heeft, leidt de operatie – of dat nu de FBI is, Cyber Command of een partner in het Verenigd Koninkrijk of Japan.
2. Slachtoffers ondersteunen. Snellere informatiedeling, directe notificatie en hulp bij containment en herstel. Voor kritieke infrastructuur wordt het ICS Coordinator-programma uitgebreid naar alle 56 field offices.
3. Impact vergroten via partnerschappen. De FBI erkent dat geen enkele organisatie het alleen kan. Het bureau investeert in snelle intelligence-sharing met overheid, internationale bondgenoten en de private sector via programma's als de CISO Academy en Cyber Executive Summits.
4. Eigen capaciteiten versterken. Werving van toptalent en inzet van AI-ondersteunde tools voor het triëren van data, malware-analyse en het in kaart brengen van adversary-infrastructuur, onder menselijk toezicht.
Zoals security-strateeg Gabrielle Hempel treffend samenvatte: infrastructuur offline halen, geld afpakken en tradecraft blootleggen dwingt tegenstanders om opnieuw te beginnen. Dat is een operationele overwinning op zich.
Google maakt overstappen tussen wachtwoordmanagers veiliger met passkeys
Wie passkeys gebruikt, kan binnenkort eenvoudiger én veiliger overstappen van de ene wachtwoordmanager naar de andere. Google heeft op Android een nieuwe methode geïntroduceerd waarmee passkeys rechtstreeks tussen compatibele wachtwoordmanagers kunnen worden overgedragen. Daarmee wordt een belangrijk knelpunt bij de adoptie van wachtwoordloze authenticatie aangepakt.
Passkeys zijn ontworpen als veiliger alternatief voor traditionele wachtwoorden. Ze maken gebruik van cryptografische sleutels, waardoor gebruikers zich bijvoorbeeld met een vingerafdruk, gezichtsscan of pincode kunnen aanmelden. De geheime sleutel verlaat daarbij normaal gesproken het beveiligde apparaat of de bijbehorende opslag niet.
Juist dat laatste maakte overstappen tussen wachtwoordmanagers tot nu toe lastig. Een gebruiker die bijvoorbeeld van de ene naar de andere manager wilde migreren, kon daarvoor zijn toevlucht moeten nemen tot een tijdelijk bestand. Dat bestand kon, afhankelijk van de gebruikte methode, gevoelige authenticatiegegevens bevatten en vormde daarmee een potentieel beveiligingsrisico.
De nieuwe Android-methode moet daar verandering in brengen. Passkeys kunnen rechtstreeks tussen compatibele aanbieders worden uitgewisseld, zonder dat daarvoor een tijdelijk, onversleuteld exportbestand hoeft te worden aangemaakt. De overdracht is gebaseerd op een beveiligde uitwisselingsmethode, waardoor de geheime cryptografische gegevens beter worden afgeschermd tijdens de migratie.
Voor gebruikers betekent dit vooral minder gedoe bij het wisselen van wachtwoordmanager. Voor organisaties en securityprofessionals is de ontwikkeling eveneens interessant: een eenvoudige migratiemogelijkheid kan de drempel verlagen om passkeys breder in te zetten.
De aanpak onderstreept bovendien een belangrijke ontwikkeling in de cyberbeveiliging. Naarmate wachtwoordloze authenticatie volwassen wordt, gaat het niet alleen meer om veilig inloggen, maar ook om het veilig beheren en verplaatsen van digitale identiteiten.
De nieuwe overdrachtsfunctie zal daarbij alleen werken wanneer zowel de bron- als de doel-wachtwoordmanager de benodigde standaarden en functionaliteit ondersteunen. De praktische beschikbaarheid kan daardoor per aanbieder en Android-versie verschillen.
Cloudflare maakt bot-aanvallen te duur voor cybercriminelen
Cloudflare heeft eind augustus 2026 een nieuw systeem gelanceerd genaamd Adaptive Intelligence. Het zit ingebouwd in Cloudflare Bot Management en is bedoeld om geautomatiseerde aanvallen op websites tegen te gaan. Het bijzondere: het systeem kijkt continu mee met het verkeer dat over het wereldwijde netwerk van Cloudflare gaat, meer dan een biljoen bezoeken per dag, en maakt op basis daarvan steeds nieuwe, tijdelijke beveiligingsregels. Zodra een aanvaller een manier vindt om een regel te omzeilen, is die regel vaak al weer vervangen door een nieuwe.
Waarom dit slim is tegen bots
Cybercriminelen gebruiken tegenwoordig makkelijk AI-tools en netwerken van gehackte apparaten om bots te bouwen die net echte mensen lijken. Traditionele bot-detectie werkt vaak met vaste regels, die aanvallers na verloop van tijd kunnen doorgronden. Adaptive Intelligence draait dat om: doordat de regels kort leven en steeds veranderen, moet een aanvaller telkens opnieuw beginnen. Cloudflare combineert hiervoor signalen uit de browser van bezoekers, verzameld via een onderdeel genaamd Precursor, met bredere netwerkgegevens. Nieuwe updates worden eerst automatisch getest op echt verkeer, zodat ze geen gewone bezoekers blokkeren voordat ze live gaan.
Wat betekent dit voor bedrijven
Voor bedrijven die klant zijn bij Cloudflare Bot Management is Adaptive Intelligence direct beschikbaar, zonder aparte installatie. Het idee is dat het runnen van een botnet of scrapingcampagne simpelweg te duur en te tijdrovend wordt. Dat raakt vooral aanvallers die op grote schaal werken, zoals bij ticketfraude, account-overnames of het leegkopen van webshops. Cloudflare heeft nog niets bekendgemaakt over de prijs van de functie.
Kritische kanttekening
Het systeem klinkt veelbelovend, maar blijft in de kern een wapenwedloop: aanvallers zullen op hun beurt weer nieuwe technieken zoeken om detectie te omzeilen. Ook is Cloudflare zelf de partij die claimt hoe goed het werkt, onafhankelijke tests moeten dat nog bevestigen. Voor organisaties die dit overwegen, is het verstandig te vragen hoe vaak regels worden ververst en hoe vals-positieven, dus geblokkeerde echte bezoekers, worden voorkomen.
Openverse: gratis toegang tot meer dan 800 miljoen beelden en geluiden
Wie op zoek is naar afbeeldingen of audio zonder auteursrechtelijke kopzorgen, komt vroeg of laat uit bij Openverse (openverse.org). De zoekmachine ontsluit inmiddels ruim 800 miljoen mediabestanden en groeit gestaag door.
Van Creative Commons naar WordPress
Openverse startte als "CC Search", een project van Creative Commons. In 2021 werd het overgedragen aan de WordPress-gemeenschap, die het sindsdien onder wordpress.org verder ontwikkelt. Het is dus niet zozeer een origineel WordPress-initiatief als wel een project dat inmiddels stevig in het WordPress-ecosysteem verankerd zit.
Eén zoekmachine, duizenden bronnen
Openverse host de bestanden niet zelf, maar doorzoekt collecties van onder meer Wikimedia Commons, internationale musea, overheidsarchieven en bibliotheken. Dat levert een opvallend brede mix op: actuele persfoto's naast negentiende-eeuwse platen, schilderijen, illustraties en tekeningen. Ook gespecialiseerde bronnen zoals de natuurdatabank iNaturalist leveren miljoenen beelden aan, terwijl audiofragmenten variëren van muziek en veldopnames tot historische geluidsarchieven. Via filters kun je resultaten beperken op licentietype, bestandsformaat, afmeting en zelfs dominante kleur, wat het zoeken in zo'n enorme berg data behapbaar houdt.
Vrij, maar niet altijd zonder voorwaarden
Vrijwel alle content valt onder een Creative Commons-licentie of is publiek domein, en mag dus gratis worden gebruikt. Toch is opletten geboden: bij veel bestanden geldt een verplichte bronvermelding (CC BY), en sommige licenties sluiten commercieel gebruik uit. Openverse toont per resultaat direct welke licentie van toepassing is, zodat je niet zelf hoeft uit te zoeken wat wel en niet mag.
Handig binnen WordPress
Voor WordPress-gebruikers zit het gemak in de integratie: via de Gutenberg-editor kun je rechtstreeks in Openverse zoeken en een afbeelding met één klik invoegen, inclusief de juiste attributie.
Voor contentmakers, journalisten en bloggers is Openverse daarmee een waardevol alternatief voor dure stockfoto-abonnementen — mits je de licentievoorwaarden per bestand goed blijft controleren. Zeker voor kleinere redacties en zelfstandige creatievelingen kan dat op jaarbasis flink schelen, zonder dat je concessies hoeft te doen aan de kwaliteit of diversiteit van het beeldmateriaal.
Phishingpagina’s die alleen in jouw browser bestaan: een nieuwe dreiging
Cybercriminelen lanceren een geavanceerde phishingcampagne waarbij de nep-inlogpagina’s niet op een externe server staan, maar volledig in de browser van het slachtoffer worden gegenereerd. Deze techniek maakt traditionele beveiligingsmaatregelen zoals URL-blocklists en reputatiescanners grotendeels nutteloos, omdat er geen statische, blokkeerbare website bestaat.
Hoe werkt de aanval?
De aanval begint met een ogenschijnlijk onschuldig e-mailbericht, vaak in de stijl van DocuSign, met een kalenderuitnodiging als bijlage. Wanneer het slachtoffer op de link klikt, wordt deze eerst doorverwezen naar een legitiem Microsoft OAuth-eindpunt (zoals login.microsoftonline.com), gevolgd door een doorgestuurd verzoek naar Microsoft Teams.
Teams laadt vervolgens een externe resource van een domein als cdn.bloom[.]io. De browser zet deze resource om in een zogenaamde blob URL: een tijdelijk adres dat verwijst naar content die lokaal in het geheugen van de browsersessie is opgeslagen, in plaats van op een openbare webserver.
Vanaf dat moment wordt de phishingpagina – bijvoorbeeld een nagemaakte Microsoft 365-inlogpagina – volledig in de browser van het slachtoffer gerenderd. Omdat de pagina nooit als conventionele webpage wordt gehost, is er geen persistente URL die beveiligingstools vooraf kunnen analyseren of blokkeren.
Waarom is dit zo gevaarlijk?
Geen statisch doelwit: Er is geen vaste phishing-URL om op een blocklist te zetten.
Vertrouwde infrastructuur: Het verkeer loopt via echte Microsoft-diensten, wat zowel gebruikers als automatische scanners op het verkeerde been zet.
Dynamische besturing: De aanval maakt gebruik van service workers, iframes en backend-instructies via browser-messaging, waardoor criminelen de phishingflow centraal kunnen aansturen en in real time kunnen aanpassen.
Wat kun je doen?
Beveiligingsteams wordt aangeraden om OAuth-autorisatieflows en redirect-ketens nauwlettend te monitoren op ongebruikelijke bestemmingen. Ook helpt het om browseractiviteit rondom blob URL’s te inspecteren, zeker wanneer deze inlogpagina’s of authenticatiestappen tonen. Voor eindgebruikers geldt: blijf alert bij onverwachte kalenderuitnodigingen en controleer altijd de afzender, zelfs als de link via bekende diensten loopt.
Deze campagne markeert een verschuiving van gehoste phishing-sites naar client-side gegenereerde pagina’s – een ontwikkeling die vraagt om nieuwe detectiemethoden en een scherper bewustzijn bij gebruikers.
Kaufland lanceert online marktplaats in Nederland
De Duitse detailhandelsgroep Kaufland zet een nieuwe stap op de Nederlandse e-commercemarkt. Het bedrijf heeft zijn online marktplaats Kaufland.nl officieel geopend voor Nederlandse consumenten. Daarmee krijgen shoppers toegang tot een assortiment van meer dan 9 miljoen artikelen, verdeeld over ruim 6.400 categorieën.
Kaufland kiest daarbij nadrukkelijk voor een marktplaatsmodel. Het enorme assortiment bestaat niet alleen uit producten die rechtstreeks door Kaufland worden aangeboden, maar ook uit artikelen van externe verkopers. Daarmee wil het bedrijf een breed online aanbod creëren zonder alle producten zelf op voorraad te hoeven hebben.
Voor consumenten betekent de lancering vooral een nieuwe speler in een Nederlandse markt waarin grote internationale en lokale webwinkels al sterk vertegenwoordigd zijn. Het assortiment loopt uiteen van elektronica en huishoudelijke producten tot kleding, speelgoed en andere consumentengoederen. Door verschillende productcategorieën op één platform samen te brengen, probeert Kaufland consumenten voor uiteenlopende aankopen naar zijn website te trekken.
Voor verkopers kan het platform eveneens interessant zijn. Zij krijgen via Kaufland toegang tot Nederlandse klanten, terwijl het bedrijf zijn bestaande Europese infrastructuur kan benutten. Kaufland is al actief met online marktplaatsen in verschillende Europese landen. Die internationale aanpak kan het voor verkopers eenvoudiger maken om hun assortiment over meerdere markten aan te bieden.
De uitbreiding naar Nederland laat bovendien zien hoe belangrijk schaalgrootte blijft in de Europese e-commerce. Met miljoenen producten probeert Kaufland direct een stevige positie op te bouwen, in plaats van de Nederlandse markt stap voor stap te betreden.
De grote vraag is of consumenten het platform daadwerkelijk weten te vinden tussen de gevestigde namen. Een omvangrijk assortiment alleen is daarvoor waarschijnlijk niet genoeg. Prijs, levertijd, betrouwbaarheid van verkopers en gebruiksgemak zullen een belangrijke rol spelen.
Met de lancering van Kaufland.nl krijgt de Nederlandse online shopper er in ieder geval een grote marktplaats bij. De komende maanden moet blijken hoeveel impact de Duitse nieuwkomer op de Nederlandse e-commerce heeft.
Lenovo laat Qira los: unieke AI-assistent moet apparaten slimmer maken
Lenovo zet een nieuwe stap in de ontwikkeling van AI met Qira, een eigen AI-assistent die gebruikers moet helpen bij het dagelijks gebruik van hun apparaten. In plaats van zich uitsluitend te richten op het beantwoorden van vragen, wil Lenovo Qira inzetten als een soort slimme laag tussen gebruiker, apparaten en digitale diensten.
Daarmee kiest Lenovo voor een aanpak die verder gaat dan de traditionele chatbot. Qira is ontworpen om informatie uit verschillende Lenovo-apparaten en -diensten samen te brengen. Het idee daarachter is dat de assistent beter begrijpt wat een gebruiker aan het doen is en op basis daarvan relevantere ondersteuning kan bieden.
Zo kan AI een grotere rol spelen bij het beheren van instellingen, het vinden van informatie of het uitvoeren van bepaalde taken. Lenovo wil daarmee vooral de interactie tussen gebruikers en hun technologie eenvoudiger maken. In plaats van afzonderlijke apparaten en applicaties handmatig te bedienen, moet Qira steeds meer als een centrale assistent kunnen fungeren.
Een belangrijk onderdeel van Lenovo's strategie is daarbij personalisatie. Hoe meer context de assistent heeft, hoe beter hij volgens het bedrijf kan inspelen op persoonlijke voorkeuren en gebruikspatronen. Dat klinkt aantrekkelijk, maar brengt tegelijkertijd vragen met zich mee over privacy en gegevensverwerking. Een assistent die toegang heeft tot informatie uit meerdere apparaten moet immers zorgvuldig omgaan met gevoelige gebruikersdata.
Met Qira probeert Lenovo zich bovendien te onderscheiden in een markt waarin grote technologiebedrijven hun eigen AI-assistenten ontwikkelen. De concurrentie draait daarbij steeds minder om alleen slimme antwoorden en steeds meer om de mogelijkheid om daadwerkelijk acties uit te voeren.
Of Qira daadwerkelijk een onderscheidende positie weet te veroveren, zal vooral afhangen van de praktische mogelijkheden. Als Lenovo erin slaagt om AI naadloos tussen verschillende apparaten te laten samenwerken, kan Qira uitgroeien tot meer dan een zoveelste chatbot. De komende tijd moet blijken of Lenovo die belofte kan waarmaken.
Europese meldplicht voor actief misbruikte beveiligingslekken treedt in werking
Organisaties in Europa krijgen te maken met strengere regels rond cybersecurity. Een nieuwe Europese meldplicht voor actief misbruikte beveiligingslekken is inmiddels van kracht. Het doel is om sneller zicht te krijgen op kwetsbaarheden die daadwerkelijk door cybercriminelen worden uitgebuit.
Beveiligingslekken vormen een belangrijk onderdeel van veel cyberaanvallen. Een kwetsbaarheid in bijvoorbeeld bedrijfssoftware, netwerkapparatuur of cloudomgevingen kan aanvallers toegang geven tot systemen en gevoelige gegevens. Vooral wanneer een lek al actief wordt misbruikt voordat organisaties een beveiligingsupdate hebben geïnstalleerd, kan de impact groot zijn.
De nieuwe Europese aanpak moet ervoor zorgen dat informatie over dergelijke kwetsbaarheden sneller wordt gedeeld met de verantwoordelijke cybersecurityautoriteiten. Daardoor kunnen waarschuwingen en maatregelen eerder worden gecoördineerd. Het gaat daarbij nadrukkelijk om kwetsbaarheden waarvan bekend is dat aanvallers ze daadwerkelijk misbruiken, en niet om ieder nieuw ontdekt beveiligingslek.
Voor organisaties betekent de meldplicht dat zij hun processen rond kwetsbaarheden verder op orde moeten hebben. Het is niet langer voldoende om alleen regelmatig updates te installeren. Bedrijven moeten ook kunnen vaststellen welke systemen kwetsbaar zijn, beoordelen of een lek actief wordt uitgebuit en weten wanneer en hoe zij een incident moeten melden.
Voor cybersecurityteams kan de nieuwe regelgeving daarom extra werk met zich meebrengen. Tegelijkertijd biedt een betere informatie-uitwisseling voordelen voor de hele Europese digitale infrastructuur. Wanneer overheden en organisaties sneller beschikken over actuele informatie, kunnen zij gerichter maatregelen nemen voordat een aanval zich verder verspreidt.
De meldplicht past binnen de bredere Europese ontwikkeling om digitale weerbaarheid te vergroten. Voor bedrijven wordt cybersecurity daarmee steeds minder een technische aangelegenheid en steeds meer een onderdeel van risicobeheer en wettelijke compliance.
De komende periode zal duidelijk worden hoe organisaties de nieuwe verplichtingen in de praktijk toepassen en hoe effectief de Europese samenwerking is bij kwetsbaarheden die cybercriminelen actief uitbuiten.
YouTube laat Nederlandse videomakers verdienen aan bol-producten
Nederlandse YouTubers krijgen een nieuwe manier om geld te verdienen aan hun video's. YouTube breidt het Shopping-affiliateprogramma uit naar Nederland. Videomakers kunnen producten van onder meer bol promoten in hun video's en ontvangen een commissie wanneer kijkers via hun content een aankoop doen.
Het principe is eenvoudig: een maker koppelt producten aan een video, bijvoorbeeld een smartphone, laptop of gadget die in de video wordt besproken. Kijkers kunnen vervolgens rechtstreeks vanuit de YouTube-omgeving meer informatie over het product bekijken en doorklikken om het te kopen. Wanneer daar een bestelling uit voortkomt, krijgt de maker een deel van de opbrengst.
Voor contentmakers biedt de uitbreiding een interessante aanvulling op bestaande inkomstenbronnen, zoals advertenties, sponsoring en betaalde samenwerkingen. Vooral reviewers en makers die zich richten op technologie, gaming en consumentenelektronica kunnen profiteren van de nieuwe mogelijkheid. Productaanbevelingen worden zo niet alleen informatief, maar kunnen ook direct inkomsten opleveren.
Voor kijkers verandert er tegelijkertijd iets aan de manier waarop online winkelen en video steeds meer met elkaar verweven raken. Een product dat in een review wordt besproken, kan dankzij Shopping direct aan de video worden gekoppeld. Dat verkleint de afstand tussen het ontdekken van een product en het daadwerkelijk aanschaffen ervan.
YouTube volgt hiermee een bredere ontwikkeling waarbij sociale platforms zich steeds nadrukkelijker als winkelomgeving profileren. Video, entertainment en e-commerce komen daardoor steeds dichter bij elkaar te liggen.
Voor Nederlandse videomakers kan YouTube Shopping daarmee een aantrekkelijke nieuwe inkomstenbron worden. Tegelijkertijd wordt transparantie belangrijker: kijkers moeten duidelijk kunnen zien wanneer een maker financieel profiteert van een aankoop. De komende tijd zal moeten blijken hoe populair het programma in Nederland wordt en hoeveel makers hun productreviews daadwerkelijk aan affiliate-inkomsten kunnen koppelen.
Mantax Otax: agressieve Android-malware gijzelt toestellen en steelt gegevens
Android-gebruikers moeten alert zijn op een nieuwe en bijzonder agressieve vorm van malware: Mantax Otax. De dreiging combineert eigenschappen van ransomware en spyware. Daardoor kunnen slachtoffers niet alleen de toegang tot hun toestel verliezen, maar lopen zij ook het risico dat persoonlijke en gevoelige gegevens worden buitgemaakt.
Volgens berichtgeving van BleepingComputer verspreidt Mantax Otax zich voornamelijk via onofficiële APK-bestanden. Dat zijn Android-installatiebestanden die buiten de officiële Google Play Store worden aangeboden. Gebruikers die apps downloaden via onbekende websites, alternatieve appwinkels of links in berichten lopen daardoor een groter risico.
Eenmaal geïnstalleerd kan de malware ingrijpende controle over een Android-apparaat proberen te krijgen. Zo kan het toestel worden vergrendeld en kan de aanvaller het slachtoffer onder druk zetten. Tegelijkertijd heeft de malware spyware-achtige mogelijkheden, waarmee informatie van het apparaat kan worden verzameld. Daarmee vormt Mantax Otax een dubbel gevaar: de gebruiker kan zowel zijn toestel als zijn privacy kwijtraken.
De verspreidingsmethode onderstreept opnieuw het belang van voorzichtigheid met zogenaamde sideloading. Een APK die gratis toegang belooft tot een populaire betaalde app, game of streamingdienst kan aantrekkelijk lijken, maar kan in werkelijkheid malware bevatten.
Android-gebruikers doen er daarom verstandig aan apps zoveel mogelijk via officiële kanalen te installeren en terughoudend te zijn met onbekende APK-bestanden. Ook is het belangrijk om het besturingssysteem en beveiligingsupdates actueel te houden en extra alert te zijn op onverwachte meldingen over toegangsrechten.
Mantax Otax laat zien hoe cybercriminelen verschillende aanvalstechnieken steeds vaker combineren. Waar ransomware traditioneel vooral bestanden versleutelde, kan moderne mobiele malware tegelijkertijd toegang blokkeren, gegevens stelen en slachtoffers intimideren. Voor Android-gebruikers is voorzichtigheid met onbekende apps dan ook geen overbodige luxe, maar een belangrijke eerste verdedigingslinie.
Google brengt Gemini-app naar Windows: AI-hulp met één toetscombinatie
Google heeft een aparte Gemini-desktopapp uitgebracht voor Windows 10 en 11. De applicatie moet gebruikers sneller toegang geven tot de AI-assistent, zonder dat daarvoor eerst een browser hoeft te worden geopend. De Windows-versie volgt op de macOS-app die eerder dit jaar verscheen en is wereldwijd beschikbaar voor download.
Direct oproepbaar met Alt+Spatie
Het belangrijkste kenmerk van de nieuwe app is de sneltoets Alt+Spatie. Door deze combinatie in te drukken, verschijnt er een zwevend Gemini-venster bovenop de applicatie die op dat moment actief is, of dat nu een tekstverwerker, een code-editor of een spreadsheet is. Gebruikers kunnen zo direct een vraag stellen, een alinea laten herschrijven of feiten laten controleren, zonder hun werkstroom te onderbreken. Google noemt de app bewust lichtgewicht, al melden sommige gebruikers een relatief hoog geheugengebruik.
Koppeling met Gmail en Drive
De desktopclient geeft daarnaast toegang tot bekende Gemini-functies en is gekoppeld aan Gmail en Google Drive, waardoor de assistent kan meekijken met documenten en berichten wanneer de gebruiker daarom vraagt. Ook Gemini Spark, Googles agent voor onderzoek en planning, is in de app ingebouwd.
Creatieve modellen aan boord
Voor creatief werk biedt de app toegang tot Nano Banana, Googles beeldgeneratie- en bewerkingsmodel, en Gemini Omni voor het maken en bewerken van video vanuit tekst of afbeeldingen. Daarmee wordt de desktop-app niet alleen een tekstgereedschap, maar ook een werkplek voor beeld- en videoproductie.
Bredere strategie
De lancering past in een trend waarbij Google Gemini steeds dieper in het besturingssysteem verankert, na eerdere stappen in Chrome, Search en Workspace. Door de assistent te koppelen aan een systeembrede sneltoets, positioneert Google Gemini niet langer als losse chatbot, maar als een laag die overal binnen handbereik ligt: van zoekfunctie tot schrijfhulp en mediaproductie.
Voor Windows-gebruikers betekent dit vooral dat AI-hulp voortaan net zo dichtbij is als een toetsaanslag, en dat concurrentie met Microsofts eigen Copilot-functies op het besturingssysteem verder toeneemt. De Gemini-app voor Windows is te downloaden via de officiële desktoppagina van Google en werkt op zowel x64- als ARM64-systemen.
Sigma Browser: de AI-browser die zelf webshops afhandelt
Sigma Browser profileert zich als een van de meest geavanceerde AI-browsers op de markt. De Chromium-gebaseerde browser combineert klassiek surfen met een ingebouwde AI-assistent en gaat verder dan de meeste concurrenten door ook autonome acties op websites uit te voeren.
Zoeken, samenvatten, schrijven
De basis bestaat uit een geïntegreerde AI-chat (in marketinguitingen ook wel SigmaGPT of AskGPT genoemd) waarmee gebruikers vragen kunnen stellen, paginas laten samenvatten, teksten laten schrijven en content laten vertalen, zonder de browser te verlaten. Ook een vergelijkingsfunctie en "Deep Research"-tools voor uitgebreider zoekwerk maken deel uit van het pakket. Sigma is beschikbaar voor Windows, macOS, Linux, Android en iOS, en synchroniseert instellingen en geschiedenis tussen apparaten.
De agent doet het werk
Het meest opvallende onderdeel is de AI-agent die websitehandelingen zelfstandig uitvoert: inloggen, klikken, formulieren invullen en meerstaps-taken afronden, zoals het bestellen van een product in een webwinkel of het opschonen van een mailbox. Sigma noemt zichzelf hiermee een "agentic browser": de AI werkt niet naast de browser, maar handelt erin.
Privacy: lokale AI als troef
Onder de naam Eclipse claimt Sigma een lokale taalmodel-verwerking aan te bieden, zodat een deel van de AI-functionaliteit op het apparaat zelf draait in plaats van in de cloud. Daarnaast worden trackerblokkering, advertentieblokkering, privéprofielen en versleutelde DNS genoemd als privacymaatregelen. Voor zwaardere taken lijkt de browser overigens ook op externe, cloudgebaseerde modellen te leunen, wat de privacywinst ten opzichte van gewone AI-chatbots relativeert.
Een kanttekening vanuit cybersecurity
Juist de agentfunctie verdient extra aandacht. Een browser die zelfstandig kan inloggen en aankopen doen, vergroot ook het aanvalsoppervlak: kwaadaardige websites kunnen in theorie proberen de AI-agent te misleiden via verborgen instructies op een pagina (prompt injection), met als risico ongewenste acties of datalekken. De ontwikkelaar omschrijft de agentfunctie zelf nog als bèta, wat betekent dat gebruikers voorzichtig moeten zijn met het geven van toegang tot accounts en betaalgegevens.
Conclusie
Sigma Browser is op papier inderdaad een van de meest complete AI-browsers: zoeken, samenvatten, vergelijken, vertalen, schrijven en automatiseren zitten allemaal in één gratis pakket. Voor wie repetitieve webtaken wil uitbesteden is dat aantrekkelijk, maar de combinatie van autonome AI-acties en een bètastatus vraagt om terughoudendheid, zeker bij gevoelige accounts of betalingen.
Review: RevPDF 5.0 getest, is dit de ultieme PDF-tool?
RevPDF is een gratis, volledig offline PDF-editor voor Windows, macOS, Linux, Android en iOS. Versie 5.0, uitgebracht eind augustus 2026, is volgens ontwikkelaar Pawandeep Singh de grootste desktopupdate tot nu toe. Geen cloud, geen account, geen abonnement: alle bewerkingen gebeuren lokaal op je apparaat.
Wat is nieuw in 5.0?
De belangrijkste toevoeging is een WYSIWYG-editor waarmee tekst direct in het PDF-bestand kan worden aangepast, inclusief automatische paragraafopmaak. Een slimme font-matching-engine herkent het gebruikte lettertype en past wijzigingen daar naadloos op aan. Verder introduceert 5.0 "Flows" voor het automatiseren van herhalende PDF-taken, een PDF-vergelijkingstool, PDF-naar-Excel-conversie en een verbeterde PDF-naar-Word-omzetting. Ook redactie, watermerken, kop- en voettekstbeheer, PDF/A-ondersteuning en compressie zijn verfijnd.
Compact en privacyvriendelijk
RevPDF blijft onder de 60 MB, wat opvallend licht is voor een pakket met deze functieomvang. Voor gebruikers die gevoelige documenten niet naar de cloud willen uploaden, is dat een sterk verkoopargument tegenover zwaardere, abonnementsgebonden alternatieven.
Wat zeggen gebruikers?
Op Google Play scoort de app 4,8 sterren (ruim 430 beoordelingen), op de App Store 4,6 sterren. Reviewers prijzen vooral de tekstbewerking en het gemak van ondertekenen zonder documenten te versturen. Kritiek betreft vooral incidentele bugs; eerdere versies kregen crashfixes, en sommige gebruikers misten functies zoals ongedaan maken/opnieuw uitvoeren, wat inmiddels is toegevoegd.
Conclusie
RevPDF 5.0 is een indrukwekkend volledig pakket voor een gratis, offline tool, met functies die normaal bij betaalde software horen. "De ultieme PDF-tool" is een groot woord: voor complexe, ondernemingsbrede workflows blijven gevestigde namen als Adobe Acrobat relevant. Maar voor wie een lichte, privacybewuste en toch krachtige PDF-editor zoekt, is RevPDF 5.0 een van de sterkste opties op de markt.
Review: Wise JetSearch 5.01 oogt fris, zoekt nog altijd bliksemsnel
Wise JetSearch, het gratis zoekprogramma van WiseCleaner, kreeg met versie 5.0.1 (uitgebracht op 31 juli 2026) zijn grootste visuele update in jaren. Het resultaat is een tool die er niet alleen moderner uitziet, maar ook prettiger werkt.
Snelheid blijft het uitgangspunt
De kern van JetSearch is ongewijzigd: het programma bouwt een index op van je schijven, waardoor het zelfs tussen een miljoen bestanden binnen enkele seconden resultaten toont. Dat is aanzienlijk sneller dan de ingebouwde Windows-zoekfunctie. Zowel lokale als verwisselbare schijven worden ondersteund, met compatibiliteit voor NTFS, FAT en exFAT. Bestandsinhoud wordt niet doorzocht, alleen namen; wie in documenten wil zoeken, moet dus elders zijn.
Nieuw jasje, nieuwe functies
De belangrijkste verandering in 5.01 is de volledig vernieuwde interface. Een nieuwe categoriebalk aan de zijkant laat direct zien hoeveel afbeeldingen, documenten, codebestanden of mappen bij een zoekopdracht horen, met de resultaten realtime bijgewerkt. Er is nu ook een voorbeeldvenster waarin bestanden direct binnen het zoekvenster kunnen worden bekeken, zonder ze steeds apart te openen. Donkere modus wordt volledig ondersteund, en dankzij een nieuwe interface-bibliotheek is het schaalprobleem van eerdere versies verholpen: JetSearch schaalt nu correct mee op 100, 150 en 200 procent en oogt scherp op 4K-schermen.
Lichtgewicht en gratis
Ondanks de nieuwe functies blijft de tool met een download van ruim 6,6 MB opvallend compact. Het programma is en blijft freeware en werkt op Windows 7 tot en met 11, zowel 32- als 64-bit.
Conclusie
Wise JetSearch 5.01 is geen revolutie, maar een verstandige moderniseringsslag: sneller zoekmechanisme, overzichtelijkere resultaten en een interface die eindelijk bij deze tijd past. Voor wie snel bestanden wil terugvinden zonder zware software te installeren, blijft dit een prima gratis alternatief voor de Windows-zoekfunctie.
Review: O&O ShutUp10 3.3 zet privacycontrole nog fijnmaziger neer
O&O ShutUp10 is al jaren een vaste waarde voor wie grip wil houden op de privacy-instellingen van Windows. Versie 3.3.1119, uitgebracht op 4 augustus 2026, bouwt verder op dat fundament met nieuwe schakelaars en een aantal welkome reparaties.
Wat doet ShutUp10 ook alweer?
Het programma verzamelt tientallen verspreide en vaak lastig te vinden Windows-instellingen rond telemetrie, locatiegegevens, reclame-ID's en appmachtigingen in één overzichtelijk venster. Elke optie is voorzien van uitleg in gewone taal, zodat je niet hoeft te gokken wat een schakelaar precies doet. De gratis versie blijft, zoals vanouds, portable: geen installatie, geen achtergelaten rommel.
Nieuw in 3.3
Deze update breidt de app-machtigingen flink uit. Er komen aparte schakelaars bij om appgebruik van Bluetooth-apparaten, USB-apparaten, seriële poorten, aangepaste sensoren en Wi-Fi-gegevens te blokkeren, zowel voor alle gebruikers als voor het huidige account. Ook opvallend: toegang tot passkeys en de lijst met opgeslagen passkeys kan nu apart worden uitgeschakeld, een teken dat O&O meebeweegt met de opmars van wachtwoordloos inloggen.
Daarnaast is een hardnekkige bug verholpen waarbij het uitschakelen van de locatieservice op sommige Windows-versies niet blijvend werkte; die instelling wordt nu permanent via de opstartwaarde van de dienst doorgevoerd. Instellingen die niet konden worden toegepast, worden voortaan gelogd met reden en identificatiecode, wat foutopsporing vergemakkelijkt. Ook is de toegankelijkheid verbeterd: knoppen zijn nu voorzien van namen die voorleessoftware kan herkennen.
Kritische noot
ShutUp10 blijft closed-source en alleen bruikbaar op Windows, wat betekent dat je de leverancier op zijn woord moet vertrouwen. Wie continue handhaving van instellingen wil, ook na Windows-updates, is aangewezen op de betaalde Premium-versie.
Conclusie
Versie 3.3 is een degelijke, functionele update: geen spektakel, maar precies het soort onderhoud dat een betrouwbaar hulpmiddel verdient. Voor wie serieus werk wil maken van Windows-privacy blijft ShutUp10 een aanrader.
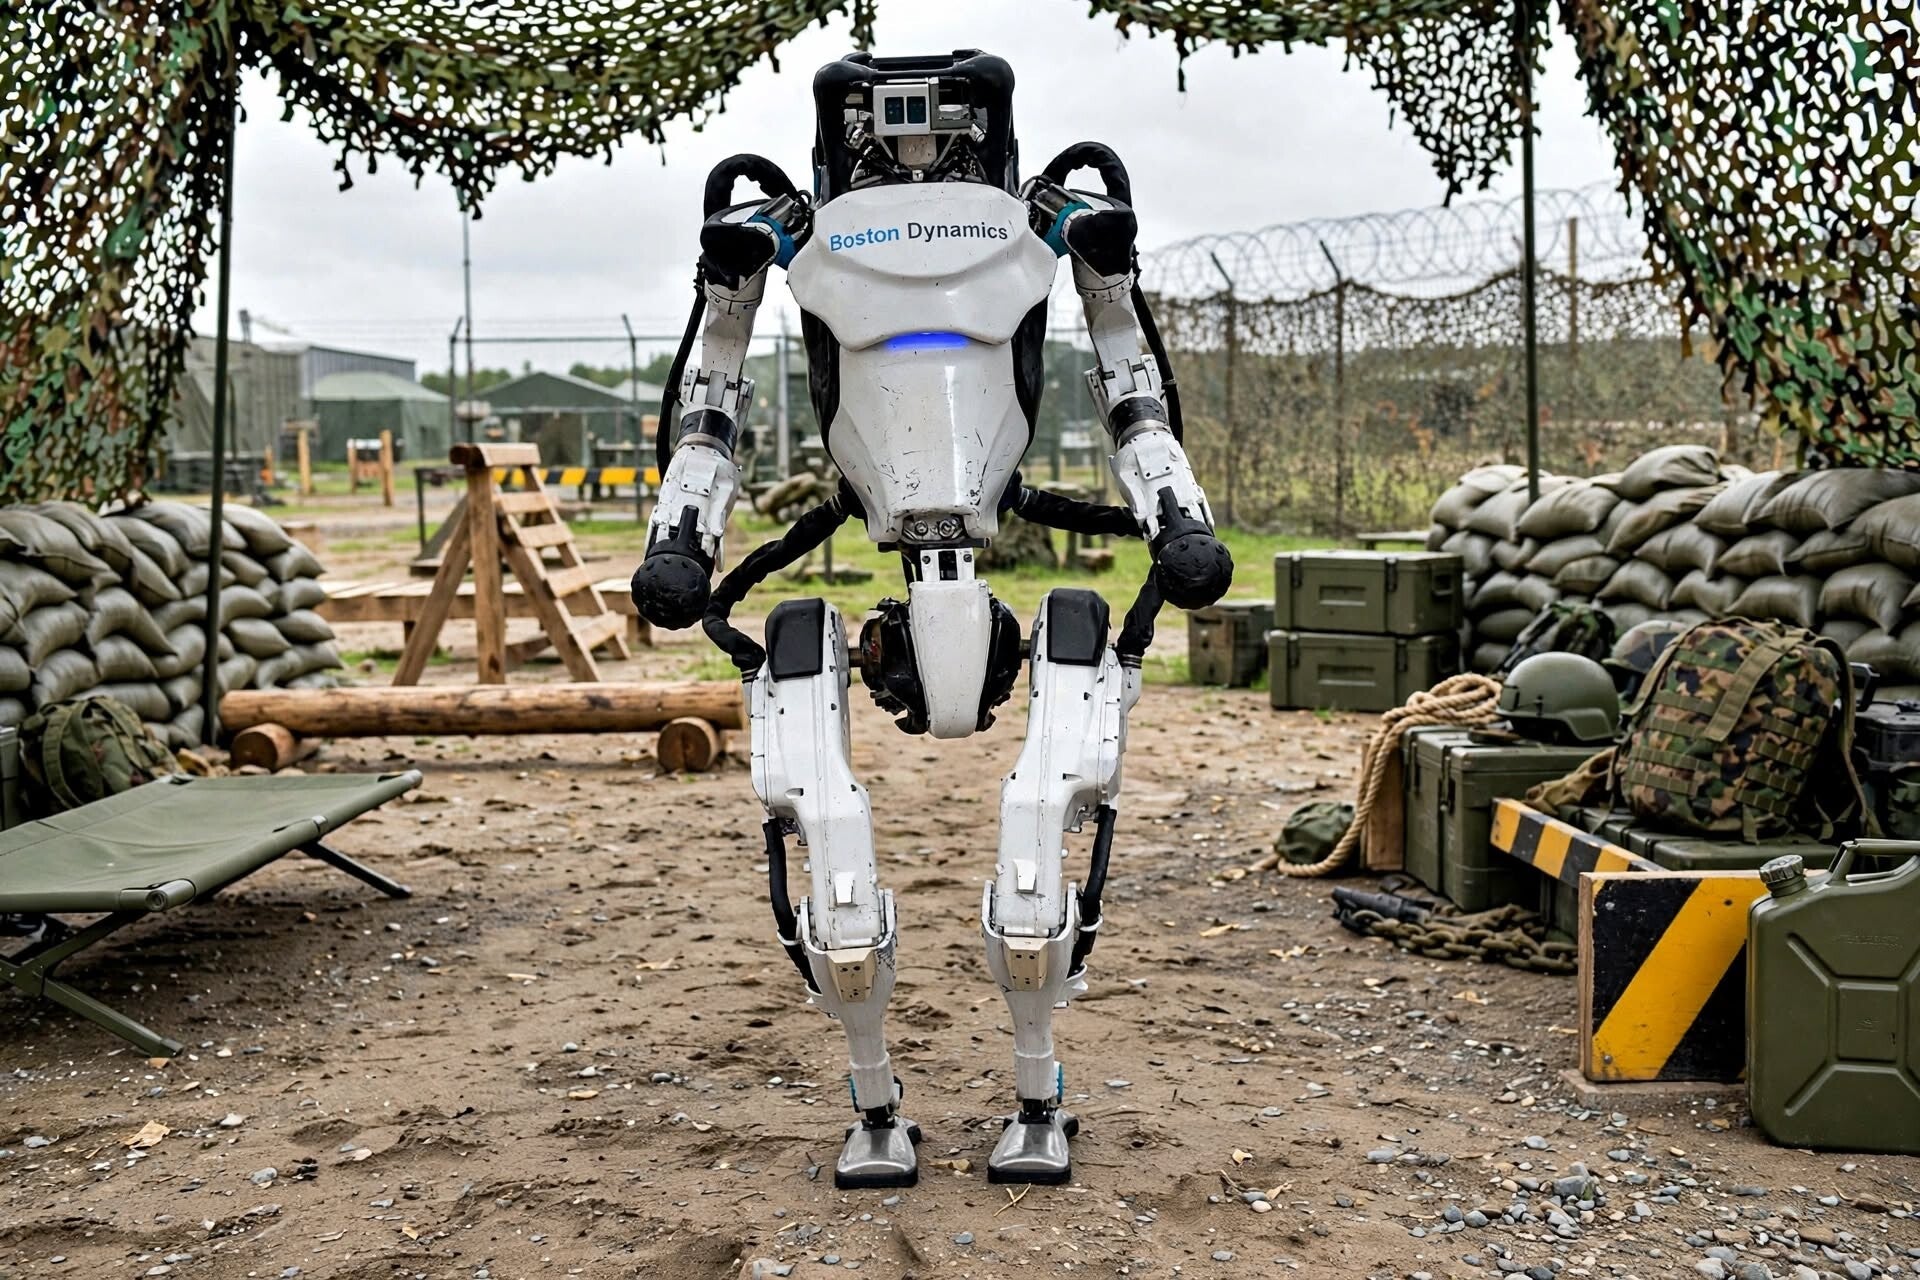
China verplaatst humanoïde robots van laboratorium naar militair oefenterrein
Kort na de World Humanoid Robot Games in Beijing, waar robots dansten, bokten en zelfs harder liepen dan Usain Bolt, riep het officiële legerblad PLA Daily onderzoekers op om geavanceerde robottechnologie sneller vanuit laboratoria naar militaire oefenterreinen te brengen. Daar moeten de machines worden klaargestoomd tot wat het blad "combattanten" noemt.
Reuters-onderzoek toont systematische opbouw
Een onderzoek van persbureau Reuters, gebaseerd op meer dan honderd Chinese aanbestedingen, academische studies, patenten en overheidsdocumenten, laat zien dat het Chinese leger sinds 2025 actief werkt aan militaire toepassingen van humanoïde robots. De focus ligt op waarneming, fysieke manipulatie en het verzamelen van trainingsdata, essentieel om robots buiten gecontroleerde demonstraties te laten functioneren.
Stedelijke oorlogsvoering als testcase
Een studie van de National University of Defense Technology (NUDT) uit 2025 beschrijft een scenario waarin zes "gevechtsrobots" — humanoïden, robothonden en onbemande voertuigen — samen met troepen een door de vijand bezet gebouw verdieping voor verdieping zuiveren. Andere oefeningen simuleerden infiltratie achter vijandelijke linies, waarbij robots gebieden in kaart brengen en doelen lokaliseren. In juni 2026 reserveerde het leger circa 300.000 dollar voor het verzamelen en labelen van camera-, radar- en bewegingsdata voor humanoïde systemen.
Nog geen wapens, wel een duidelijke richting
Reuters vond geen bewijs dat gewapende humanoïden al bij operationele eenheden zijn ingezet; de robots blijven energie-intensief en onbetrouwbaar buiten gecontroleerde omstandigheden. Toch schreef PLA Daily in 2025 al dat de rol van robots kan verschuiven van ondersteuning naar directe gevechtsdeelname, met discussie over het toestaan van vuur op door mensen geverifieerde doelen. Chinese fabrikanten waren in 2025 goed voor circa 95 procent van de wereldwijde productie van humanoïde robots, wat het leger een uitzonderlijke commerciële basis geeft om op voort te bouwen.
Maak jouw eigen website met JouwWeb